
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
explain-my-curl — Toma un comando curl y explica los detalles de DNS/TLS/HTTP paso a paso | Kitploit

Herramientas/GitHubGitHub/akgitrepos/explain-my-curl
Utilidades de Propósito GeneralSeguridad WebSeguridad de RedesUtilidades y FrameworksAprendizaje y EducaciónAnálisis de DNS
GitHubakgitrepos/explain-my-curl

explain-my-curl

Toma un comando curl y explica los detalles de DNS/TLS/HTTP paso a paso

Ver Repositorio
99238hace 8 mesesRevisado por Kitploit
Compartir

explain-my-curl

explain-my-curl es un CLI local-first para entender lo que un comando curl está haciendo a través de DNS, TLS y HTTP.

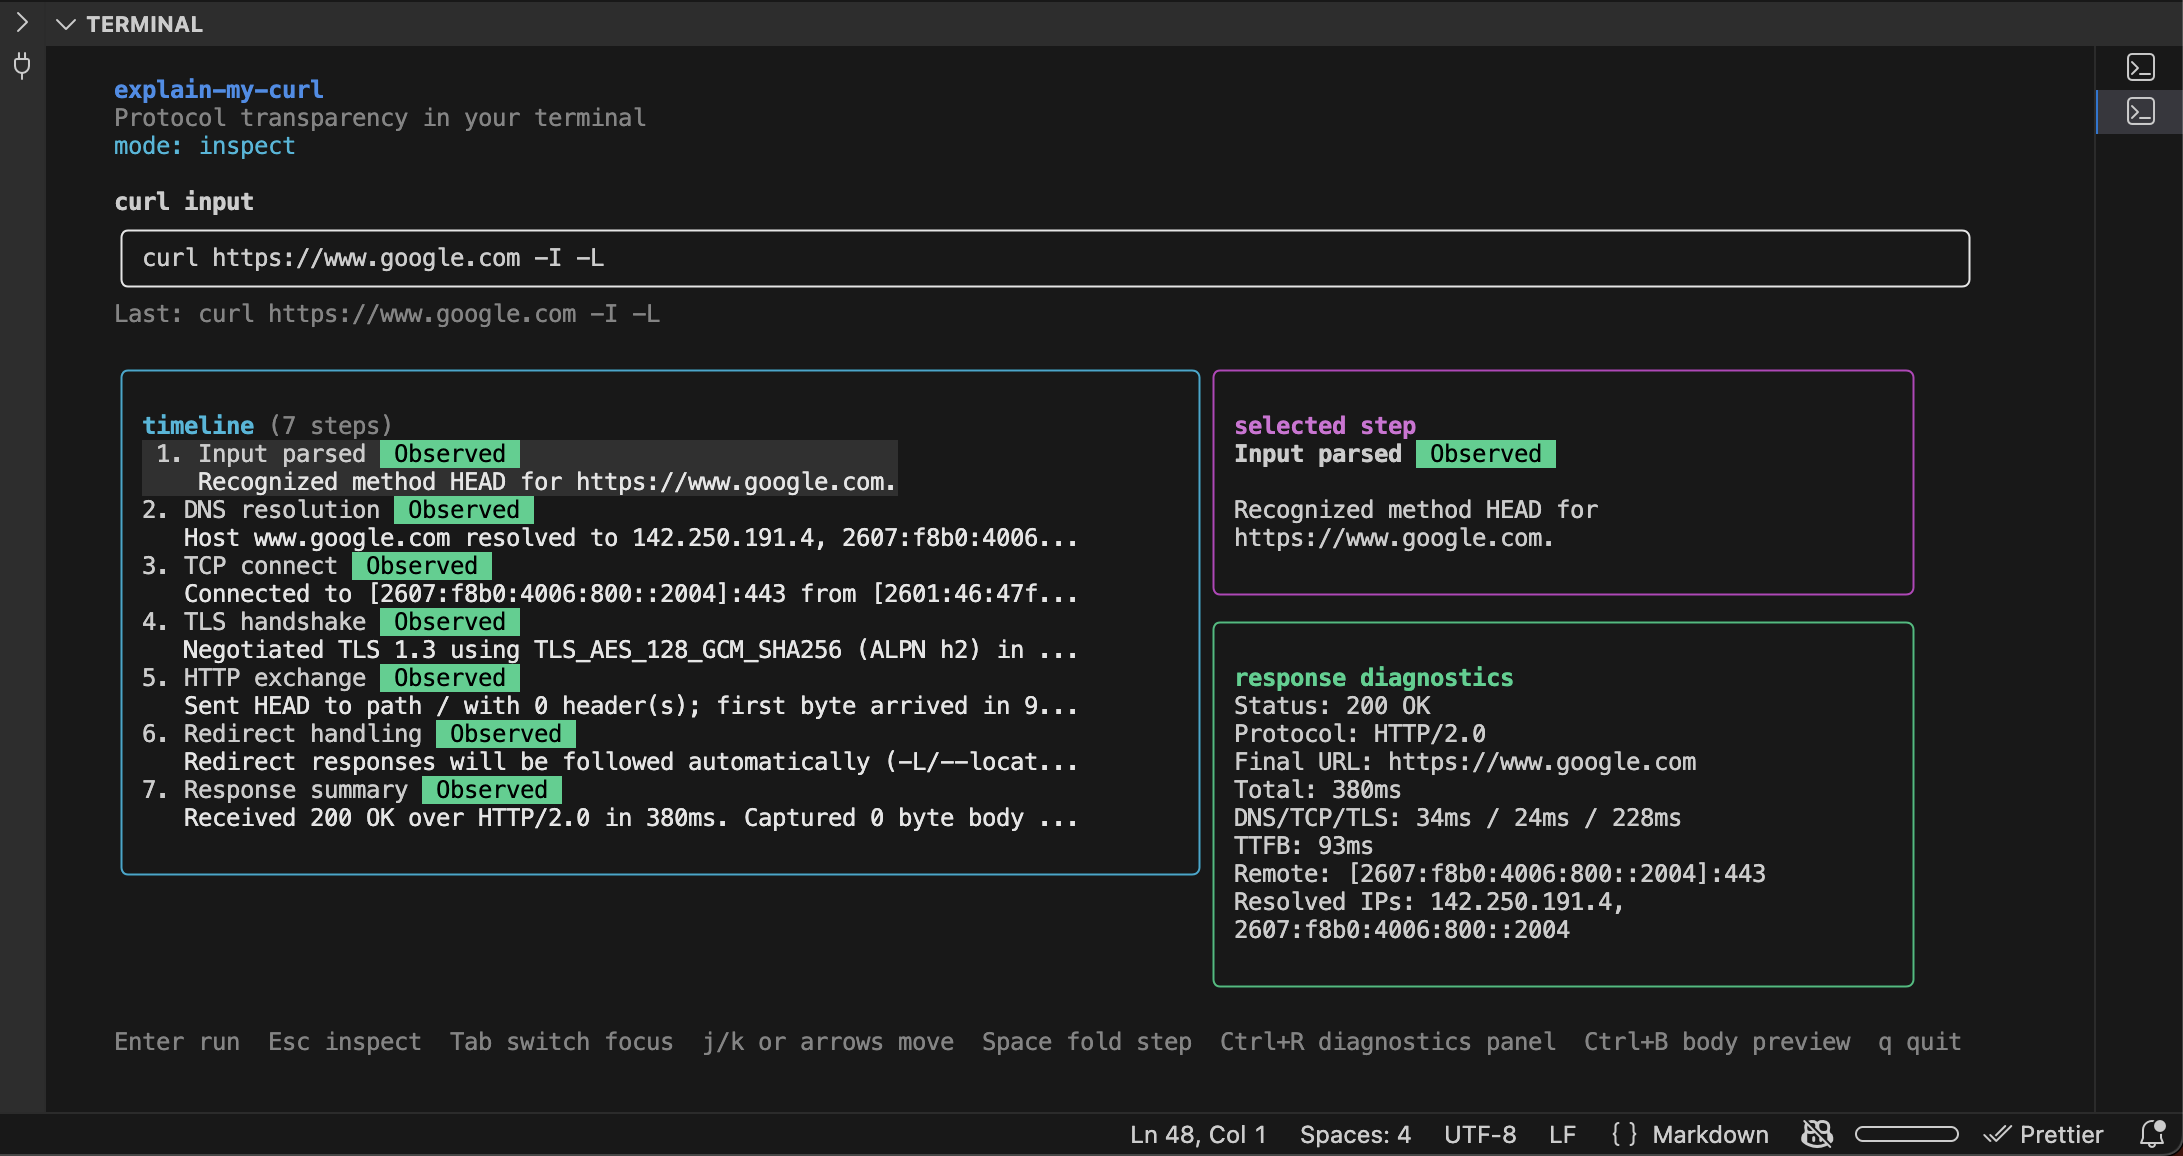
Vista previa del TUI de explain-my-curl

Este repositorio actualmente incluye:

  • Un comando CLI para analizar y explicar una entrada de curl
  • Un TUI inicial para exploración interactiva
  • Telemetría de ejecución para DNS, conexión TCP, handshake TLS y tiempo hasta el primer byte
  • Redacción de secretos para la visualización de comandos y cadenas de error
  • Etiquetas de evidencia (Observed, Inferred, Estimated) para apoyar la transparencia del protocolo
  • Un contrato de transparencia en docs/transparency-contract.md

Inicio Rápido

go mod tidy
go run ./cmd/explain-my-curl explain "curl https://example.com -I"
go run ./cmd/explain-my-curl tui
go run ./cmd/explain-my-curl doctor
go run ./cmd/explain-my-curl version

Controles del TUI

  • Enter: ejecutar la entrada curl actual
  • Esc: cambiar al modo de inspección
  • Tab: cambiar el foco entre entrada e inspección
  • i: enfocar el modo de entrada
  • j/k o teclas de flecha: mover el paso seleccionado de la línea de tiempo
  • Espacio: colapsar/expandir el paso seleccionado de la línea de tiempo
  • Ctrl+R: alternar el panel de diagnóstico de respuesta
  • Ctrl+B: alternar la visibilidad de la vista previa del cuerpo de la respuesta
  • q: salir

Lanzamientos

  • Los lanzamientos etiquetados (v*) se construyen automáticamente con GoReleaser a través de GitHub Actions.
  • CI valida go test ./... en pushes y pull requests.
  • CI también ejecuta una compilación snapshot de GoReleaser para verificar la configuración de lanzamiento continuamente.
  • Los artefactos se publican para macOS/Linux/Windows en amd64 y arm64.
  • Los binarios de lanzamiento incluyen metadatos de compilación incrustados (version, commit, date).
  • Se genera una fórmula de Homebrew en Formula/ durante el lanzamiento (el tap usa este mismo repositorio).

Estado Actual

La telemetría de ejecución local, el TUI de panel dividido, la redacción, las pruebas, el contrato de transparencia y la automatización de lanzamientos están implementados.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




