

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Jammer-Loc — Implementa métodos de aprendizaje automático y profundo para la localización de interferidores UWB en interiores, incluyendo optimización de hiperparámetros, clasificación y regresión sobre conjuntos de datos del mundo real. | Kitploit
Herramientas/GitHubGitHub/afbf4c8996f/jammer-loc
Seguridad InalámbricaAprendizaje AutomáticoPapers e InvestigaciónAprendizaje y EducaciónDetección de Anomalías
GitHubafbf4c8996f/jammer-loc

Jammer-Loc

Implementa métodos de aprendizaje automático y profundo para la localización de interferidores UWB en interiores, incluyendo optimización de hiperparámetros, clasificación y regresión sobre conjuntos de datos del mundo real.

Ver Repositorio
41hace 1 añoAún no revisado
Compartir

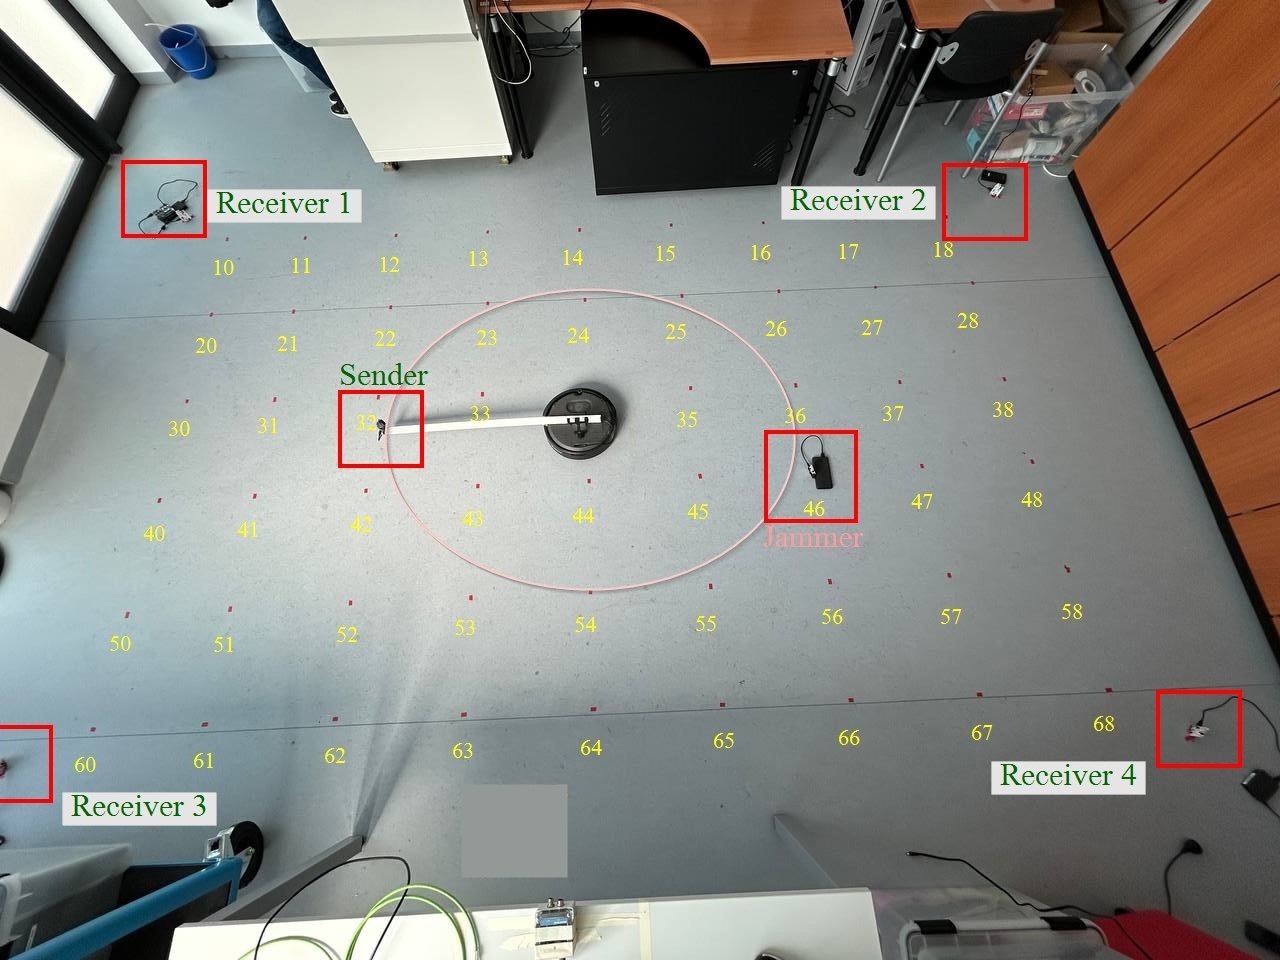
Jammer-Loc Figure

Jammer-Loc

Este repositorio incluye el código y el enlace al conjunto de datos para el artículo
“Machine and Deep Learning for Indoor UWB Jammer Localization.”


Ejemplo de uso

Ejecute el proceso de optimización de hiperparámetros:

python hpo.py \
  --task classification \
  --mode actual \
  --framework ml \
  --config config.yaml \
  --trials 50 \
  --study-name my_study
  1. Los modelos y las métricas deben ser guardados por main.py en el formato esperado.
  2. Los resultados de Optuna se guardan en hpo.db de forma predeterminada.
  3. Todas las opciones de línea de comandos están definidas en hpo.py mediante argparse. Consulte ese archivo para conocer las descripciones y las banderas adicionales.

Clasificación y regresión en la fuente y prueba en el conjunto de prueba

Para ejecutar la clasificación o la regresión en el conjunto de datos fuente y probarla en el conjunto de prueba, puede usar:

python main.py --config config.yaml
  1. Las salidas y las métricas se guardarán en el directorio definido por cfg.output.directory.
  2. Todos los puntos de control y las métricas de los modelos se guardarán por modelo (p. ej., outputs/simple_nn/).
  3. En caso de fallo en tiempo de ejecución, se registrará información de registro detallada — incluidos mensajes de error estructurados y trazas de pila — para facilitar la depuración sistemática y el análisis de la causa raíz.

Alineación de dominios

Los nombres de archivo de los métodos de alineación de dominios se corresponden directamente con sus respectivos nombres en la publicación.


Configuración de rutas

Asegúrese de ajustar las rutas según la estructura de su proyecto en el archivo config.yaml.


Conjuntos de datos

Debido a las limitaciones de tamaño, los conjuntos de datos sin procesar no se incluyen en este repositorio.
Se pueden descargar desde DOI.

Sin embargo, para facilitar la ejecución inmediata del código, se proporcionan dos archivos Parquet en este repositorio para los dominios fuente y destino. Los archivos comprimidos de arreglos NumPy (.npz), que contienen los datos para los modelos de alineación de dominios, se pueden acceder a través del enlace anterior.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




