

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-54253-Inside-the-Adobe-AEM-Forms-Zero-Day — Desglosando CVE-2025-54253 — una ruta de explotación de Adobe AEM-Forms desde XXE hasta la ejecución remota completa de código y su impacto en el mundo real. | Kitploit
Herramientas/GitHubGitHub/adityabhatt3010/cve-2025-54253-inside-the-adobe-aem-forms-zero-day
Herramientas DefensivasAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubadityabhatt3010/cve-2025-54253-inside-the-adobe-aem-forms-zero-day

CVE-2025-54253-Inside-the-Adobe-AEM-Forms-Zero-Day

Compartir

Desglosando CVE-2025-54253 — una ruta de explotación de Adobe AEM-Forms desde XXE hasta la ejecución remota completa de código y su impacto en el mundo real.

Ver Repositorio
1069hace 1 añoAún no revisado

CVE-2025-54253: Dentro del Zero-Day de Adobe AEM-Forms — Lo que los Pentesters y Defensores Deben Hacer

TL;DR: Adobe Experience Manager (AEM) Forms en JEE (≤ 6.5.23.0) contenía una falla crítica accesible por red (CVE-2025-54253) que permite ejecución remota de código no autenticada a través de endpoints Struts/OGNL mal utilizados. Un XXE acompañante (CVE-2025-54254) permite la lectura arbitraria de archivos. Estos son problemas empresariales de alto impacto: parchee inmediatamente, busque indicadores y aplique configuraciones reforzadas y controles de detección.
a-cyberpunk-style-workstation-setup-with_JmudVz1sTu-Mqm9Q4cCJ9w_vhCAoRWURjuwUITrGoLjfw


Por qué esto importa

AEM está en todas partes en grandes empresas: sitios de marketing, flujos de trabajo de documentos y formularios que a menudo contienen PII y contenido crítico para el negocio. Por lo tanto, un RCE no autenticado en AEM-Forms es el premio gordo para un atacante: entrada, preparación para movimiento lateral y exfiltración de datos sensibles se convierten en resultados realistas. Adobe emitió parches y avisos poco después de que comenzaran a circular PoCs públicos, lo que elevó esto a un riesgo urgente y real.


La vulnerabilidad — nivel alto

A nivel técnico, CVE-2025-54253 se origina en la evaluación insegura de la entrada controlada por el usuario por parte de componentes del servidor expuestos por AEM Forms ejecutándose en JEE, lo que efectivamente habilita rutas de evaluación OGNL/Struts que no estaban debidamente controladas. En términos prácticos: un atacante puede alcanzar un endpoint expuesto en la red y desencadenar una evaluación del lado del servidor que resulta en la ejecución arbitraria de comandos. CVE-2025-54254 es un clásico XML External Entity (XXE) que permite la lectura de archivos del servidor, comúnmente utilizado para buscar archivos secretos, credenciales o detalles del entorno antes de escalar. Los avisos de NVD y Adobe proporcionan los metadatos de la vulnerabilidad y la puntuación de gravedad.
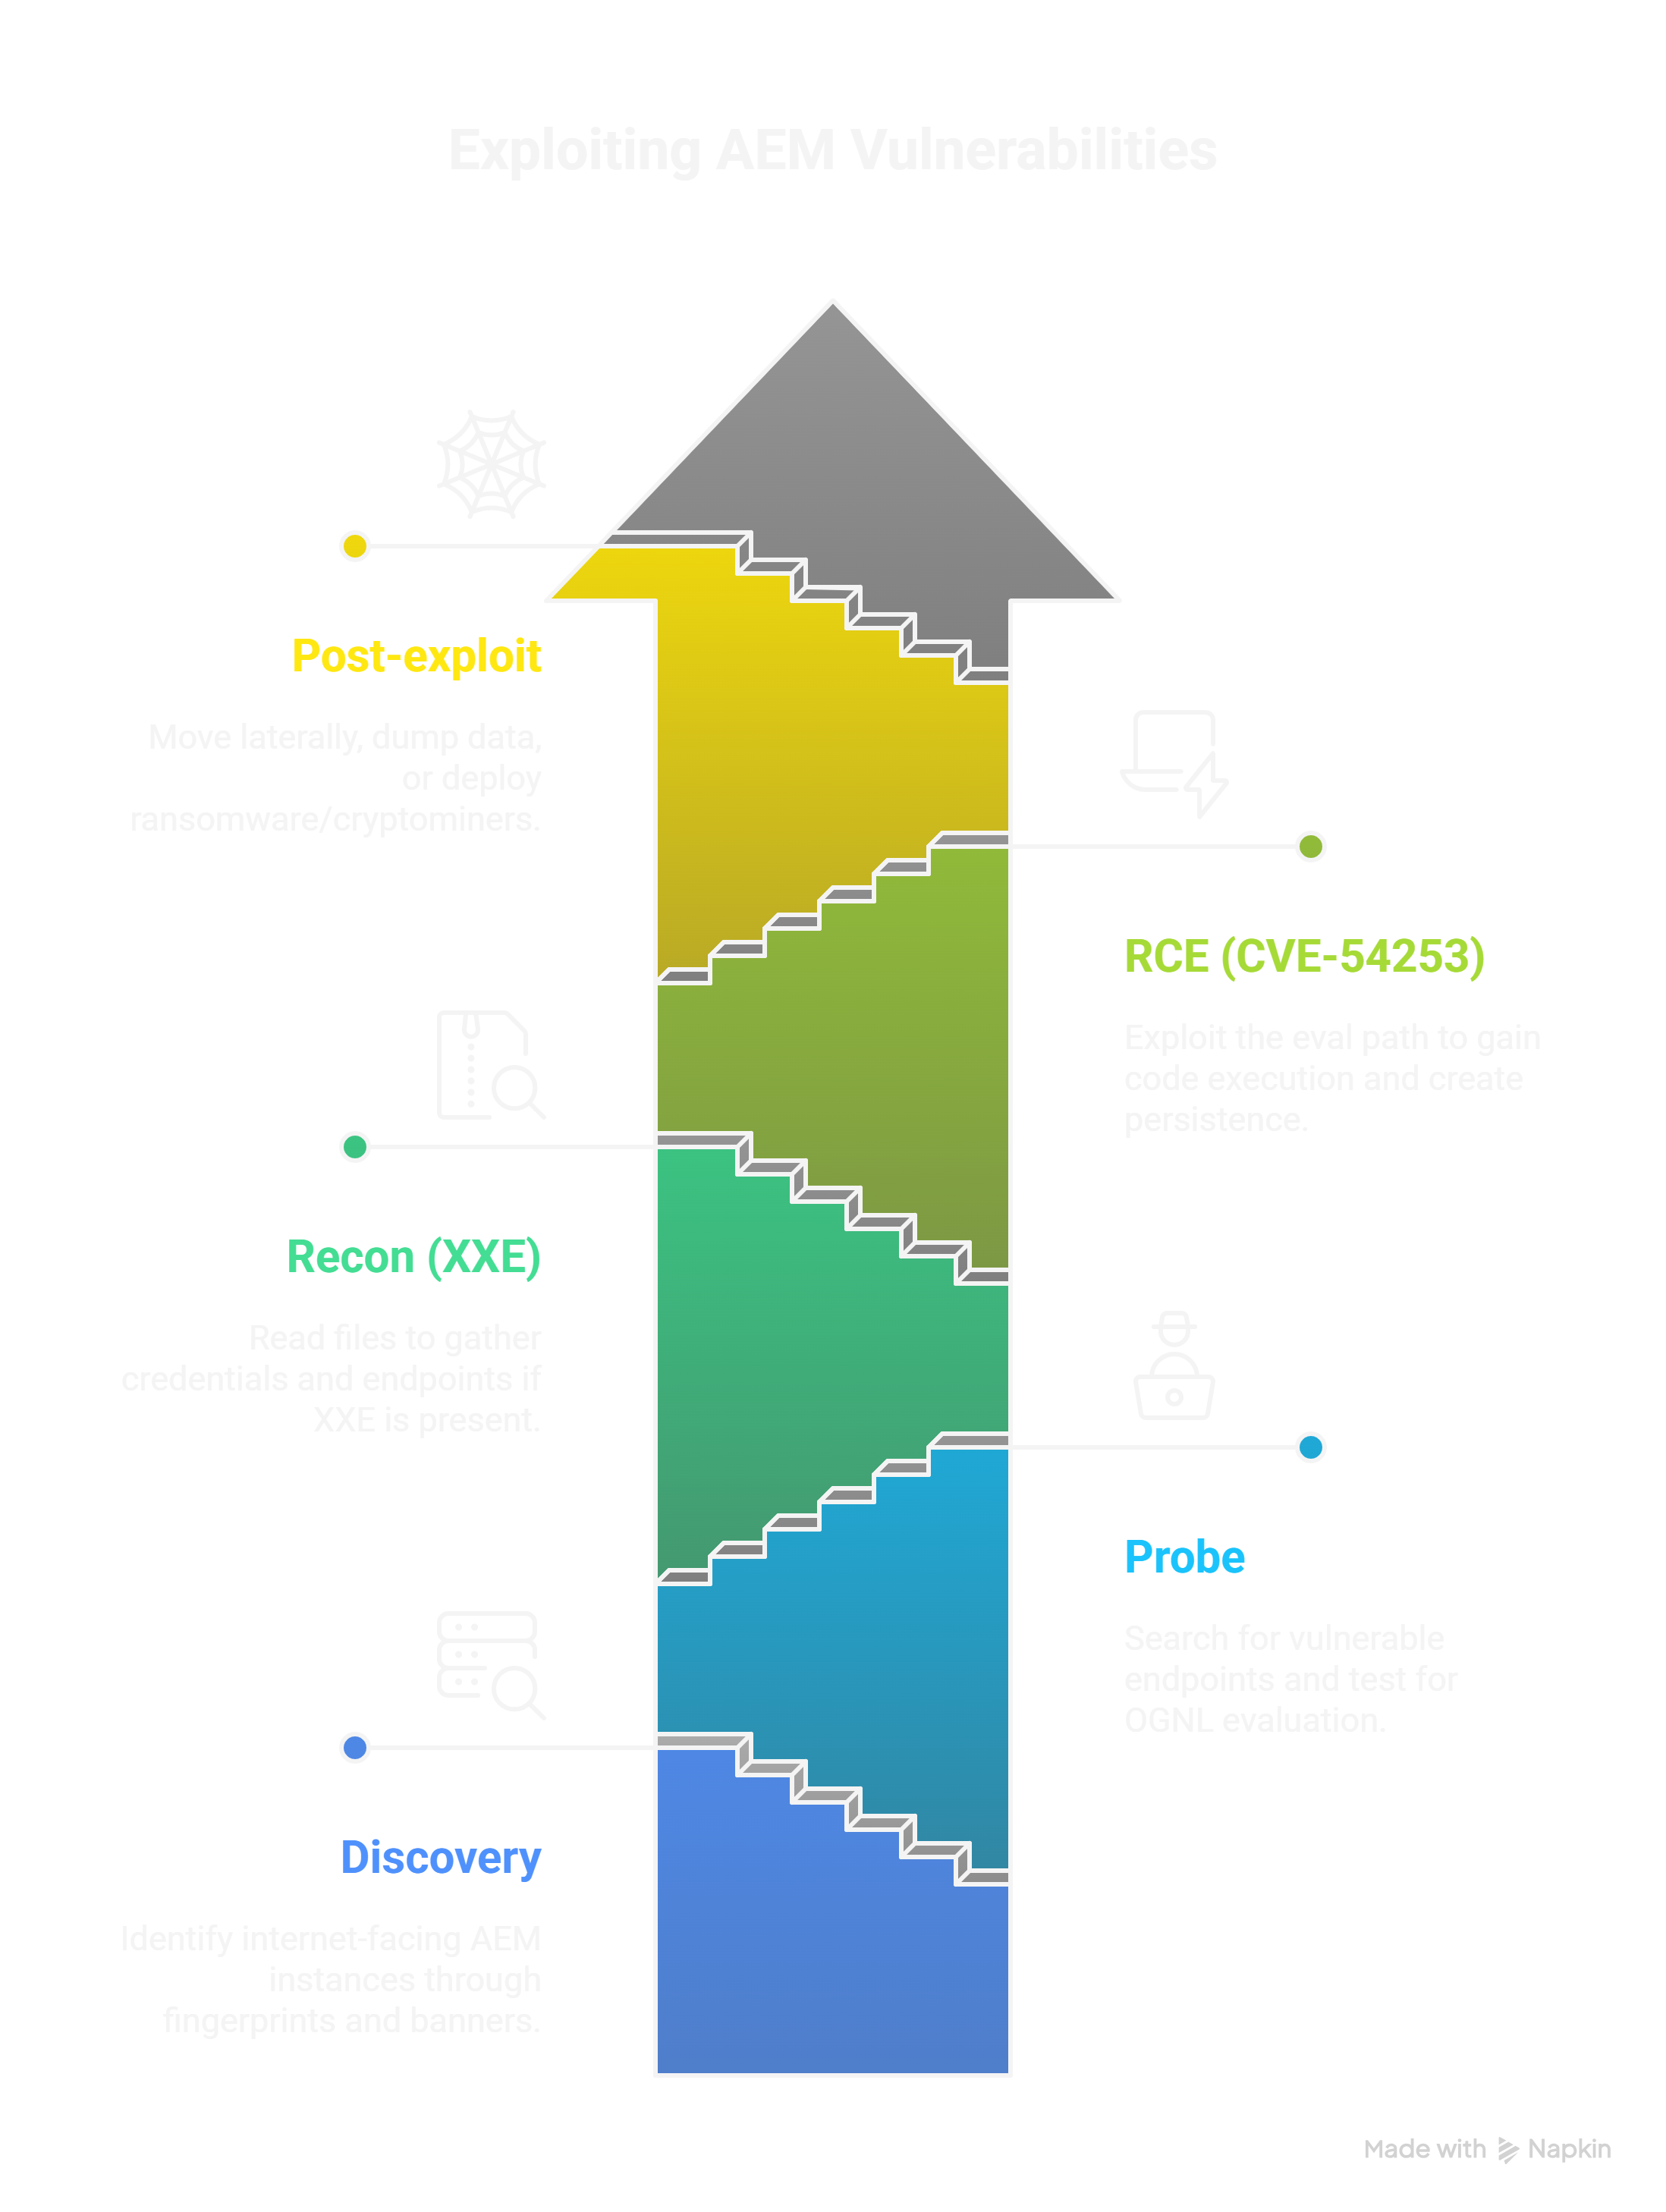

El libro de jugadas del atacante

  1. Descubrimiento: Las instancias de AEM orientadas a Internet pueden ser enumeradas mediante huellas digitales y banners de servicio.
  2. Sondeo: Los atacantes buscan los endpoints vulnerables / rutas de depuración de Struts y prueban el comportamiento de evaluación de OGNL.
  3. Reconocimiento (XXE): Si el XXE está presente, el atacante lee archivos (configuraciones, almacenes de claves) para obtener credenciales y endpoints.
  4. RCE (CVE-54253): Explota la ruta de evaluación para obtener ejecución de código; coloca webshells, backdoors o crea persistencia.
  5. Post-explotación: Muévase lateralmente, extraiga datos o implemente ransomware/mineros de criptomonedas dependiendo del objetivo.

_- visual selection (3)

Se han publicado pruebas de concepto y demostraciones públicas en repositorios y búsquedas de temas que agregan PoCs — inspecciónelos solo para investigación/contexto, nunca para reutilizarlos maliciosamente.


Lo que pruebo primero

Cuando pruebo un entorno, sigo una lista de verificación corta y repetible que es segura de mostrar a defensores y publicar:

  • Inventario: Encuentre todos los hosts AEM orientados a Internet e internos y registre las versiones. (Comience con captura de banner + huella de aplicación).
  • Presencia de endpoints: Busque endpoints de administración/depuración o URLs relacionadas con Struts (solo sondeos no intrusivos).
  • Pruebas de reconocimiento XXE: Use cargas útiles de solo lectura y controladas para detectar el manejo de entidades externas — no intente leer archivos sensibles en sistemas de producción sin autorización.
  • Verificaciones de configuración: Verifique si los modos de desarrollador/depuración están habilitados y si los puertos de administración están expuestos a Internet o a redes excesivamente permisivas.
  • Verificación de parches: Confirme que AEM esté actualizado a las versiones corregidas que Adobe enumeró en su aviso.

Estas comprobaciones me permiten priorizar el riesgo rápidamente y construir un conjunto de evidencia para la remediación sin realizar acciones destructivas.


Detección y acciones del equipo azul

Los defensores deben centrarse en algunos indicadores de alta señal:

  • Firmas de registro: POST inesperados a endpoints Struts/OGNL, cargas útiles largas que contienen marcadores de evaluación y URIs de solicitud inusuales como rutas de administración/depuración. Monitoree y alerte sobre estos patrones.
  • Patrones de acceso: Picos repentinos de solicitudes de IPs únicas que golpean endpoints de formularios; solicitudes que transportan contenido XML donde se espera JSON (posibles pruebas de XXE).
  • Anomalías salientes: Servidores que intentan conexiones salientes (DNS/HTTP) después de manejar un envío de formulario — esto puede indicar SSRF, intentos de exfiltración XXE o etapas de callback.
  • Acceso a archivos: Lecturas inesperadas de archivos de configuración de aplicaciones, almacenes de claves o archivos /etc en registros correlacionados con solicitudes sospechosas.

ProjectDiscovery/Nuclei y las plantillas de detección de la comunidad surgieron rápidamente para este problema; los defensores pueden usar plantillas no explotables para identificar hosts vulnerables y generar alertas sin ejecutar código de explotación.


Mitigación

  1. Parchee inmediatamente. Aplique las correcciones recomendadas por Adobe (AEM 6.5.0-0108 o posterior según el boletín de Adobe). Si es ingeniero de operaciones, priorice las instancias orientadas a Internet y los clústeres.
  2. Refuerzo de red. Restrinja las interfaces de administración y gestión con ACLs/VPNs; evite exponer rutas de administración a Internet público.
  3. Reglas WAF/Proxy. Cree reglas para bloquear cargas útiles similares a OGNL y entradas XML malformadas; ajuste para reducir falsos positivos.
  4. Desactive modos dev/debug. Muchos compromisos provienen de características de desarrollador sobrantes — asegúrese de que las imágenes de producción estén despojadas de endpoints de depuración y modos de desarrollador.
  5. Inventario y rotación de secretos. Si detecta signos de compromiso, rote claves, secretos y certificados que puedan haber sido expuestos a través de XXE o lecturas de configuración.
  6. Orquestación y validación de parches. Agregue comprobaciones automatizadas en sus pipelines de CI/CD u operaciones para verificar las versiones de AEM y marcar valores atípicos.

Divulgación responsable y nota ética

Este es un ejemplo clásico de investigación de doble uso: los escritos técnicos, PoCs y demostraciones de explotación existen en la naturaleza y son esenciales para el aprendizaje, pero publicar código de explotación paso a paso para un zero-day en software empresarial ampliamente desplegado beneficia a los atacantes. En mi artículo evito código explotable ejecutable y en su lugar me centro en la detección, mitigaciones y patrones de prueba seguros. Cite avisos y repositorios de PoC para contexto, pero no publique cargas útiles de explotación usted mismo.



Resumen y llamado a la acción

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →



