 adisasoc/cve-2024-49138-soc-investigation
Investigación SOC de la explotación de CVE-2024-49138 que involucra actividad de fuerza bruta, ejecución de PowerShell, análisis de payload malicioso, escalada de privilegios y respuesta a incidentes.

Plataforma: Entorno de Entrenamiento SOC de LetsDefend
Alerta: SOC335 - Detección de Explotación de CVE-2024-49138
Categoría: Escalada de Privilegios | Análisis de Malware | Respuesta a Incidentes
Estado: Investigación Completada ✅
En esta investigación, trabajé en una alerta que involucraba una sospecha de explotación de CVE-2024-49138 en un endpoint Windows.
La alerta inicialmente señalaba actividad sospechosa que involucraba un proceso llamado svohost.exe. En lugar de confiar únicamente en la alerta, comencé revisando los detalles del proceso, el proceso padre, la línea de comandos, la ubicación del archivo, el hash y la actividad alrededor del host afectado.
A medida que avanzaba en la investigación, encontré evidencia adicional que me ayudó a determinar si la actividad era genuinamente maliciosa. Esto incluyó verificar el hash del archivo contra inteligencia de amenazas, revisar la actividad de autenticación y examinar lo que sucedió alrededor del momento de la alerta.
El objetivo no era solo cerrar la alerta, sino comprender lo que sucedió, determinar el impacto y decidir qué acciones serían necesarias para contener y eliminar la amenaza.
La investigación se centró en:
La investigación comenzó con la alerta de LetsDefend SOC335 - Detección de Explotación de CVE-2024-49138, que fue clasificada como una alerta de escalada de privilegios.
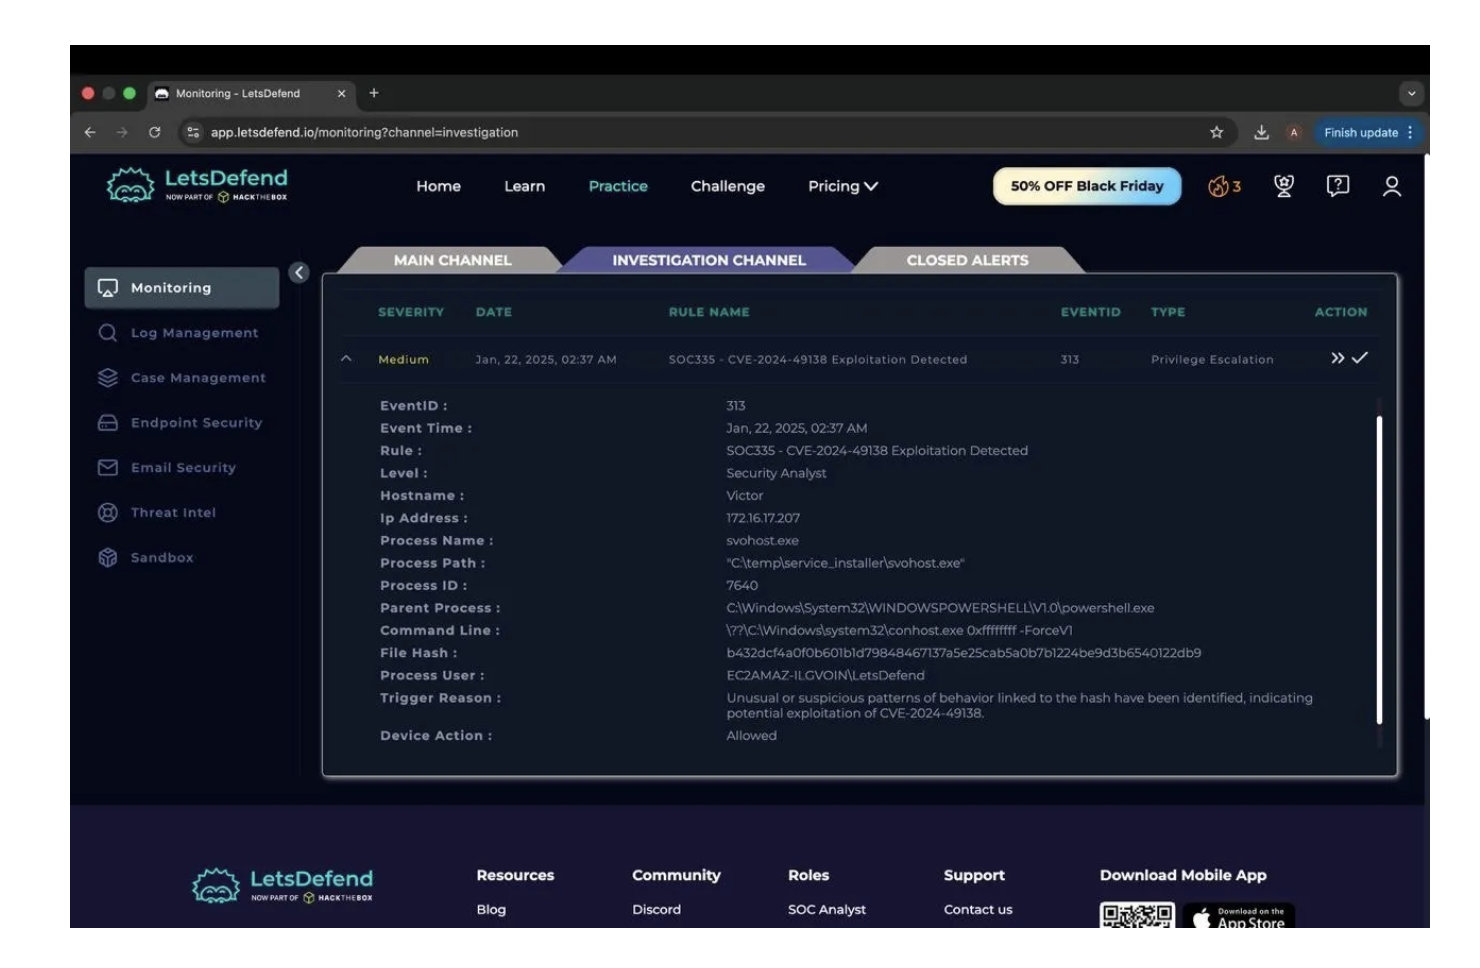
La alerta proporcionó varias piezas de información que inmediatamente requerían una investigación adicional:
| Campo | Detalles |
|---|---|
| Severidad | Media |
| Nombre de Host | Victor |
| Dirección IP | 172.16.17.207 |
| Proceso | svohost.exe |
| Ruta del Proceso | C:\temp\service_installer\svohost.exe |
| ID del Proceso | 7640 |
| Proceso Padre | powershell.exe |
| Acción del Dispositivo | Permitido |
Lo que primero llamó mi atención fue el nombre del proceso svohost.exe. Se parece mucho al proceso legítimo de Windows svchost.exe, pero el nombre es diferente.
El archivo también se estaba ejecutando desde C:\temp\service_installer\, mientras que su proceso padre era PowerShell. En conjunto, estas fueron razones suficientes para continuar investigando en lugar de tratar la alerta como un falso positivo.
La captura de pantalla a continuación muestra la alerta original y la información disponible cuando comencé la investigación.
El siguiente paso fue examinar más de cerca el proceso que activó la alerta.
El proceso se llamaba svohost.exe y se estaba ejecutando desde:
C:\temp\service_installer\svohost.exe
Una de las primeras cosas que noté fue lo mucho que el nombre se parecía al proceso legítimo de Windows svchost.exe. Una pequeña diferencia en el nombre de un proceso no lo hace automáticamente malicioso, pero combinado con la ubicación inusual del archivo y el proceso padre PowerShell, hacía que la actividad fuera más sospechosa.
La alerta también proporcionó el hash SHA-256 del ejecutable. Usé este hash para verificar si el archivo ya había sido identificado por los proveedores de seguridad.
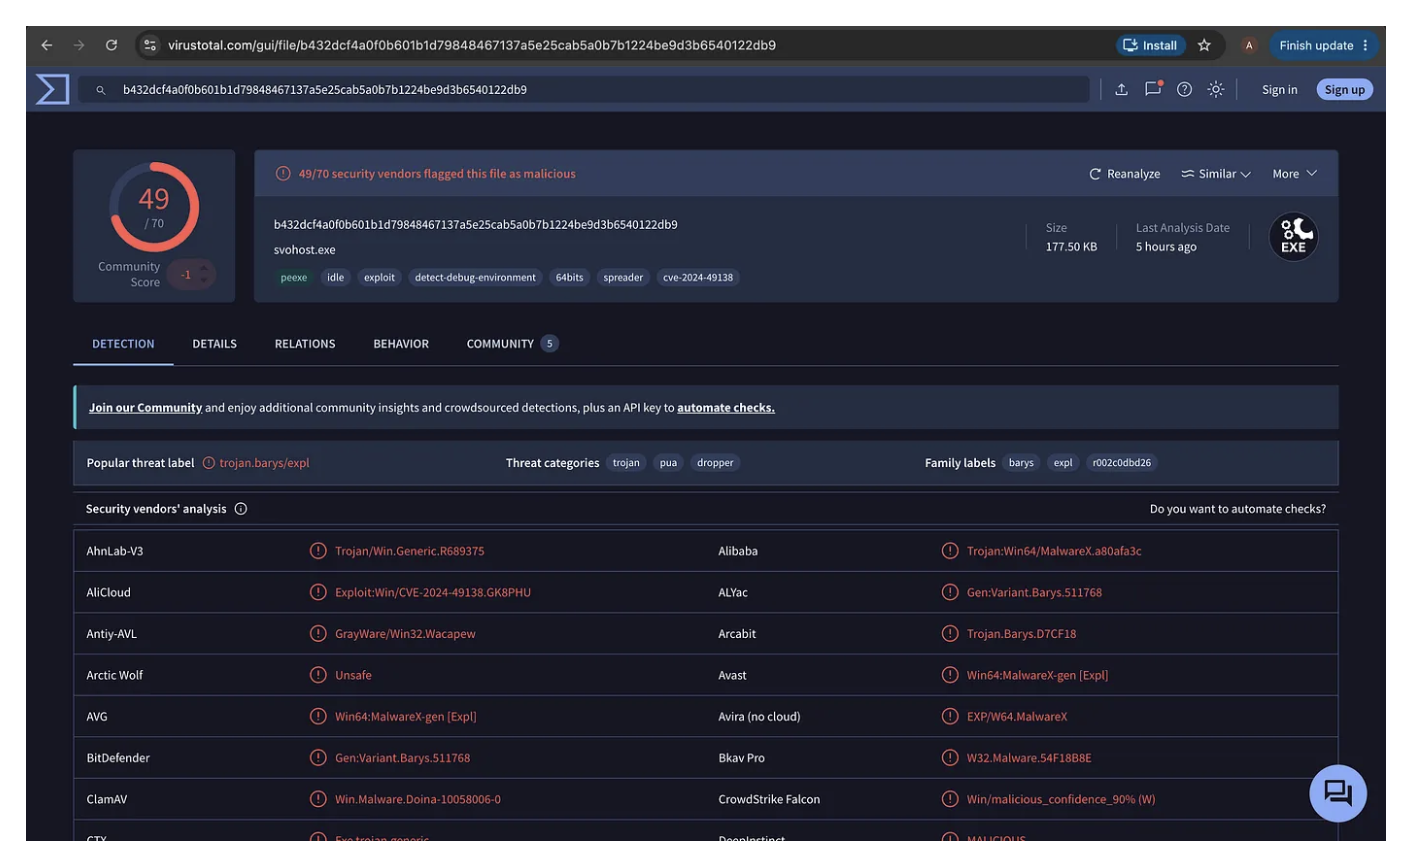
Busqué el hash del archivo en VirusTotal para obtener contexto adicional sobre el ejecutable.
VirusTotal mostró que 49 de 70 proveedores de seguridad detectaron el archivo como malicioso. Varias detecciones también asociaron la muestra con actividad de explotación relacionada con CVE-2024-49138.
Esto me dio evidencia más sólida de que no estaba tratando con un ejecutable normal de Windows. Sin embargo, no usé el resultado de VirusTotal por sí solo para tomar la decisión final. Lo consideré junto con el nombre del proceso, la ubicación del archivo, el proceso padre PowerShell y la otra actividad observada en el host.
Después de confirmar que el ejecutable era sospechoso, continué examinando la actividad asociada con el incidente en lugar de detenerme en la detección de malware.
Durante la investigación, encontré un evento de inicio de sesión fallido de Windows que involucraba la cuenta admin.
El evento mostró:
| Campo | Detalles |
|---|---|
| ID de Evento | 4625 |
| Cuenta | admin |
| Resultado | Inicio de sesión fallido |
| Código de Error | 0xC000006D |
| IP de Origen | 185.107.56.141 |
El ID de Evento 4625 representa un intento de inicio de sesión fallido de Windows. En este caso, la actividad de autenticación fallida me dio otro evento para correlacionar con la actividad sospechosa ya identificada en el endpoint.
Traté esto como evidencia de apoyo y continué revisando el incidente en su conjunto en lugar de asumir que un solo inicio de sesión fallido demostraba compromiso.
Después de revisar la evidencia disponible, clasifiqué la alerta como un verdadero positivo.
Mi decisión se basó en múltiples hallazgos en lugar de un solo indicador:
svohost.exe se ejecutó desde un directorio temporal.Victor (172.16.17.207).En esta etapa, tenía suficiente evidencia para tratar el incidente como malicioso y pasar de la investigación a la contención y erradicación.
Una vez que determiné que la alerta era un verdadero positivo, la prioridad cambió de la investigación a limitar el impacto y eliminar la actividad maliciosa.
Con base en la investigación, las acciones de respuesta documentadas en el caso fueron:
185.107.56.141.Victor para prevenir actividad maliciosa o comunicación adicional.203.160.68.12 identificada durante la investigación.C:\temp\service_installer\svohost.exe
Estas acciones estaban destinadas a detener la actividad adicional del atacante, aislar el sistema afectado y eliminar el archivo malicioso responsable de la alerta.
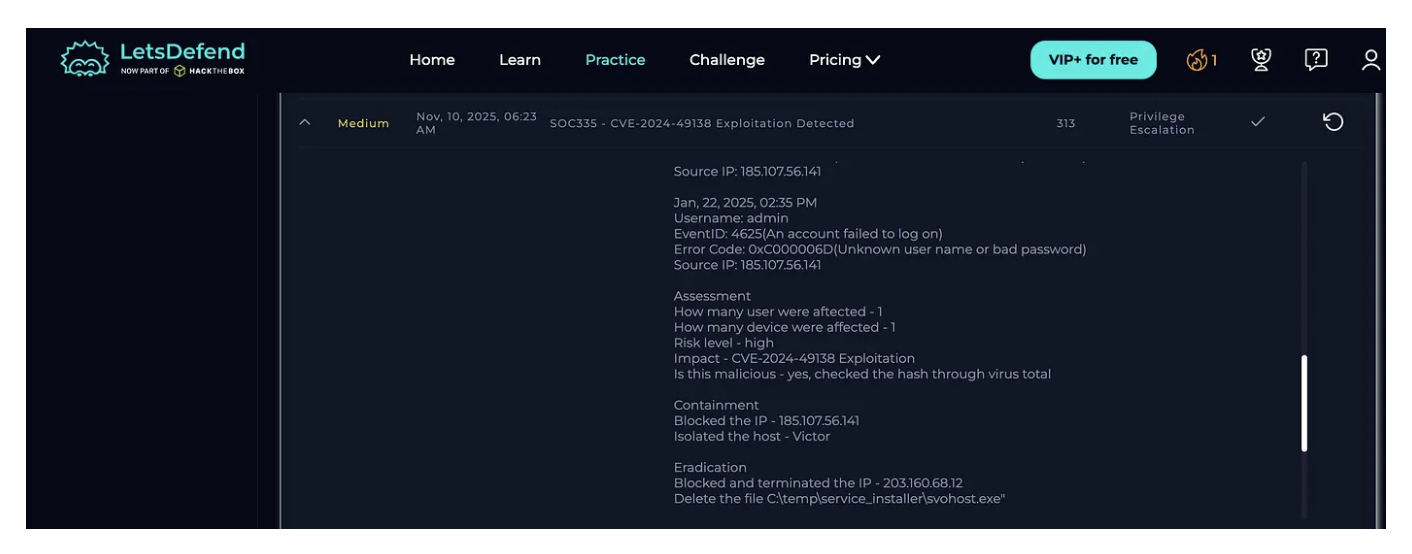
Al final de la investigación, pude conectar varias piezas de evidencia en lugar de depender solo de la alerta original.
Los hallazgos principales fueron:
