adamwhitehat/judge-jury-and-executable
Una herramienta de análisis forense de sistemas de archivos y caza de amenazas. Escanea sistemas de archivos a nivel de MFT y SO y almacena datos en SQL, SQLite o CSV. Las amenazas y los datos se pueden explorar aprovechando la potencia y la sintaxis de SQL.

Permítanme elaborar...
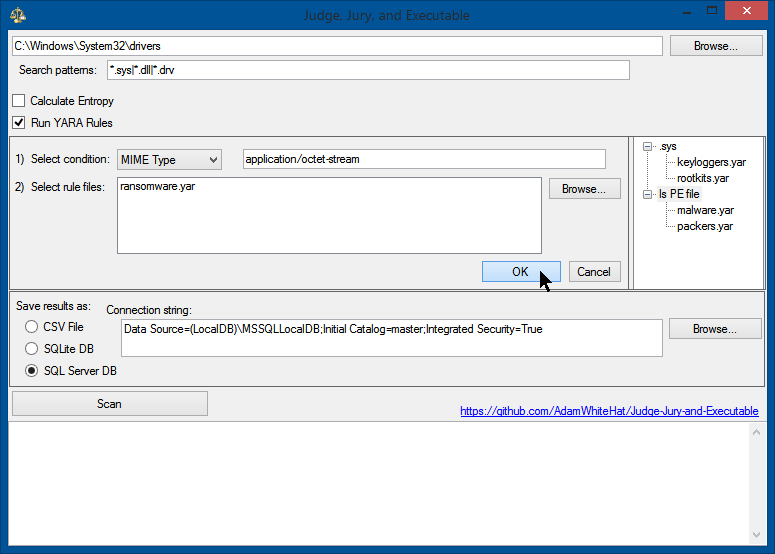
Comienzas con un disco o imágenes de disco que potencialmente están contaminados con malware, virus, APT (amenazas persistentes avanzadas) o similares, y luego los escaneas con esta herramienta. (Opcionalmente, y suponiendo que tengas la sabiduría y previsión para hacerlo, puedes escanear una imagen de disco de referencia conocida como buena con esta herramienta primero (o después, no importa). Ciertamente no es necesario, pero solo puede ayudarte.) La parte de escaneo a nivel forense de esta herramienta recopila un montón de propiedades sobre cada archivo en un sistema de archivos (o una imagen del mismo), y coloca estas propiedades en una tabla de base de datos relacional SQL. El ingrediente secreto proviene de la capacidad de cazar amenazas, investigar o hacer preguntas sobre los datos mediante consultas, en el lenguaje SQL, contra la base de datos que se crea. Una característica clave aquí fue NO inventar un lenguaje de consulta propietario. Si sabes SQL y cómo hacer clic en un botón, entonces ya sabes cómo usar esta herramienta como un experto. Incluso si no lo sabes, este concepto es lo suficientemente potente como para que las consultas predefinidas (ver más abajo) te den mucho rendimiento.
En primer lugar, la herramienta crea una entrada en la base de datos por cada registro encontrado en el MFT (tabla de archivos maestra - así es como NTFS lleva su registro). Esto elude los permisos de seguridad de archivos, la ocultación de archivos, las técnicas de sigilo u ofuscación, la eliminación de archivos o la manipulación de marcas de tiempo. Estas técnicas no impedirán que el archivo sea escaneado y catalogado. Los bytes del archivo se leen del MFT y se toman tantos puntos de datos como sea posible de los bytes del archivo leídos del MFT antes de intentar acceder a cualquier punto de datos mediante las llamadas API de nivel superior del sistema operativo.
Después de asegurar los datos del MFT y a nivel forense, se recopilan las propiedades, datos y metadatos a nivel de sistema operativo disponibles sobre cada archivo, y complementan cada entrada creada a partir de la entrada del MFT. Como resultado de esto, incluso si el archivo o sus propiedades de la API del sistema operativo o del framework .NET no pueden ser accedidos debido a permisos de archivos (ACL), bloqueos de archivos (en uso), corrupción de disco, un archivo de longitud cero, o cualquier otra razón diversa, la existencia del archivo aún será registrada, guardada en el log y rastreada. Sin embargo, la entrada simplemente no contendrá la información sobre él que no era accesible para el sistema operativo. Se pueden recopilar hasta 51 puntos de datos diferentes por cada archivo.