
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cpanel2shell-honeypot — Un honeypot en Rust que simula una instancia vulnerable de cPanel/WHM para CVE-2026-41940 | Kitploit
Herramientas/GitHubGitHub/acuciureanu/cpanel2shell-honeypot
Análisis de VulnerabilidadesSeguridad WebSeguridad de RedesInteligencia de Amenazas
GitHubacuciureanu/cpanel2shell-honeypot

cpanel2shell-honeypot

Un honeypot en Rust que simula una instancia vulnerable de cPanel/WHM para CVE-2026-41940

Ver Repositorio
39hace 6 mesesAún no revisado
Compartir

Honeypot cPanel2Shell

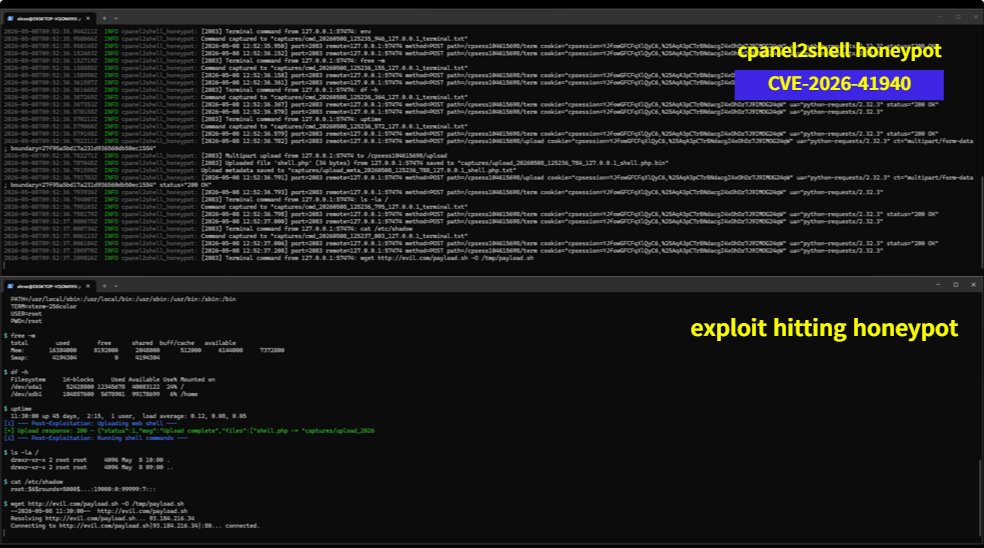
Captura de pantalla de sesión capturada

Un honeypot en Rust que simula una instancia vulnerable de cPanel/WHM para CVE-2026-41940 (bypass de autenticación cPanel2Shell).
Descripción general

Este honeypot emula la secuencia de respuestas utilizada por los escáneres de vulnerabilidades cPanel2Shell:

  1. Devuelve una cookie de sesión con el formato requerido separado por comas
  2. Redirige las solicitudes autenticadas a una ruta de token de sesión
  3. Sirve el marcador msg_code:[expired_session] en los endpoints de token

Los atacantes que superan la sonda inicial son llevados a un shell bash falso respaldado por un sistema de archivos virtual en memoria.

Características

  • Listener multipuerto (2083/cPanel, 2087/WHM por defecto)
  • TLS consciente de SNI con generación de certificados bajo demanda
  • Persistencia de sesiones con archivado automático
  • Captura de payloads (subidas, cuerpos POST, comandos de terminal)
  • Registro estructurado de solicitudes con decodificación de autenticación Basic

Compilación

cargo build --release

Uso

# Por defecto: puertos 2087, 2083 con TLS autogenerado
./target/release/cpanel2shell-honeypot

# Puertos personalizados
./target/release/cpanel2shell-honeypot -p 2083,2087

# Deshabilitar TLS
./target/release/cpanel2shell-honeypot --no-tls

# TLS por nombre de host con recarga en caliente
./target/release/cpanel2shell-honeypot --certs-config data/certs.toml

# Todas las opciones
./target/release/cpanel2shell-honeypot --help

Configuración TLS

Crea data/certs.toml (consulta data/certs.example.toml):

default = "auto"

[auto]
cache_dir = "./captures/certs"
key_type = "ecdsa-p256"
validity_days = 365
issuer_cn = "Let's Encrypt Authority X3"

[[host]]
sni = "cpanel.example.com"
cert = "/etc/honeypot/certs/cpanel.pem"
key = "/etc/honeypot/certs/cpanel.key"

Arquitectura

src/
├── main.rs          # Punto de entrada, configuración del runtime
├── cli.rs           # Argumentos de línea de comandos
├── config.rs        # Configuración de la aplicación
├── router.rs        # Definiciones de rutas HTTP
├── capture.rs       # Registro de solicitudes y almacenamiento de payloads
├── sessions/        # Persistencia de sesiones
├── handlers/        # Manejadores de solicitudes HTTP
├── shell/           # Intérprete bash y VFS
│   ├── lexer.rs     # Tokenizador
│   ├── parser.rs    # Analizador sintáctico descendente recursivo
│   ├── exec.rs      # Ejecutor de AST
│   ├── expand.rs    # Expansión de variables
│   ├── builtins.rs  # Comandos integrados del shell
│   ├── commands.rs  # Stubs de comandos externos
│   ├── vfs.rs       # Sistema de archivos virtual
│   └── init.rs      # Datos semilla del sistema de archivos
└── tls/             # Gestión de certificados TLS
    ├── config.rs    # Configuración de certificados
    ├── generator.rs # Generación de certificados
    ├── resolver.rs  # Resolución de certificados SNI
    └── watcher.rs   # Recarga en caliente del archivo de configuración

Shell

El shell falso implementa un subconjunto de bash:

  • Tuberías, redirecciones, heredocs
  • Expansión de variables ($VAR, ${VAR:-default})
  • Sustitución de comandos ($(cmd), `cmd`)
  • Expansión de tilde y globbing
  • ~80 stubs de comandos que operan sobre el VFS

El estado de la sesión (cwd, env, escrituras VFS, historial) persiste entre reinicios mediante instantáneas JSON.

Directorio de captura

Toda la actividad del atacante se escribe en ./captures/:

Patrón de archivoDescripción
upload_*.binArchivos subidos
upload_meta_*.txtMetadatos de subida
post_*.txtCuerpos de solicitudes POST
cmd_*.txtComandos de terminal
sessions/*.jsonInstantáneas de sesión
certs/Certificados TLS en caché

Hoja de ruta

  • Flujo completo de emulación de CVE-2026-41940
  • Aplicación recursiva de cuotas de disco
  • Registro estructurado de eventos con vaciado periódico
  • TODO: CI/CD completo (publicación de imágenes Docker, compilaciones binarias)
  • TODO: Analizador de shell mejorado para palabras clave until/case
  • TODO: Historial de shell persistente por sesión

Licencia

MIT

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






