
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Elementor-Pro-Unauthenticated-Arbitrary-File-Upload-to-RCE — CVE-2026-32475 El campo File Upload de Elementor Pro Forms maneja la validación y el procesamiento de archivos en dos bucles separados con un manejo diferente de las entradas de carga vacías (UPLOAD_ERR_NO_FILE). Un atacante no autenticado puede enviar un multipart | Kitploit
Herramientas/GitHubGitHub/absholi7ly/elementor-pro-unauthenticated-arbitrary-file-upload-to-rce
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad Web
GitHubabsholi7ly/elementor-pro-unauthenticated-arbitrary-file-upload-to-rce

Elementor-Pro-Unauthenticated-Arbitrary-File-Upload-to-RCE

CVE-2026-32475 El campo File Upload de Elementor Pro Forms maneja la validación y el procesamiento de archivos en dos bucles separados con un manejo diferente de las entradas de carga vacías (UPLOAD_ERR_NO_FILE). Un atacante no autenticado puede enviar un multipart

Ver Repositorio
14149hace 2 mesesAún no revisado
Compartir
  • Autor del Exploit: Abdualhadi Khalifa (https://x.com/absholi7ly)
  • Versión: Elementor Pro <= 4.2.1
  • Probado en: WordPress + Elementor Pro 4.2.1 (Windows / Laragon / Apache)
  • CVE: CVE-2026-32475
  • Créditos: Vulnerabilidad descubierta por Tin Pham (TF1T) a través del Programa de Bug Bounty de Patchstack
  • Categoría: WebApps

Descripción:

El campo de carga de archivos de Elementor Pro Forms maneja la validación y el procesamiento de archivos en dos bucles separados con un manejo diferente de las entradas de carga vacías (UPLOAD_ERR_NO_FILE). Un atacante no autenticado puede enviar una solicitud multipart con una primera parte de archivo vacía seguida de un payload PHP para el mismo campo, lo que hace que validation() retorne antes mientras que process_field() aún mueve el archivo PHP a un directorio público: wp-content/uploads/elementor/forms/.php

Requisito previo:

  • Página publicada que contenga un widget de formulario de Elementor Pro
  • Campo de carga de archivos presente (no obligatorio / configuración predeterminada)

Uso

Recupera automáticamente el post_id, form_id y field_id de la página objetivo:

python poc.py -t http://localhost/wp --page-url "http://localhost/wp/?page_id=16" -c "whoami"

O:

python poc.py -t http://localhost/wp --page-id 16 -c "whoami"

Sesión interactiva

Inicia una sesión interactiva:

python poc.py -t http://localhost/wp --page-id 16 -i
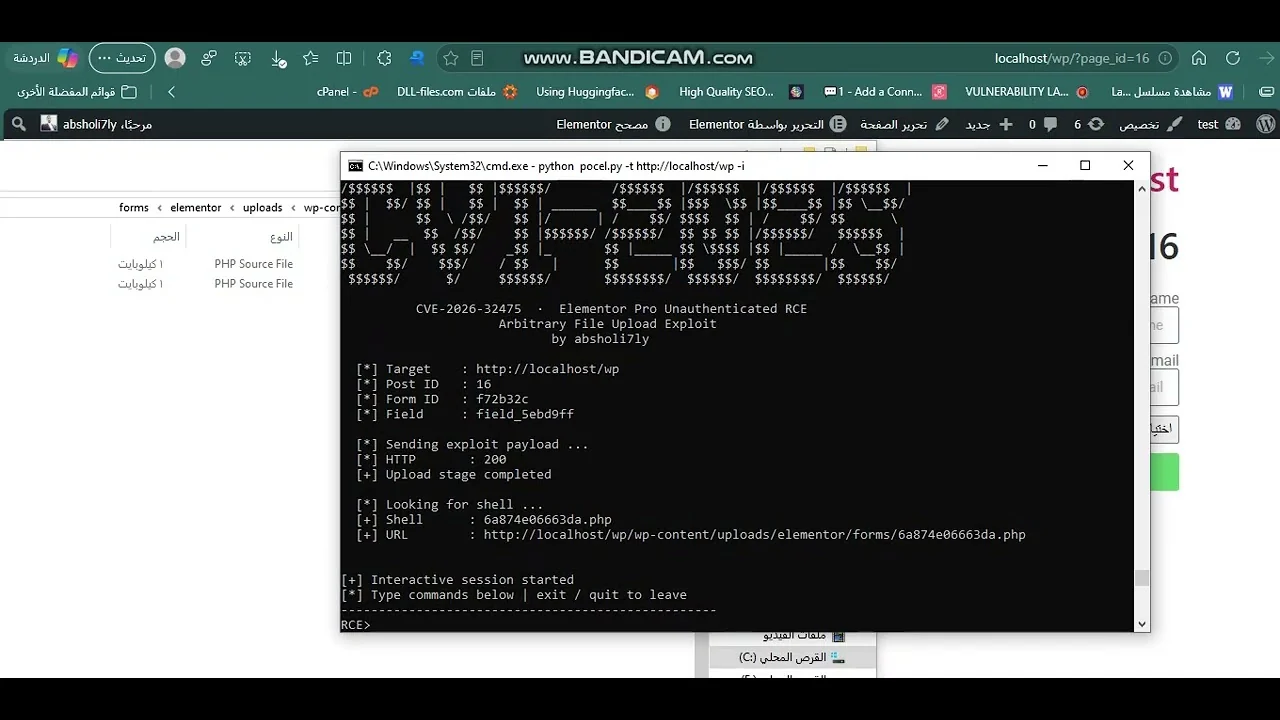
Poc

Poc

Puedes modificar el PoC para adaptarlo a tus necesidades y a tu entorno de pruebas.

Nota

El núcleo de la vulnerabilidad es la omisión del propio mecanismo de carga de archivos. Esta parte no difiere tanto si realizas la prueba en un laboratorio local como contra un servidor real: la primera parte de archivo vacía + el payload PHP en el campo de carga omiten la validación de extensión, sin embargo, el archivo aún es procesado por process_field(). Demostramos que el archivo se escribe correctamente, que es exactamente lo que describe.

En cuanto a la ruta de Laragon hardcodeada:

Eso fue solo para facilitar la verificación local.

En el objetivo real, el patrón de directorio es conocido y fijo:

/wp-content/uploads/elementor/forms/

Lo que no es fijo es el nombre final del archivo.

Elementor no conserva el nombre original del archivo. En process_field(), el nombre de archivo almacenado se genera de la siguiente manera:

Por lo tanto, si subes shell.php, el nombre del archivo puede llegar a ser algo como:

66f3a1c2e9b47.php

dentro de:

/wp-content/uploads/elementor/forms/

uniqid() se basa en el tiempo y no es un valor aleatorio fuerte; se basa aproximadamente en la marca de tiempo + microsegundos. Por lo tanto, recuperar el archivo de forma remota se convierte en un problema de descubrimiento del nombre, más que de carga.

Por ejemplo, puedes usar una ventana de tiempo basada en la cabecera Date del servidor y el tiempo de la solicitud, buscar en un rango estrecho alrededor del momento de la carga, o recuperar la URL exacta si el formulario envía un correo que contiene [all-fields].

Mantuve el PoC centrado en demostrar el problema principal en sí, que es la carga de archivos no autenticada, de forma clara y directa. Explicar completamente la recuperación remota del valor uniqid() haría la demostración mucho más larga de lo necesario para validar la vulnerabilidad en sí.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




