Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
AIDOR — Escáner automatizado de vulnerabilidades IDOR basado en Bash que detecta referencias directas a objetos inseguras enumerando parámetros numéricos y analizando códigos de estado HTTP para pruebas de penetración autorizadas. | Kitploit
Herramientas/GitHubGitHub/abdulahadthecyber-pixel/aidor
ReconocimientoEscáneres de VulnerabilidadesExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubabdulahadthecyber-pixel/aidor

AIDOR

Escáner automatizado de vulnerabilidades IDOR basado en Bash que detecta referencias directas a objetos inseguras enumerando parámetros numéricos y analizando códigos de estado HTTP para pruebas de penetración autorizadas.

Compartir
Ver Repositorio
36736hace 10 mesesRevisado por Kitploit

AIDOR 👁️ - Detector Automatizado de Referencia Directa a Objetos Insegura

License Platform Language Security

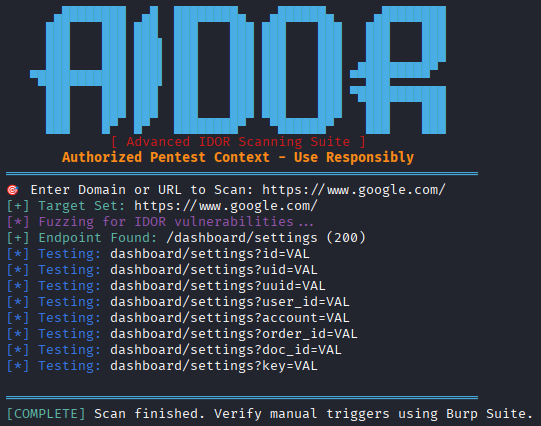
AIDOR Screenshot

AIDOR (Detector Automatizado de IDOR) es una utilidad profesional de Bash para probadores de penetración autorizados para identificar vulnerabilidades de Referencia Directa a Objetos Insegura (IDOR) en aplicaciones web. Detecta IDs numéricos, patrones de parámetros y realiza pruebas de enumeración automatizadas.

🔍 ¿Qué es IDOR?

Referencia Directa a Objetos Insegura (IDOR) ocurre cuando una aplicación expone referencias internas a objetos (como user_id=123) sin la validación adecuada de control de acceso, permitiendo a atacantes manipular parámetros y acceder a datos no autorizados.

🚀 Características

CaracterísticaDescripción
🔍 Parameter DetectionIdentifica 10+ parámetros comunes propensos a IDOR
🎯 Numerical EnumerationPrueba automáticamente ID+1, ID-1, 0, 1, 1000
📊 HTTP Status AnalysisDetecta 200 (ÉXITO), 403/401 (ACCESO DENEGADO)
⚡ Zero DependenciesSolo requiere curl (preinstalado en la mayoría de sistemas)
🎨 Visual ReportingResultados codificados por colores con banner ASCII

📋 Requisitos previos

# Install curl (usually pre-installed)
sudo apt update && sudo apt install curl -y    # Debian/Ubuntu
sudo pacman -S curl                           # Arch Linux

🛠️ Instalación

🌐 Método 1: Git Clone

git clone https://github.com/YOURUSERNAME/AIDOR.git
cd AIDOR
chmod +x aidor.sh
./aidor.sh

⚠️ ⚠️ AVISO IMPORTANTE ⚠️ ⚠️

🔴 SOLO PARA PRUEBAS DE PENETRACIÓN AUTORIZADAS 🔴 NO ESCANEE SISTEMAS SIN PERMISO POR ESCRITO 🔴 EL AUTOR NO ES RESPONSABLE DEL MAL USO 🔴 ASEGÚRESE DE CUMPLIR CON LAS LEYES LOCALES brew install curl # macOS


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →