 abbiy/cve-2024-36842-backdooring-oncord-android-sterio-
CVE-2024-36842, Creando una puerta trasera persistente en el infoentretenimiento del automóvil Android/iOS de Oncord+ usando un script malicioso!

Hemos realizado una evaluación de vulnerabilidad en una de las unidades de infoentretenimiento para automóviles más vendidas del mercado de accesorios.
¡Creando una puerta trasera persistente en la unidad de infoentretenimiento para automóviles Oncord+ Android/iOS mediante un script malicioso!
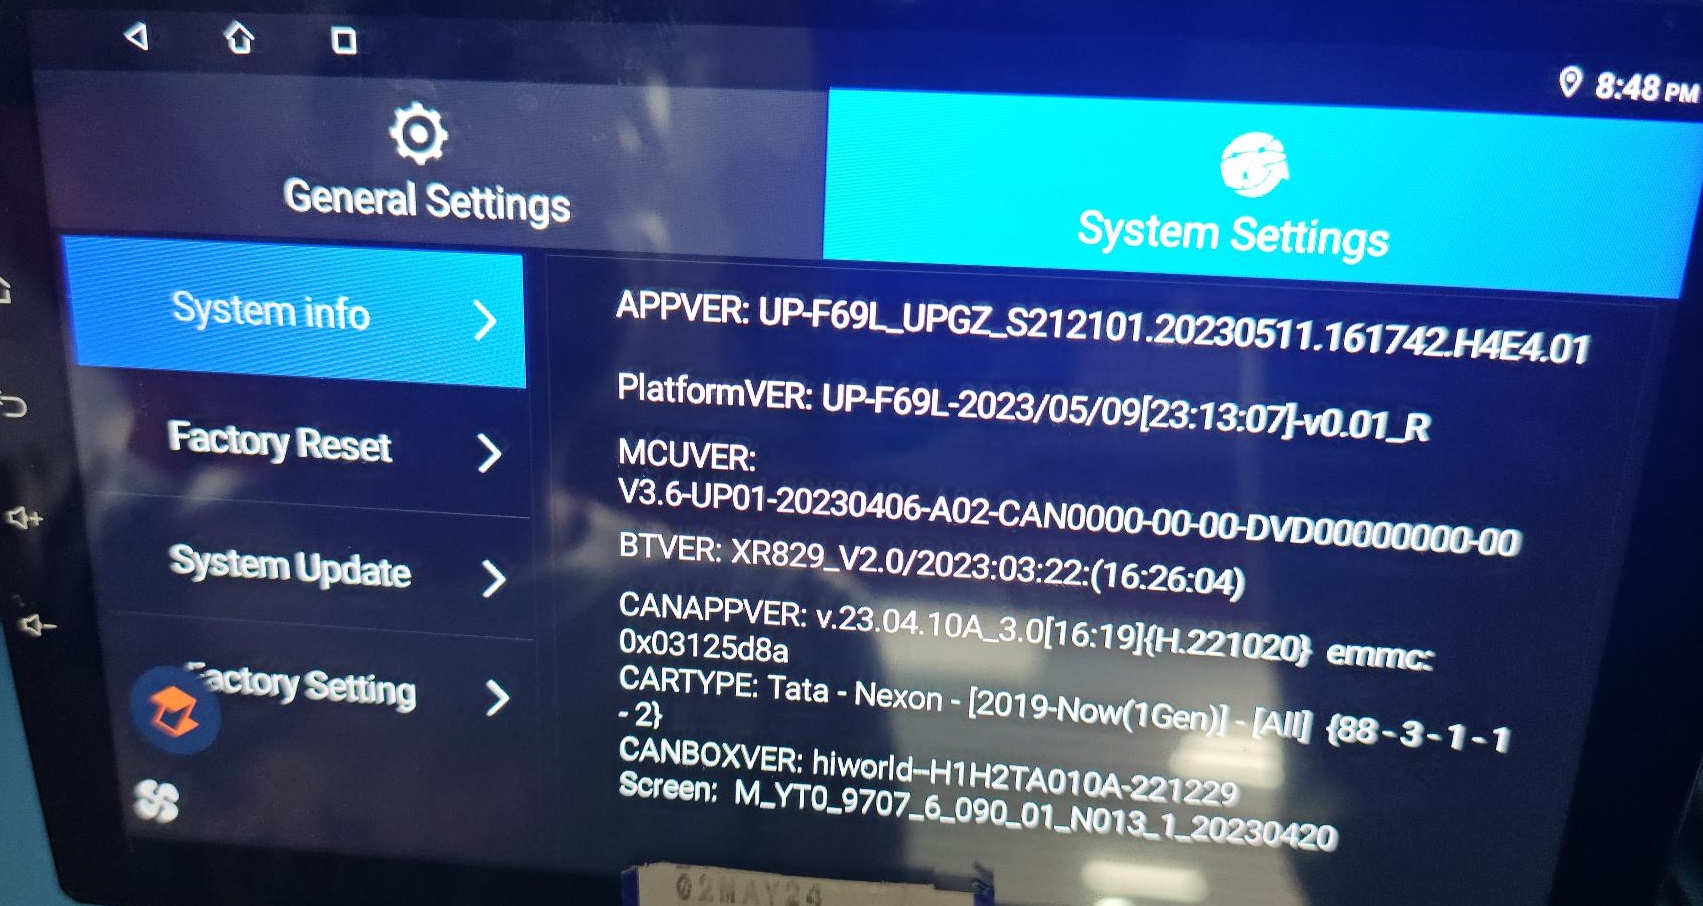
Acerca del dispositivo:
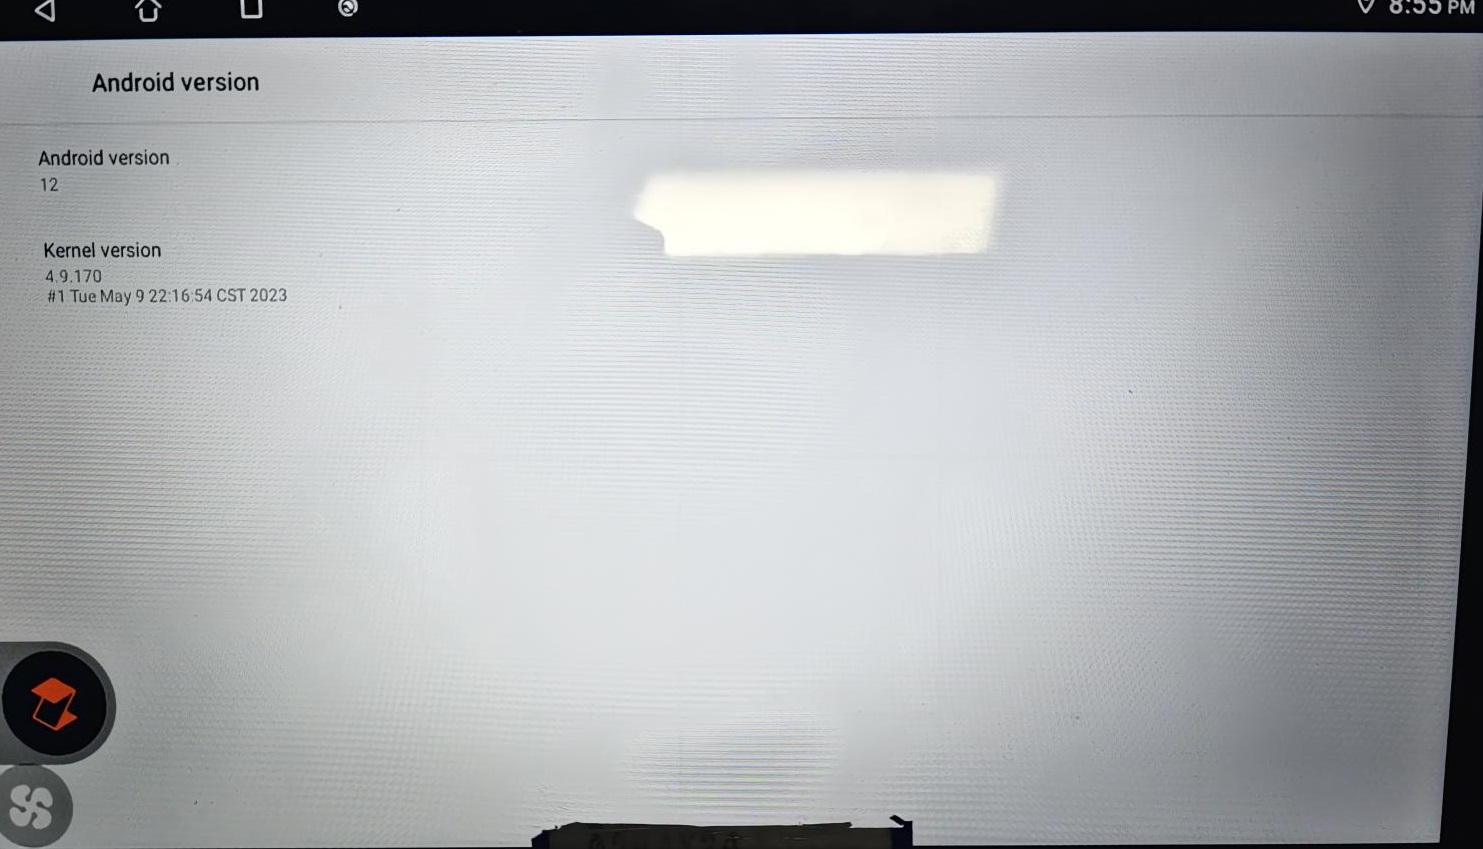
**Versión de Android: 12
Versión del kernel: 4.9.170
Modelo: TS17/Powered by Allwinner
Número de serie: 0x03125dBa
**
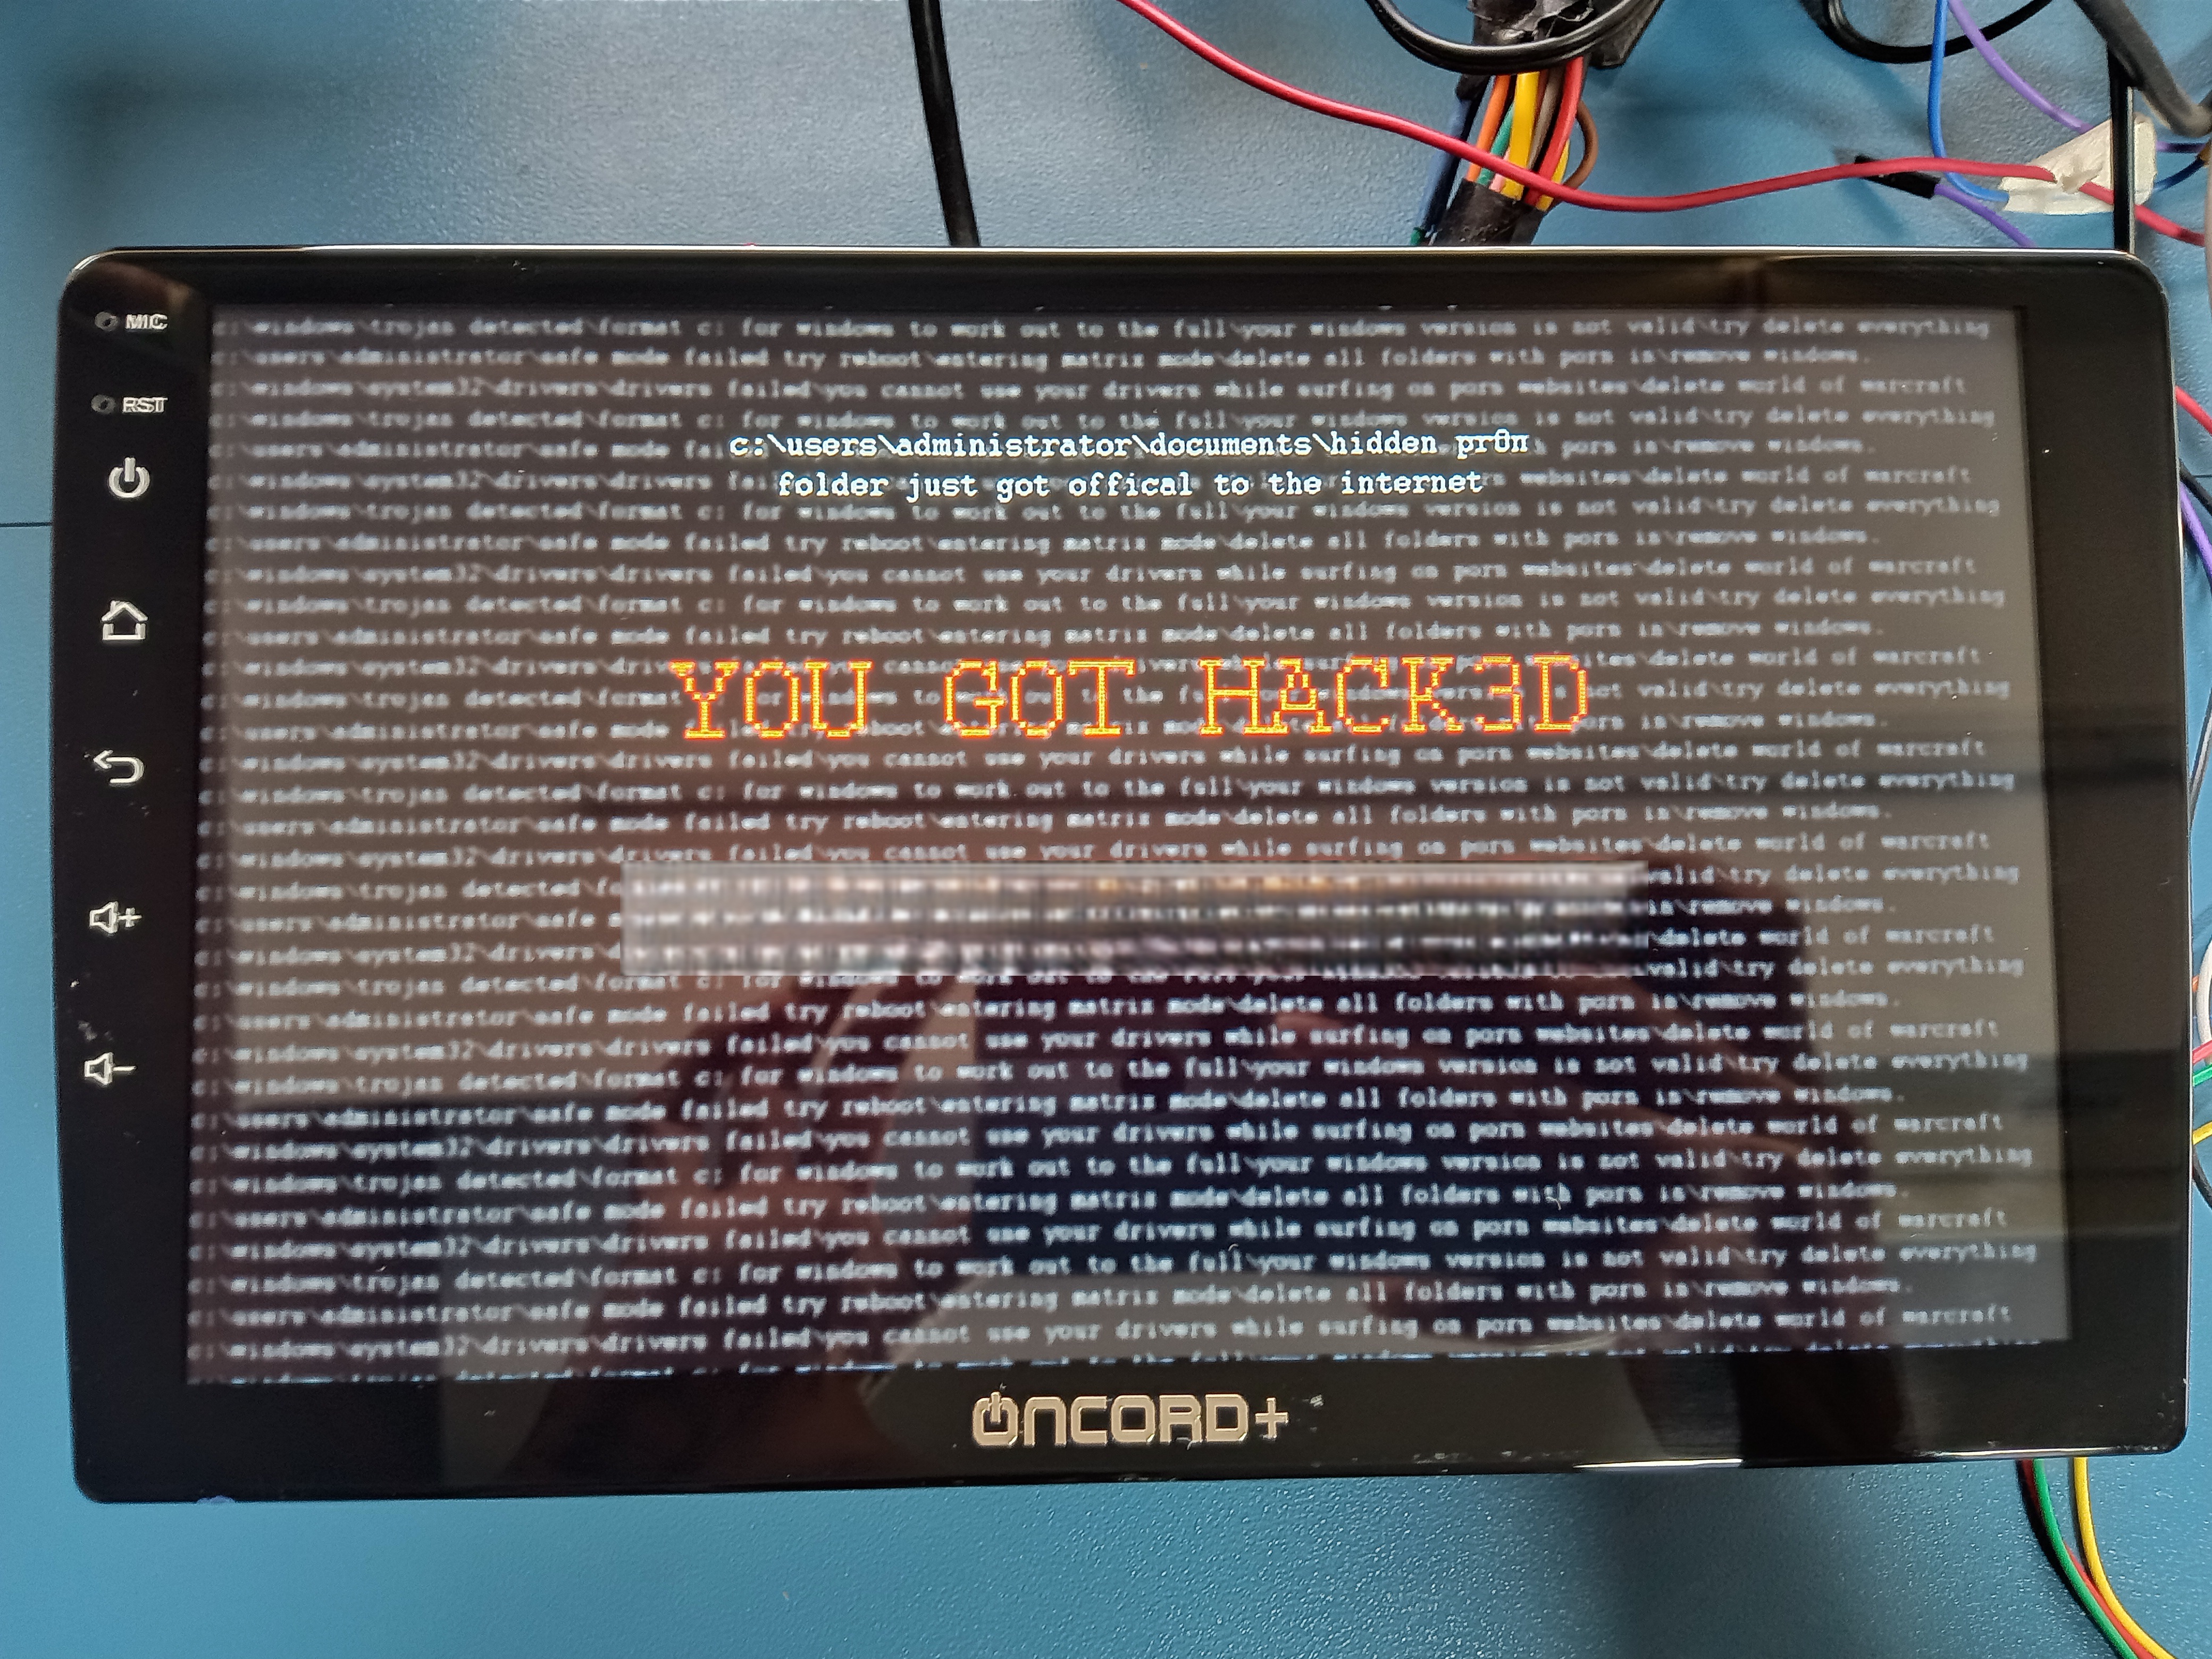
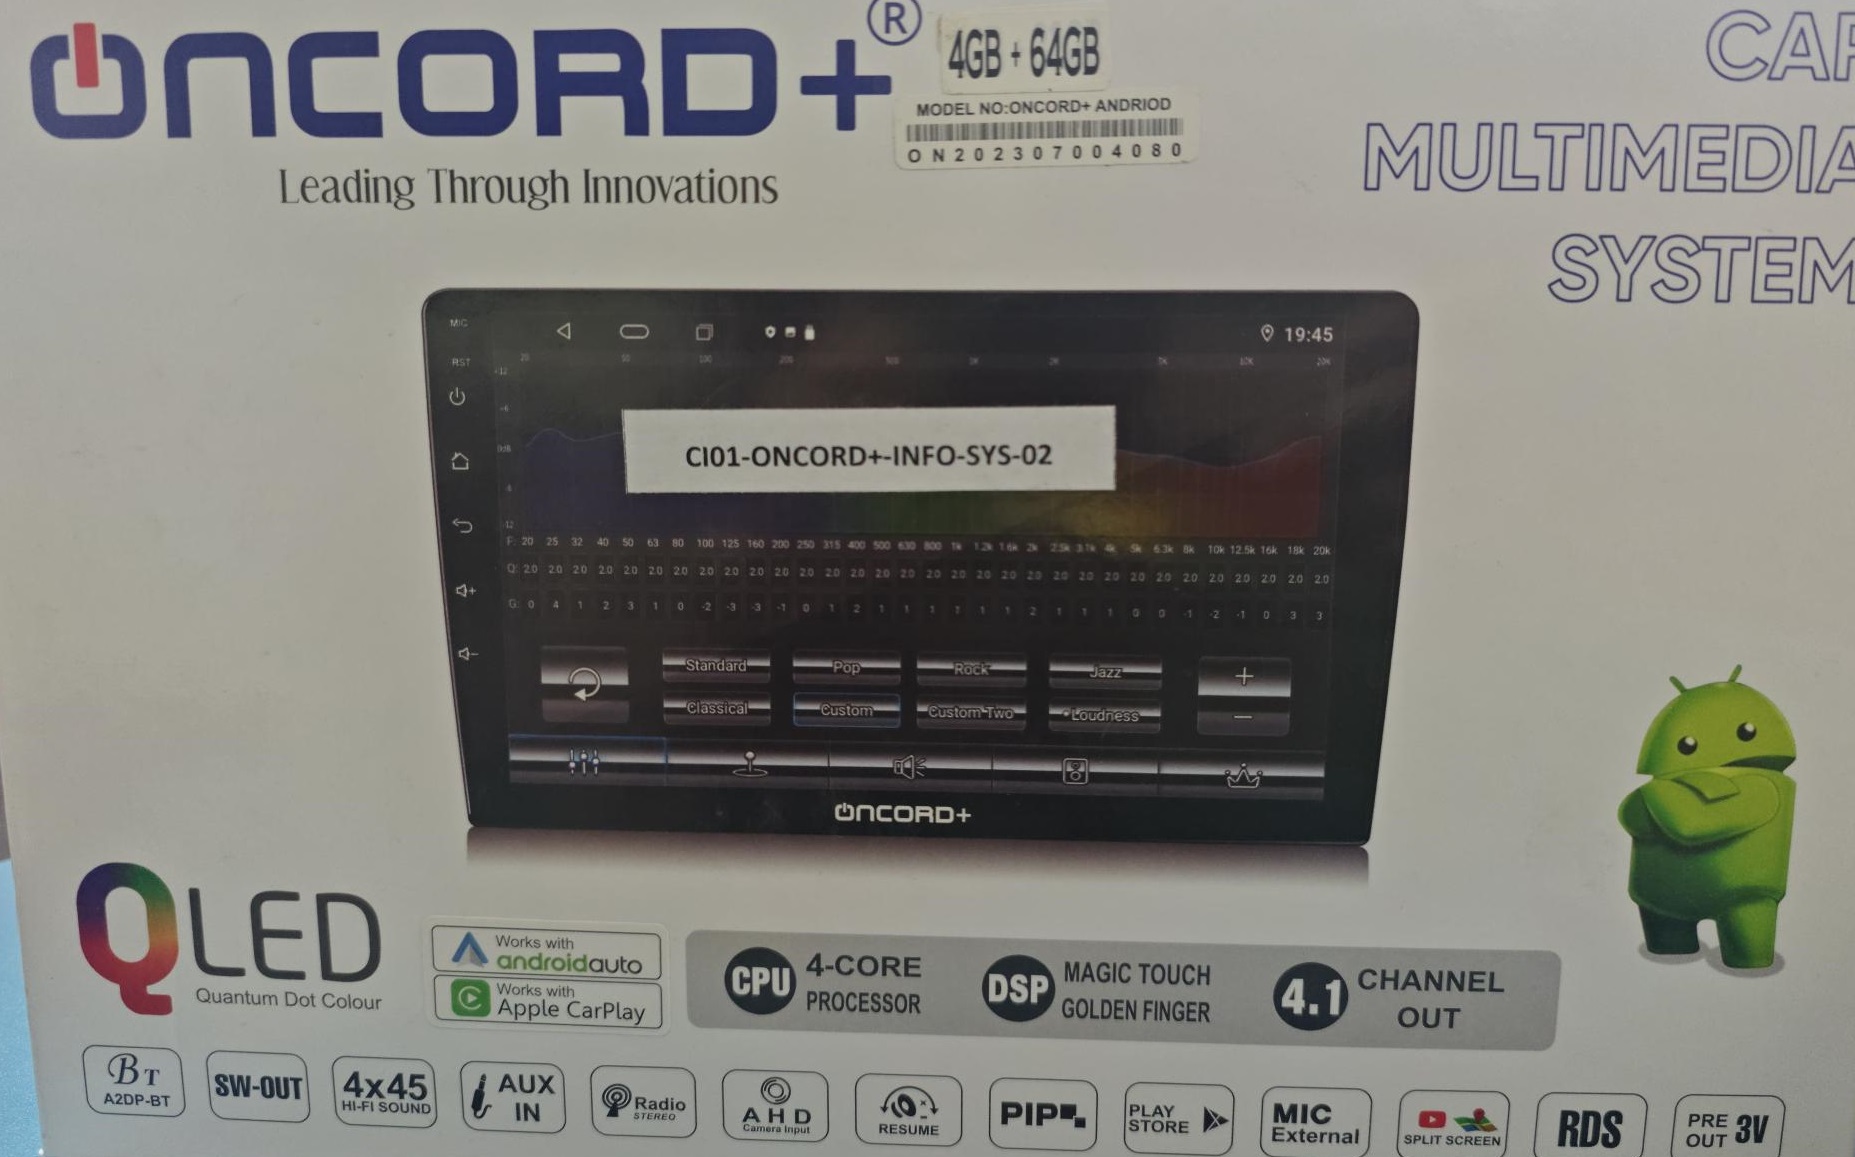
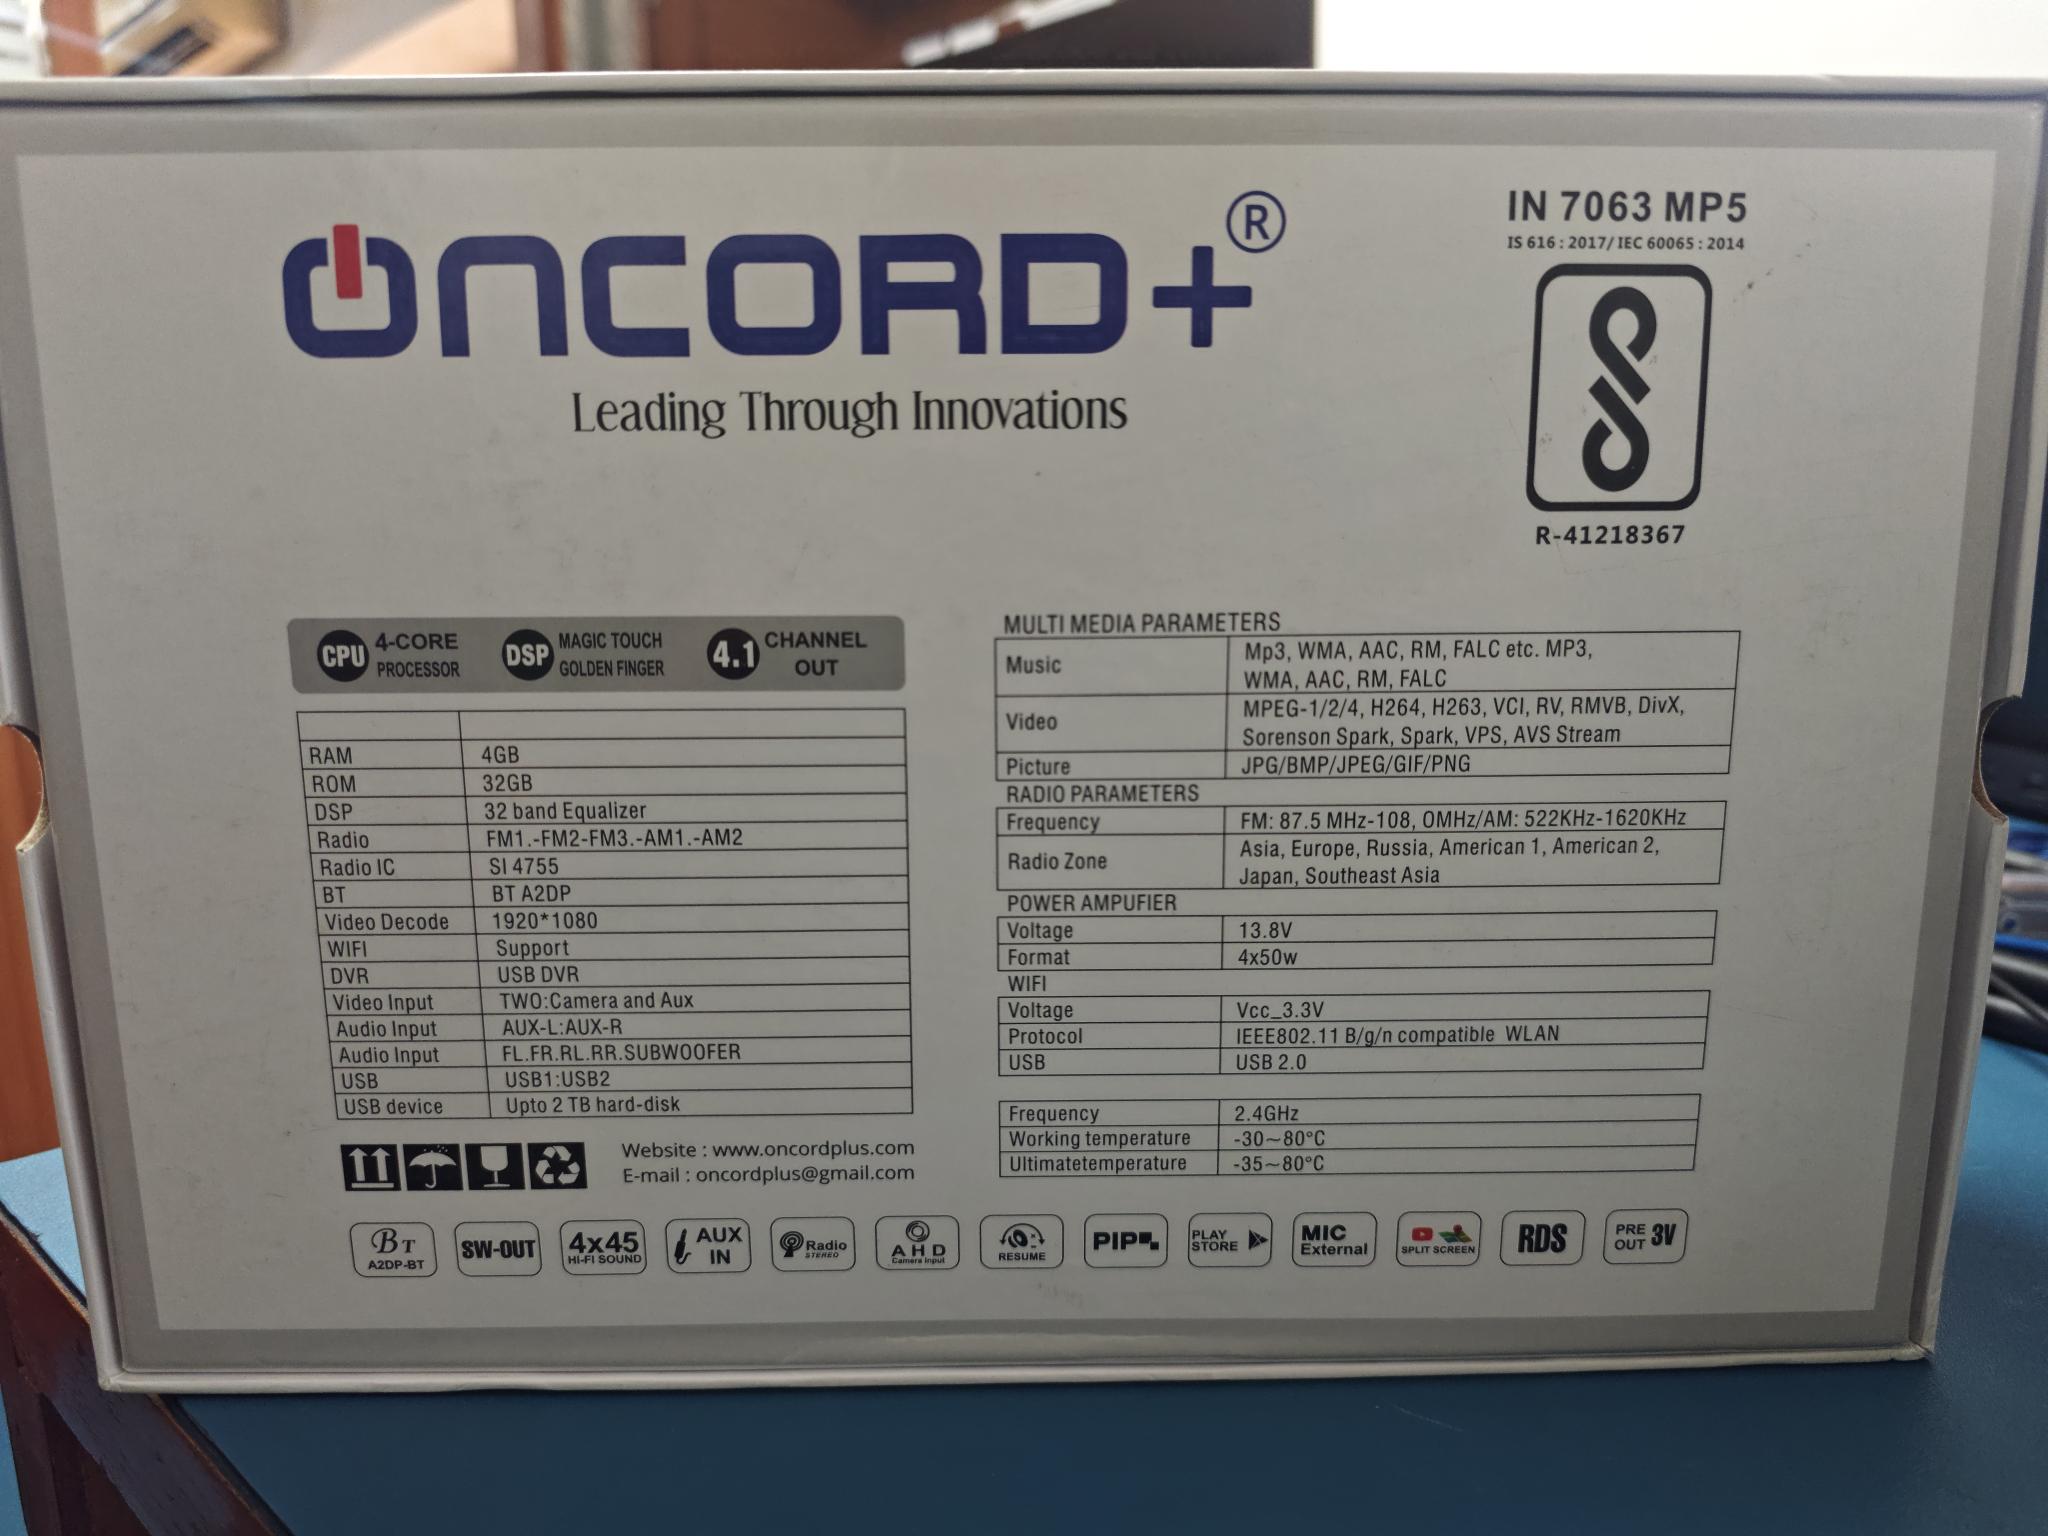
La unidad de estéreo Android de Oncord+ ofrece un excelente rendimiento y un sistema de mantenimiento basado en tecnología de punta. Es la unidad Android del mercado de accesorios más disponible para automóviles en India y otros países.
** _ID de Vulnerabilidad Vulnerabilidad Severidad Puntuación CVSS
NW-VUL-01 Obtener acceso root a la unidad de infoentretenimiento explotando el puerto ADB ALTA - 8.4
HW-VUL-02 Obtener acceso root a través del puerto UART – Control de acceso incorrecto MEDIA - 6.4_ **
