
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-37742 — Este repositorio contiene un PoC para explotar CVE-2024-37742, una vulnerabilidad en Safe Exam Browser (SEB) ≤ 3.5.0 en Windows. La vulnerabilidad permite compartir datos del portapapeles no autorizados entre el modo kiosco de SEB y el sistema subyacente, comprometiendo la integridad de los exámenes. | Kitploit
Herramientas/GitHubGitHub/aar0nd0m1n1c/cve-2024-37742
Análisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y Educación
GitHubaar0nd0m1n1c/cve-2024-37742

CVE-2024-37742

Ver Repositorio
818hace 2 añosAún no revisado

Acerca de

Este repositorio contiene un PoC para explotar CVE-2024-37742, una vulnerabilidad en Safe Exam Browser (SEB) ≤ 3.5.0 en Windows. La vulnerabilidad permite compartir datos del portapapeles no autorizados entre el modo kiosco de SEB y el sistema subyacente, comprometiendo la integridad de los exámenes.

Compartir

CVE-2024-37742: Exploit de Portapapeles en SEB ≤ 3.5.0 (Windows)

Este repositorio contiene una prueba de concepto (PoC) para explotar CVE-2024-37742, una vulnerabilidad en Safe Exam Browser (SEB) ≤ 3.5.0 en Windows. La vulnerabilidad permite a un atacante compartir datos del portapapeles entre el modo quiosco de SEB y el sistema subyacente, comprometiendo la integridad del examen. Al explotar esta falla, un atacante puede eludir los controles del examen y obtener una ventaja injusta durante los exámenes.

Descargo de responsabilidad

Este repositorio es solo con fines educativos. La información proporcionada aquí tiene como objetivo ayudar a los desarrolladores a comprender la vulnerabilidad y proteger sus sistemas. No utilice este exploit de manera maliciosa o sin permiso. El uso de esta PoC es bajo su propio riesgo. El autor no se hace responsable de cualquier daño o problema legal que pueda surgir del uso de esta información.

Versiones afectadas

SEB ≤ 3.5.0 (Windows)

Cómo funciona

  1. El control de acceso incorrecto permite compartir datos del portapapeles entre el quiosco de SEB y el sistema subyacente.
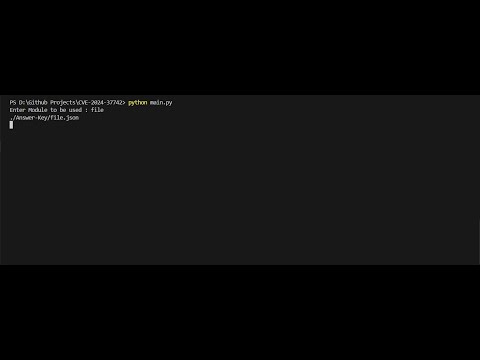
  2. El exploit utiliza el módulo Python pyperclip para copiar respuestas desde un archivo JSON en el directorio 'Answer-Key', que contiene preguntas y respuestas.
  3. En el modo quiosco de SEB:
    El usuario copia la pregunta.
    El módulo Python wmi monitorea los estados de carga y descarga del sistema para señalar un script de Python.
    El script accede a los datos del portapapeles, busca la respuesta en el archivo JSON y la pega en el portapapeles.
  4. Finalmente, el usuario pega la respuesta desde el portapapeles en el campo de respuesta.

Mira el video

Impacto

Esta vulnerabilidad permite a usuarios autorizados comprometer la integridad de los exámenes realizados con Safe Exam Browser (SEB). Al explotar el control de acceso incorrecto, los usuarios pueden compartir datos del portapapeles entre el modo quiosco de SEB y el sistema subyacente. Esto les permite copiar preguntas del examen, obtener respuestas de una fuente externa y pegarlas de nuevo en el examen, socavando la seguridad y equidad del proceso de examen.
Mitigación/Resolución

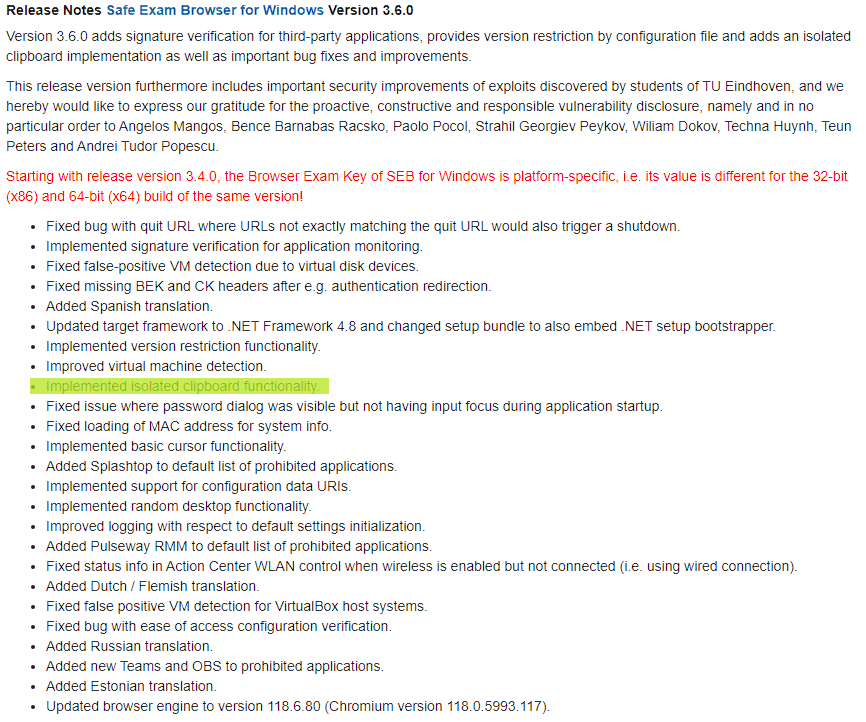
1. Actualizar a Safe Exam Browser (SEB) ≥ 3.6.0 para Windows, en la nueva versión SEB ha implementado un portapapeles aislado

notas 3.6.0 \

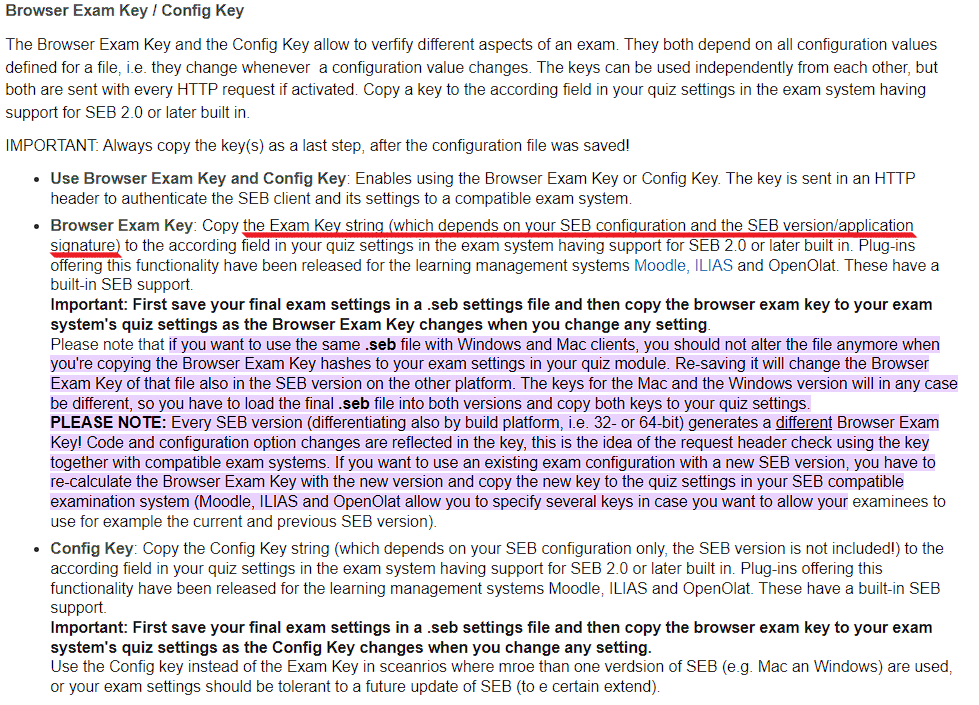
2. Configurar Browser y Exam Key para usar SEB 3.6.0

Browser Exam Key

Referencias

[https://safeexambrowser.org/windows/win_usermanual_en.html]
[https://safeexambrowser.org/windows/win_release_notes_en.html]

Licencia

Este código está disponible bajo la licencia MIT. Consulte el archivo LICENSE para más detalles.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    345
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    340
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    292

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →