 aalex954/whisperpair-poc-tool
Una herramienta de investigación de seguridad que identifica y demuestra la CVE-2025-36911: Fast Pair Pairing Mode Bypass vulnerabilidad

Un análisis profundo de CVE-2025-36911 y las brechas de seguridad en el ecosistema Fast Pair de Google
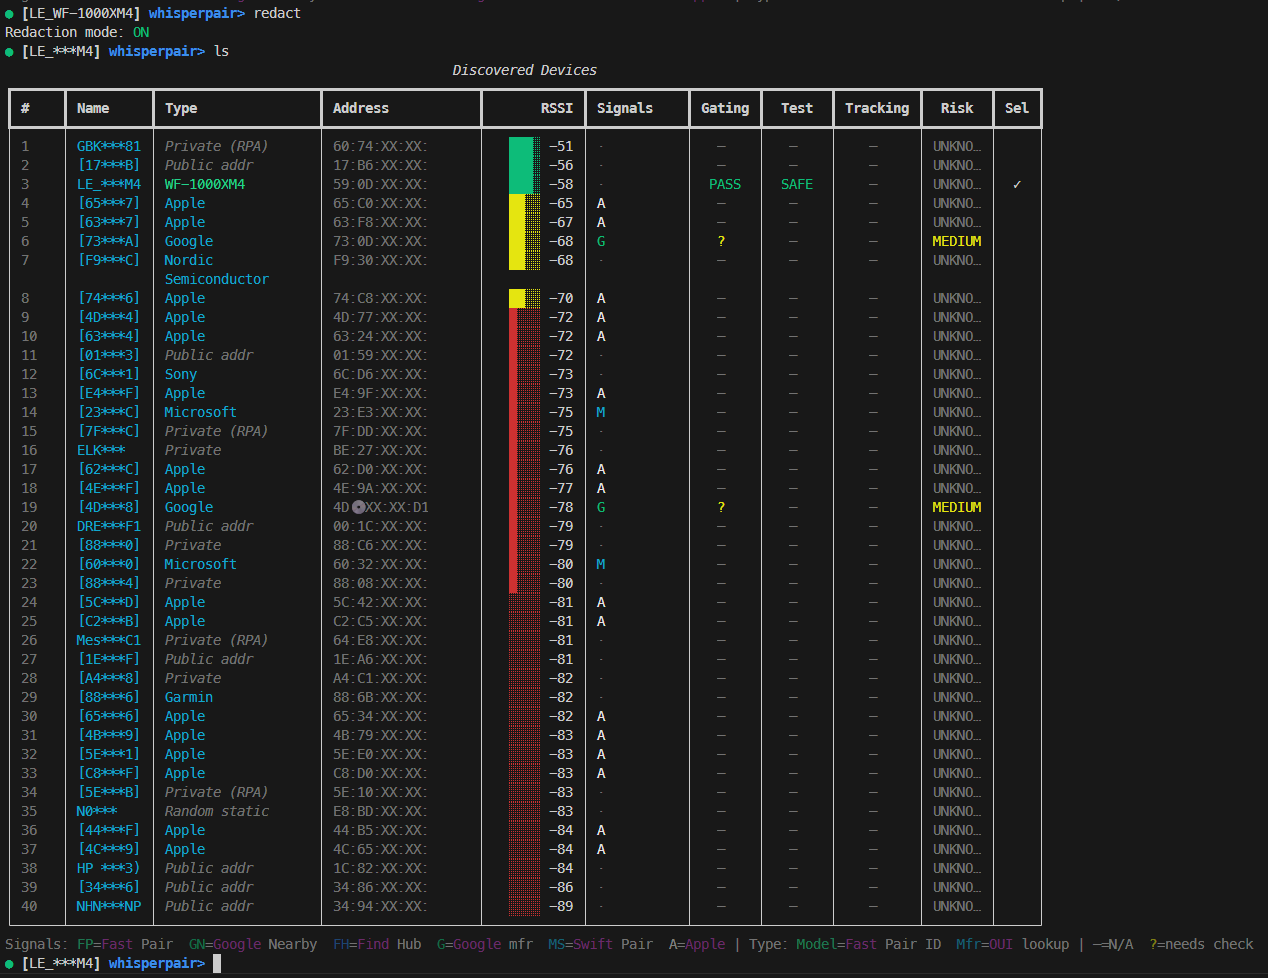
Google Fast Pair fue diseñado para hacer que el emparejamiento Bluetooth sea fluido: toca una notificación y estás conectado. Pero, ¿qué sucede cuando esa experiencia fluida se convierte en una responsabilidad de seguridad? WhisperPair-PoC-Tool es una herramienta de investigación de seguridad que expone dos clases críticas de vulnerabilidades que afectan a millones de accesorios Bluetooth: elusión de emparejamiento no autorizada y explotación del seguimiento de la Red de Encontrar Dispositivo.
Esta publicación detalla los internos técnicos de WhisperPair-PoC-Tool, las debilidades del protocolo que explota y lo que esto significa para el ecosistema de accesorios Bluetooth.
La especificación de Google Fast Pair establece explícitamente:
"Si el campo opcional de Clave Pública está presente: si el dispositivo no está en modo de emparejamiento, ignora la escritura y sal."
Esta es la puerta de seguridad crítica. Los dispositivos solo deben responder a solicitudes de Emparejamiento Basado en Clave cuando el usuario ha puesto explícitamente el dispositivo en modo de emparejamiento (generalmente manteniendo presionado un botón). Esto asegura la intención del usuario, para que no puedas emparejarte con los auriculares de alguien mientras los está usando.
El Problema: Muchos fabricantes omiten esta verificación por completo. Procesan solicitudes de emparejamiento independientemente del estado del modo de emparejamiento, lo que permite:
La Red de Encontrar Dispositivo de Google (FMDN) permite rastrear accesorios Bluetooth a través de la red de dispositivos Android obtenida de forma colaborativa. Esto requiere una Clave de Cuenta, una clave simétrica de 16 bytes que vincula el dispositivo a una cuenta de Google.
El Problema: La característica de Clave de Cuenta a menudo acepta escrituras sin autenticación:
Antes de sumergirnos en la explotación, entendamos el flujo legítimo de Fast Pair:
┌─────────────────────────────────────────────────────────────┐
│                    Anuncio BLE                               │
├─────────────────────────────────────────────────────────────┤
│  UUID de Servicio: 0xFE2C (Fast Pair)                       │
│  Datos de Servicio:                                          │
│    [Modo de Emparejamiento]  → 3 bytes: Solo ID de Modelo   │
│    [Sin Emparejamiento]     → 4+ bytes: 0x00 + Filtro de    │
│                                        Clave de Cuenta       │
└─────────────────────────────────────────────────────────────┘
El formato del anuncio revela el estado de emparejamiento:
Buscador (Teléfono)                            Proveedor (Accesorio)
      │                                              │
      │───── Conexión GATT ─────────────────────────>│
      │                                              │
      │───── Descubrir Servicios ───────────────────>│
      │<──── Servicio: 0xFE2C ────────────────────────│
      │                                              │
      │───── Habilitar Notificaciones (0xFE2C1234) ─>│
      │                                              │
      │───── Escribir Solicitud de Emparejamiento ──>│
      │      [bloque cifrado de 16 bytes]            │
      │      [Clave Pública ECDH de 64 bytes] (opc) │
      │                                              │
      │      ┌────────────────────────────────────┐  │
      │      │ VERIFICACIÓN DE SEGURIDAD:         │  │
      │      │ Si Clave Pública presente Y        │  │
      │      │ dispositivo NO en modo emparej.:   │  │
      │      │   → IGNORAR y SALIR                │  │
      │      │ Sino:                              │  │
      │      │   → Procesar solicitud             │  │
      │      └────────────────────────────────────┘  │
      │                                              │
      │<──── Notificación: Respuesta Cifrada ────────│
      │      [Dirección BR/EDR del Proveedor]        │
      │                                              │
      │═══════ Emparejamiento Bluetooth Clásico ════>│
La vulnerabilidad ocurre cuando los dispositivos omiten completamente el recuadro de "VERIFICACIÓN DE SEGURIDAD".
WhisperPair-PoC-Tool es una herramienta de investigación de seguridad basada en Python construida sobre la biblioteca BLE Bleak. Opera en varias fases:
