
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
offensive-docker — Offensive Docker es una imagen con las herramientas ofensivas más utilizadas para crear un entorno fácil y rápidamente para lanzar evaluaciones a los objetivos. | Kitploit
Herramientas/GitHubGitHub/aaaguirrep/offensive-docker
Descifrado de ContraseñasFrameworks de Pruebas de PenetraciónReconocimientoEscáneres de VulnerabilidadesSeguridad de ContenedoresFrameworks de ExploitsSeguridad WebUtilidades y Frameworks
GitHubaaaguirrep/offensive-docker

offensive-docker

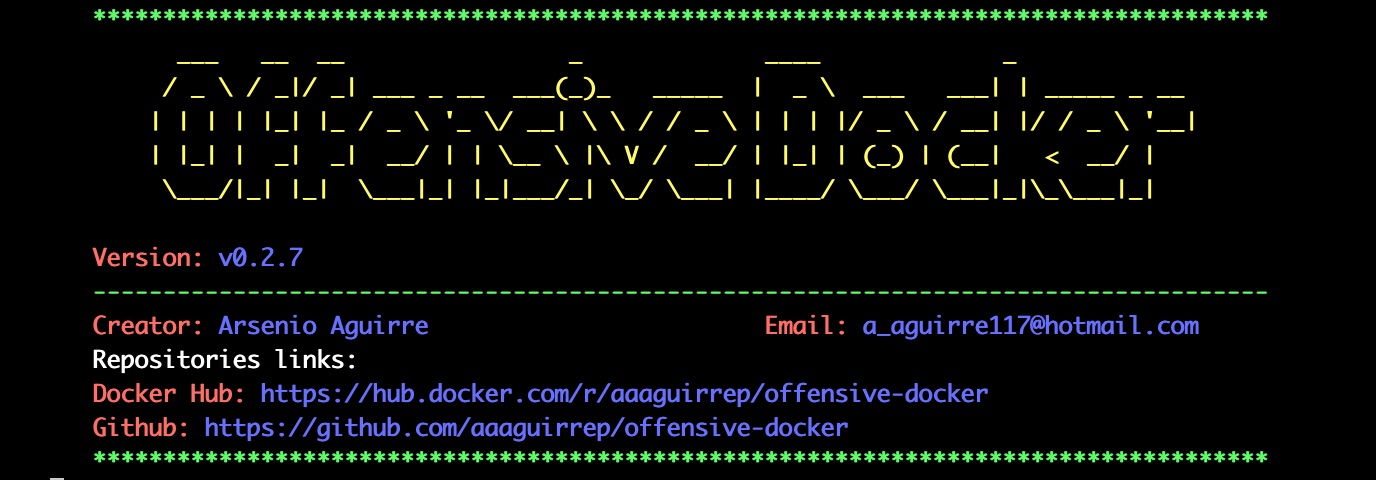
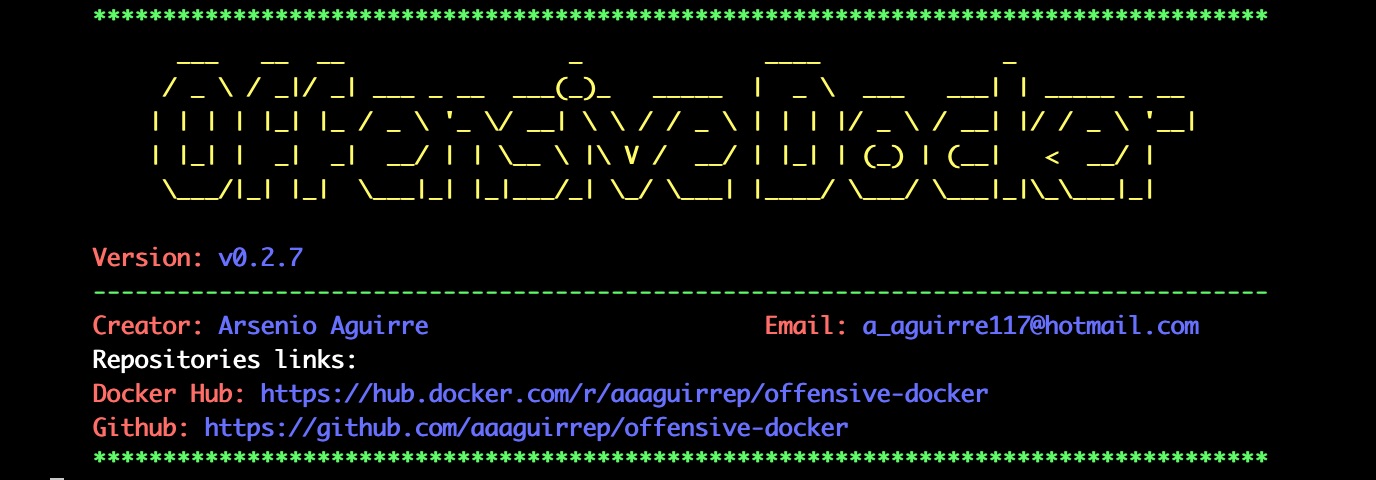
Offensive Docker es una imagen con las herramientas ofensivas más utilizadas para crear un entorno fácil y rápidamente para lanzar evaluaciones a los objetivos.

768160110hace 4 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir
Ver RepositorioSitio web

Offensive Docker


GitHub code size in bytes GitHub repo size GitHub last commit GitHub issues GitHub contributors GitHub

Docker Cloud Build Status Docker Automated build Docker Pulls Docker Image Size (latest by date) Docker Image Version (latest by date) Docker Stars

Discord

Offensive Docker es una imagen con las herramientas más utilizadas para crear un entorno de pentest de forma fácil y rápida.

➡️ Nota: Revisa el siguiente repositorio para saber cómo lanzar offensive docker en un VPS en Google Cloud Platform o Digital Ocean (crédito gratis incluido). Offensive Docker VPS

Tabla de Contenidos

  • Enlaces
  • Características
  • Requisitos
  • Herramientas instaladas
    • Herramientas del sistema operativo
    • Herramientas de red
    • Herramientas de desarrollo
    • 🔪 Herramientas ofensivas
      • Escaneo de puertos
      • 🔍 Reconocimiento
        • Subdominios
        • Toma de control de subdominios
        • Consultas DNS
        • 📷 Captura de pantalla
        • 🕸️ Rastreador
        • 📁 Búsqueda de directorios
        • Fuzzer
        • Escaneo web
        • CMS
        • Búsqueda en JS
      • Listas de palabras
      • Repositorios Git
      • OWASP
      • 📱 Móvil
      • Fuerza bruta
      • Cracking
      • Enumeración del SO
      • Exploits
      • Windows
      • Reverse shell
      • Otros recursos
    • Forense
    • Funciones personalizadas
    • Otros servicios
    • Herramientas de informes
  • 📝 Documentación
  • 🛠️ Uso
    • Opción 1 - Usar el repositorio de GitHub
    • Opción 2 - Usar la imagen desde Docker Hub
    • Consideraciones para ejecutar el contenedor
  • ⚙️ Configuraciones útiles
    • 1. Configurar credenciales en el docker
    • 2. Alias para conectarse a la VPN de HTB (Hack the Box)
      • Opción 1 - VPN HTB usando el repositorio de GitHub
      • Opción 2 - VPN HTB usando la imagen de Docker Hub
    • 3. Guardar y cargar el historial de comandos en tu entorno local
      • Opción 1 - Historial de comandos usando el repositorio de GitHub
      • Opción 2 - Historial de comandos usando la imagen de Docker Hub
  • ✅ Entornos probados
  • ⚠️ Advertencia
  • ☕ Donaciones
  • Contribuidores
  • Contribuir
  • 📈 Estrellas a lo largo del tiempo
  • Licencia

Enlaces

  • 🎬 Video: Demos
  • 💬 Chat: Discord
  • 🌟 Automatización VPS
  • 👉 Configuraciones avanzadas

Características

  • Herramientas de SO, redes, desarrollo y pentesting instaladas.
  • Conexión a la VPN de HTB (Hack the Box) para acceder a las máquinas HTB.
  • Listas de palabras populares instaladas: SecLists, dirb, dirbuster, fuzzdb, wfuzz y rockyou.
  • Servicio proxy para enviar tráfico desde cualquier navegador y burp suite instalado en tu directorio local.
  • Base de datos de exploits instalada.
  • Herramienta para cracking de contraseñas.
  • Herramientas de enumeración de Linux instaladas.
  • Herramientas instaladas para descubrir servicios en ejecución.
  • Herramientas instaladas para fuzzing de directorios.
  • Monitor de procesos de Linux sin permisos de root.
  • Shell Zsh instalada.

Requisitos

  • Servicio Docker instalado

Herramientas instaladas

Herramientas del sistema operativo

  • rdate
  • vim
  • zsh
  • oh-my-zsh
  • locate
  • cifs-utils
  • htop
  • tree
  • gotop
  • fcrackzip

Herramientas de red

  • traceroute
  • telnet
  • net-tools
  • iputils-ping
  • tcpdump
  • openvpn
  • whois
  • host
  • prips
  • dig

Herramientas de desarrollo

  • git
  • curl
  • wget
  • ruby
  • go
  • python
  • python-pip
  • python3
  • python3-pip
  • php
  • aws-cli
  • tojson
  • nodejs

🔪 Herramientas ofensivas

Escaneo de puertos

  • nmap
  • masscan
  • naabu

🔍 Reconocimiento

Subdominios
Descargar herramienta