
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/a3h1nt/dnsrr
ReconocimientoEnumeración de DNS y SubdominiosRecopilación de InformaciónAnálisis de DNS
GitHuba3h1nt/dnsrr

Dnsrr

Herramienta de enumeración DNS basada en Bash que realiza fuerza bruta directa/inversa, snooping de caché y transferencia de zona para extraer registros DNS y subdominios.

Ver Repositorio
1222243hace 4 añosRevisado por Kitploit
Compartir

DNSrr

DNSrr es una herramienta escrita en bash, utilizada para enumerar toda la información jugosa de los registros DNS. Utiliza diferentes técnicas como

  • Fuerza Bruta Directa de DNS
  • Fuerza Bruta Inversa de DNS
  • Snooping de Caché DNS
  • Transferencia de Zona DNS

Para obtener toda la información posible de un servidor DNS.

Instalación

Instálalo usando git

git clone https://github.com/A3h1nt/Dnsrr

Para empezar

./dnsrr.sh --help

Uso

------------------- USAGE ------------------
-z    : Attempt Zone Transfer
        Syntax: ./dns.sh -z [Nameserver] [Domain Name]
-fb   : Forward Lookup Bruteforce
        Syntax: ./dns.sh [Domain Name]
        Syntax: ./dns.sh [Domain Name] [Wordlist]
-rb   : Reverse Lookup Bruteforce
        Syntax: ./dns.sh [Domain Name]
-cs   : Perform DNS Cache Snooping
        Syntax: ./dns.sh [Name Server] [Wordlist]
-x    : Explain A Particular Option
        Syntax: ./dns.sh -x [Option_Name]
------------------------------------------------

DNSrr soporta cinco opciones diferentes, incluyendo una que explica las otras cuatro opciones. Así que por si acaso no sabes lo que hace una opción en particular, simplemente puedes usar la opción -x para entender la técnica detrás de ella.

Ejemplo:

# To explain zone transfer
./dnsrr -x z
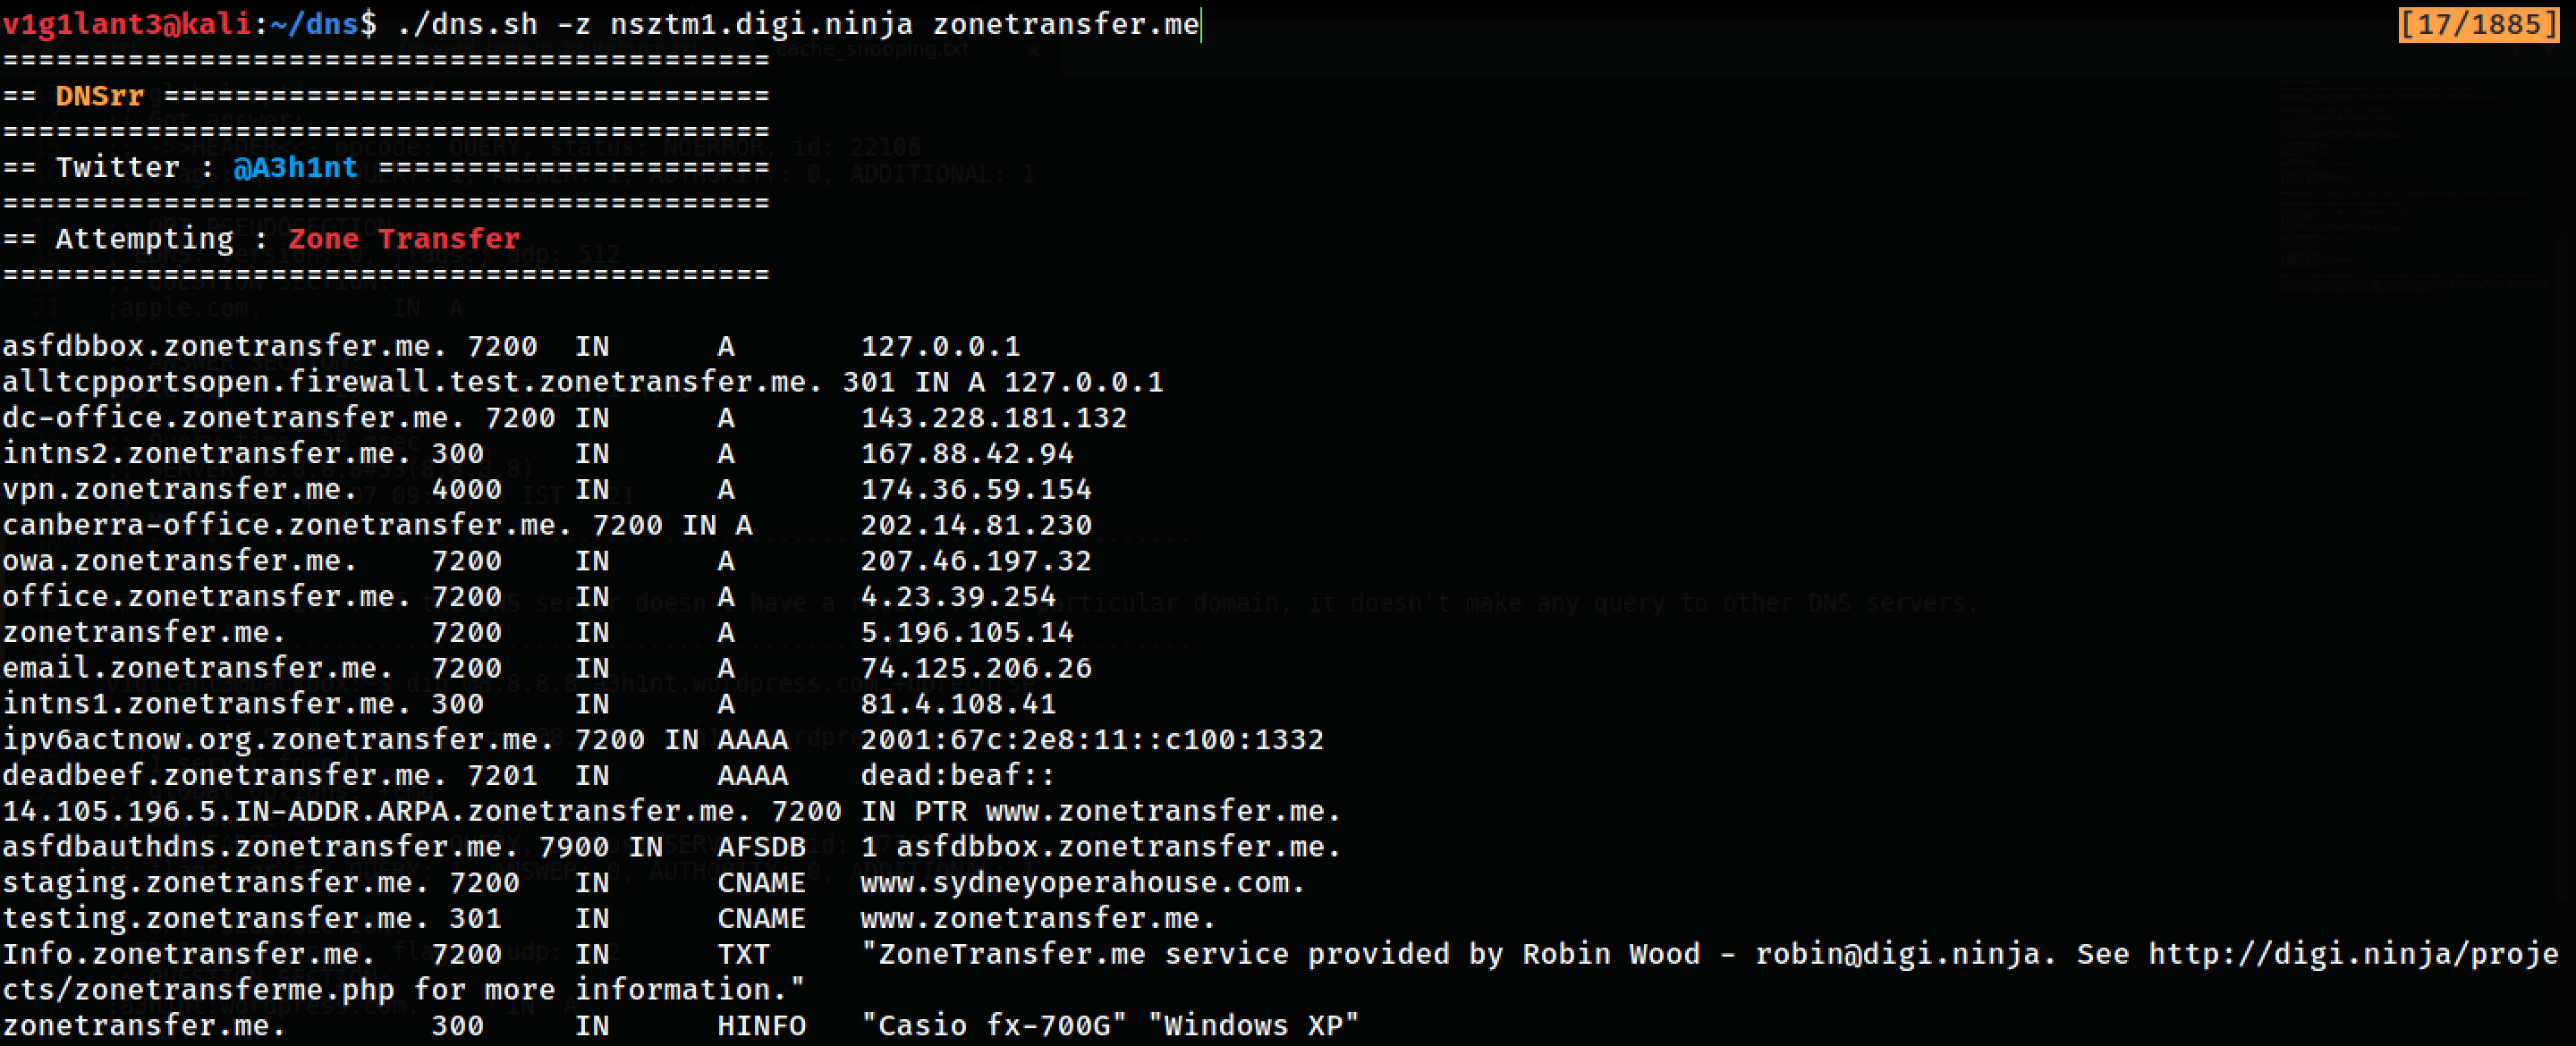
Ejemplo de Ejecución

Transferencia de Zona

ejecución

Fuerza Bruta de Búsqueda Directa

ejecución

Por Hacer

  • Añadir nuevas técnicas que puedan utilizarse para enumerar datos de DNS.
  • Reportar Errores
  • Añadir cualquier característica nueva o faltante.

Contáctame

Envíame un mensaje a A3h1nt.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






