
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-37888 — PoC/Exploit XSS para el plugin Open Link de CKEditor 4 | Kitploit

Herramientas/GitHubGitHub/7ragnarok7/cve-2024-37888
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónAprendizaje y Educación
GitHub7ragnarok7/cve-2024-37888

CVE-2024-37888

PoC/Exploit XSS para el plugin Open Link de CKEditor 4

Ver Repositorio
4130hace 1 mesAún no revisado
Sitio web

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    352
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    291

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2024-37888

Este repositorio documenta los detalles de la vulnerabilidad y el exploit para CVE-2024-37888, descubierta y reportada por Anurag Mondal (7Ragnarok7) el 21 de mayo de 2024.

Métricas

  • CWE-79: Neutralización incorrecta de la entrada durante la generación de páginas web ('Cross-site Scripting')
  • CVSS: 6.1 (MEDIO)

Descripción general de la vulnerabilidad

Esta Prueba de Concepto (POC) demuestra la explotación de una vulnerabilidad XSS que descubrí recientemente en el plugin Open Link, el cual, cuando está habilitado, afecta directamente a todas las versiones de CKEditor 4. La falla permite la ejecución de JavaScript a través de enlaces manipulados dentro del editor, los cuales el plugin no logra sanear. Esta falla puede explotarse dentro del área de texto solo cuando el plugin Open Link está instalado. El plugin Open Link nos permite abrir enlaces directamente dentro del área de edición.

Requisitos previos

  1. CKEditor (versión 4.*.*): https://ckeditor.com/ckeditor-4/download/#ckeditor-4
  2. Plugin Open Link (versión < 1.0.5): https://ckeditor.com/cke4/addon/openlink

Pasos de reproducción

Esta vulnerabilidad puede probarse desde la instancia de CKEditor preconfigurada disponible aquí.

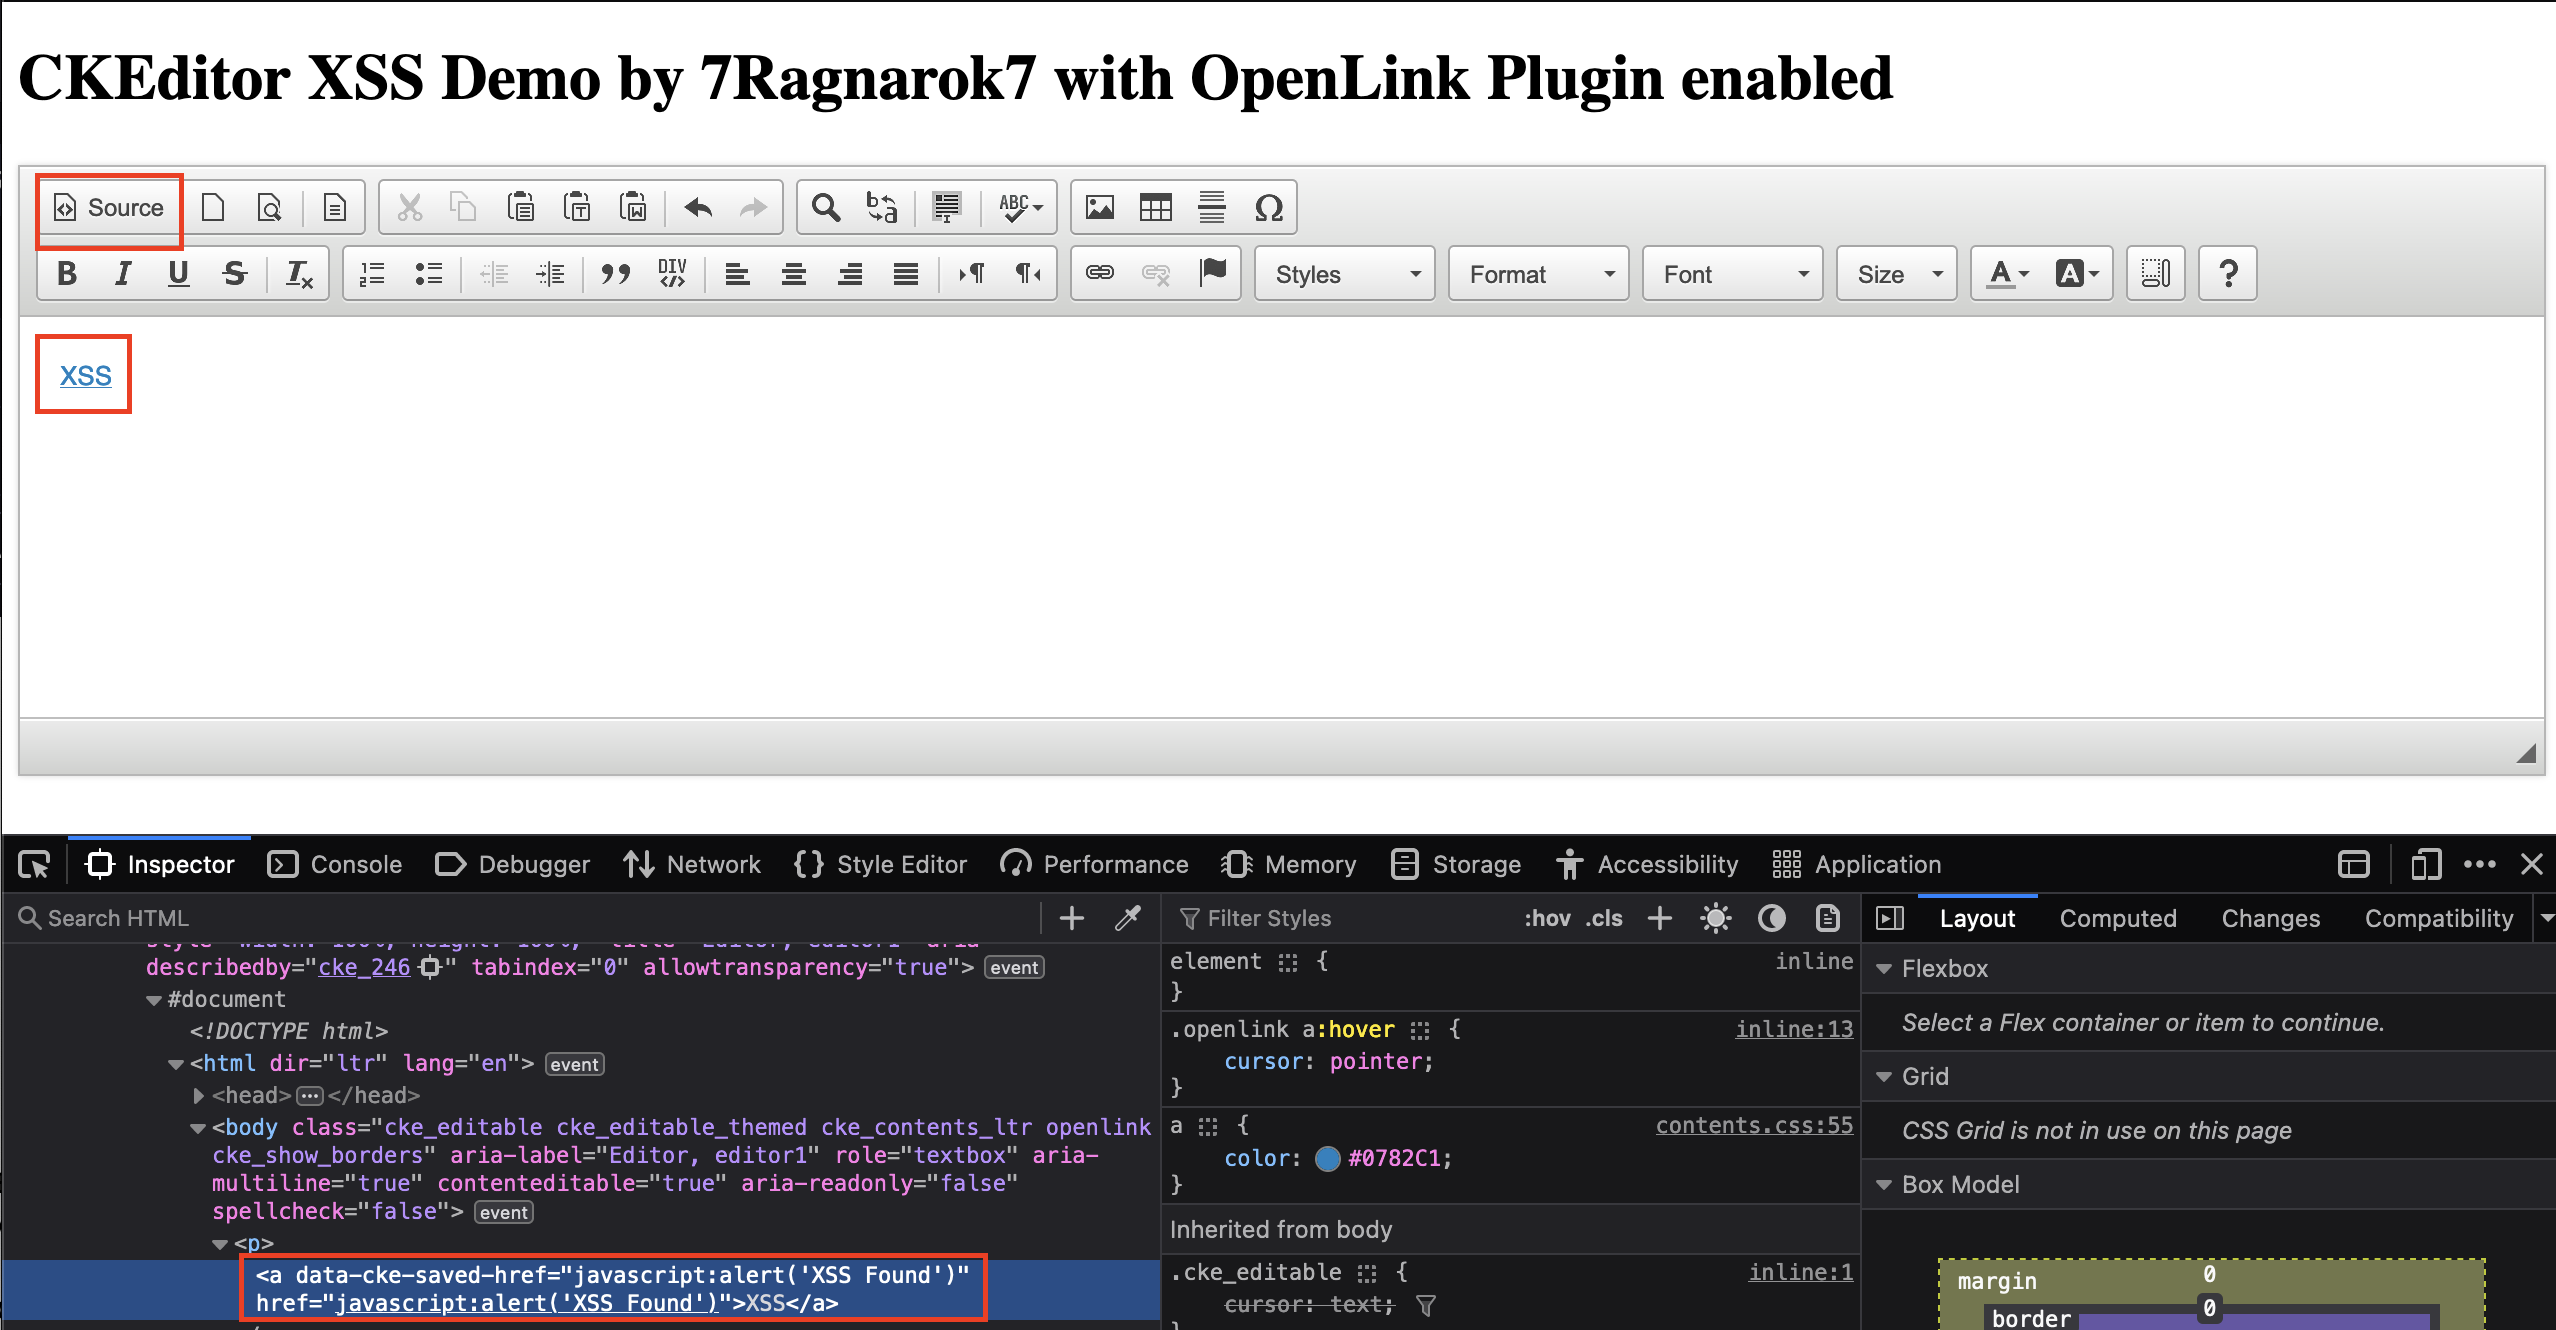
  1. Insertar el payload:

    • Abra la instancia de CKEditor y haga clic en el icono "Source".

    • Inserte el siguiente payload en el área de texto:

      <a href="javascript:alert('XSS Found')">XSS</a>
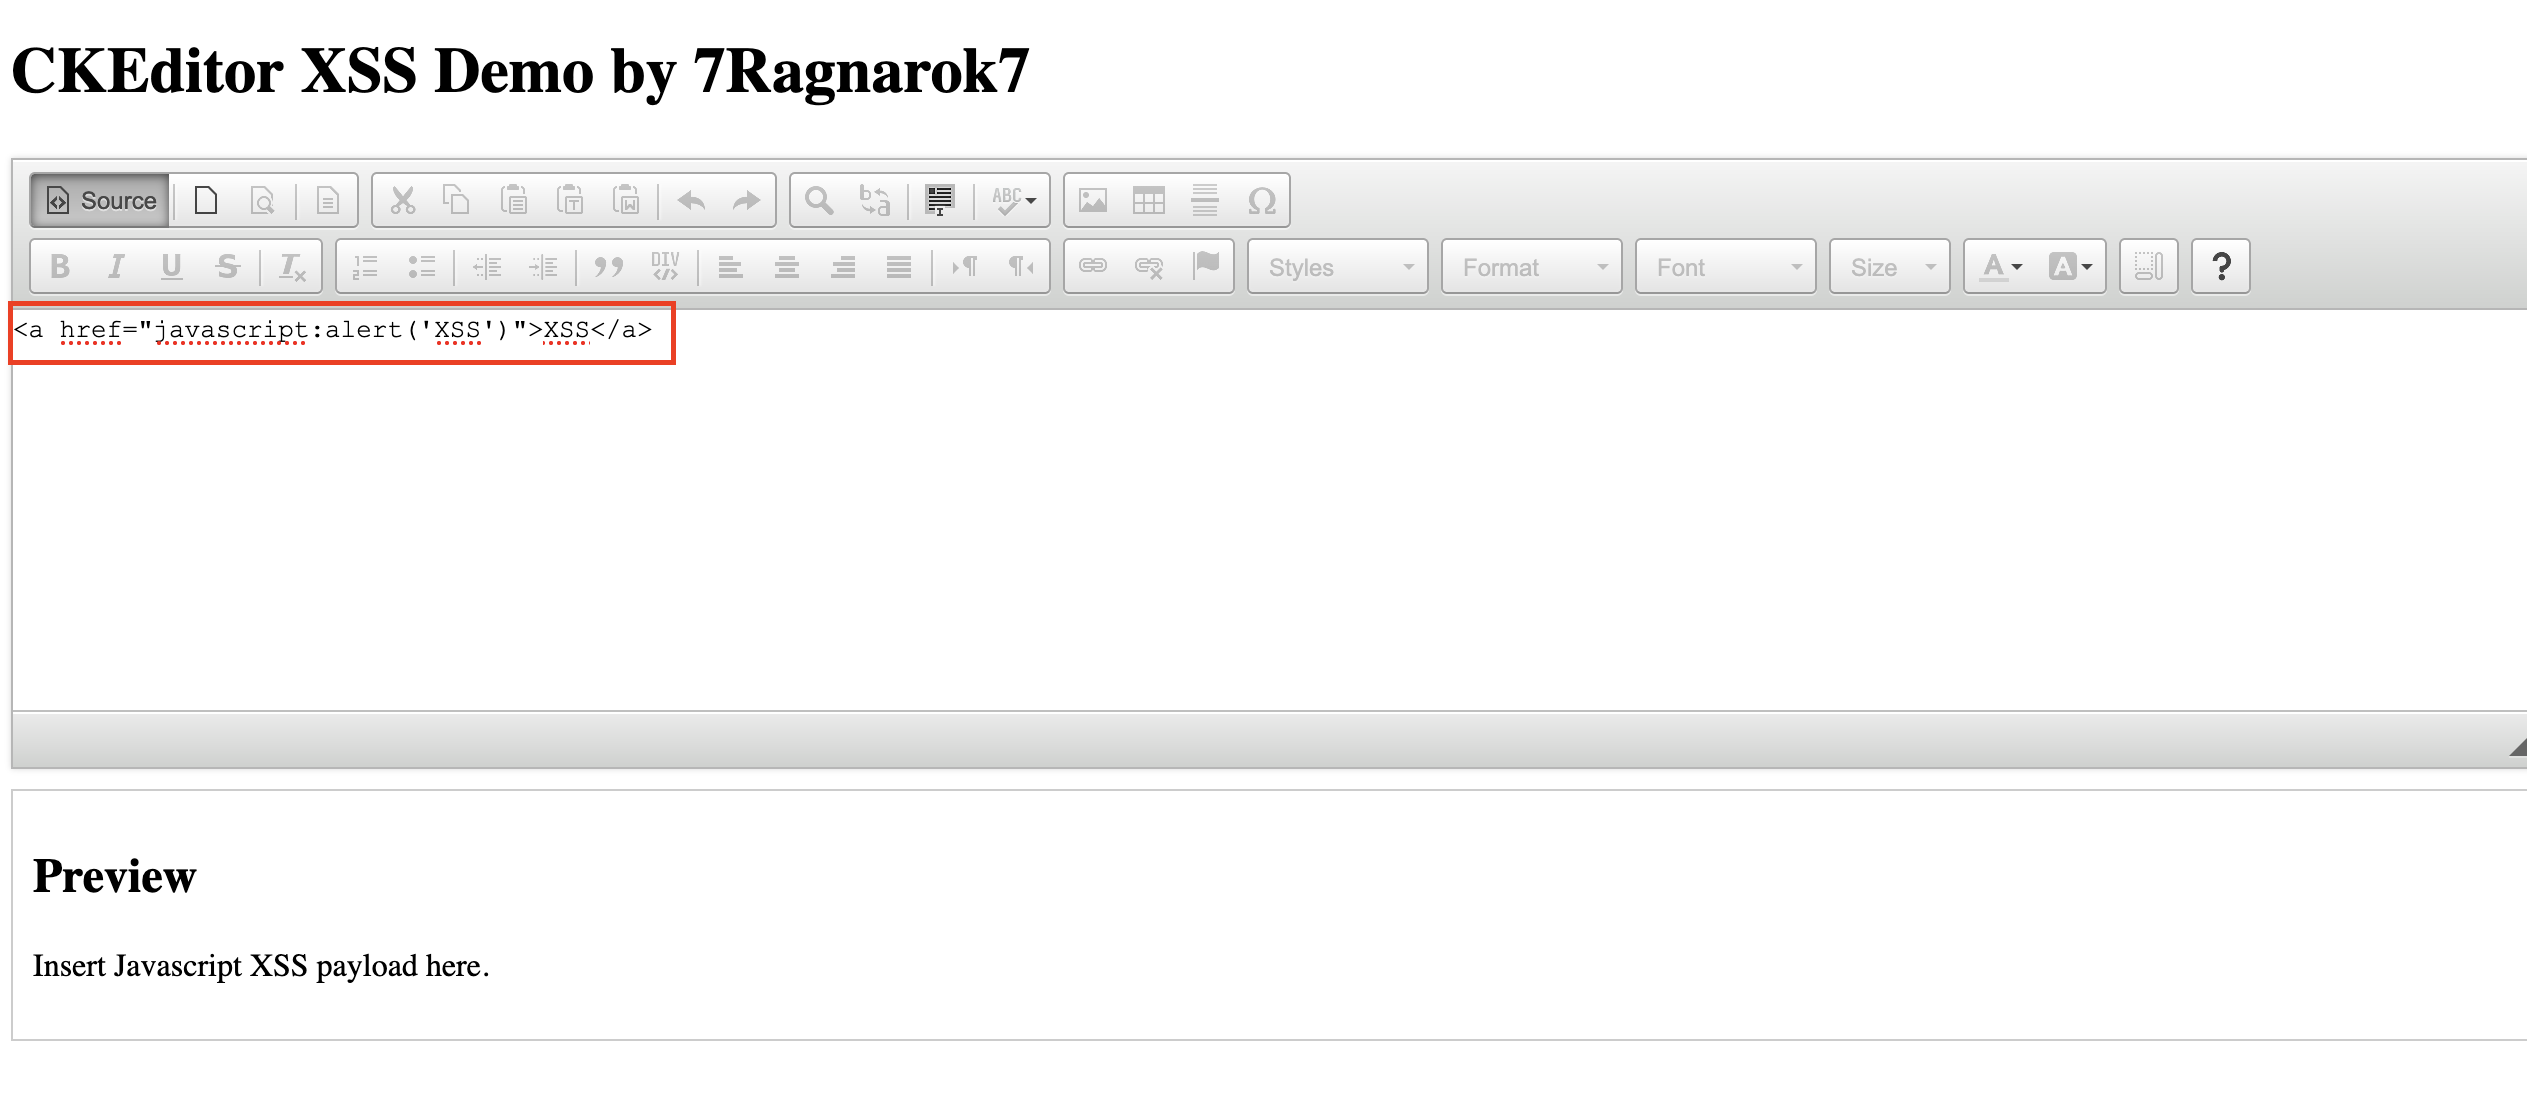
      

    Captura de pantalla de la inserción del payload

  2. Cambiar al modo WYSIWYG:

    • Haga clic nuevamente en el icono "Source" para volver al modo WYSIWYG.
    • Observe que el hipervínculo se vuelve clicable dentro del editor.

    Captura de pantalla del hipervínculo clicable

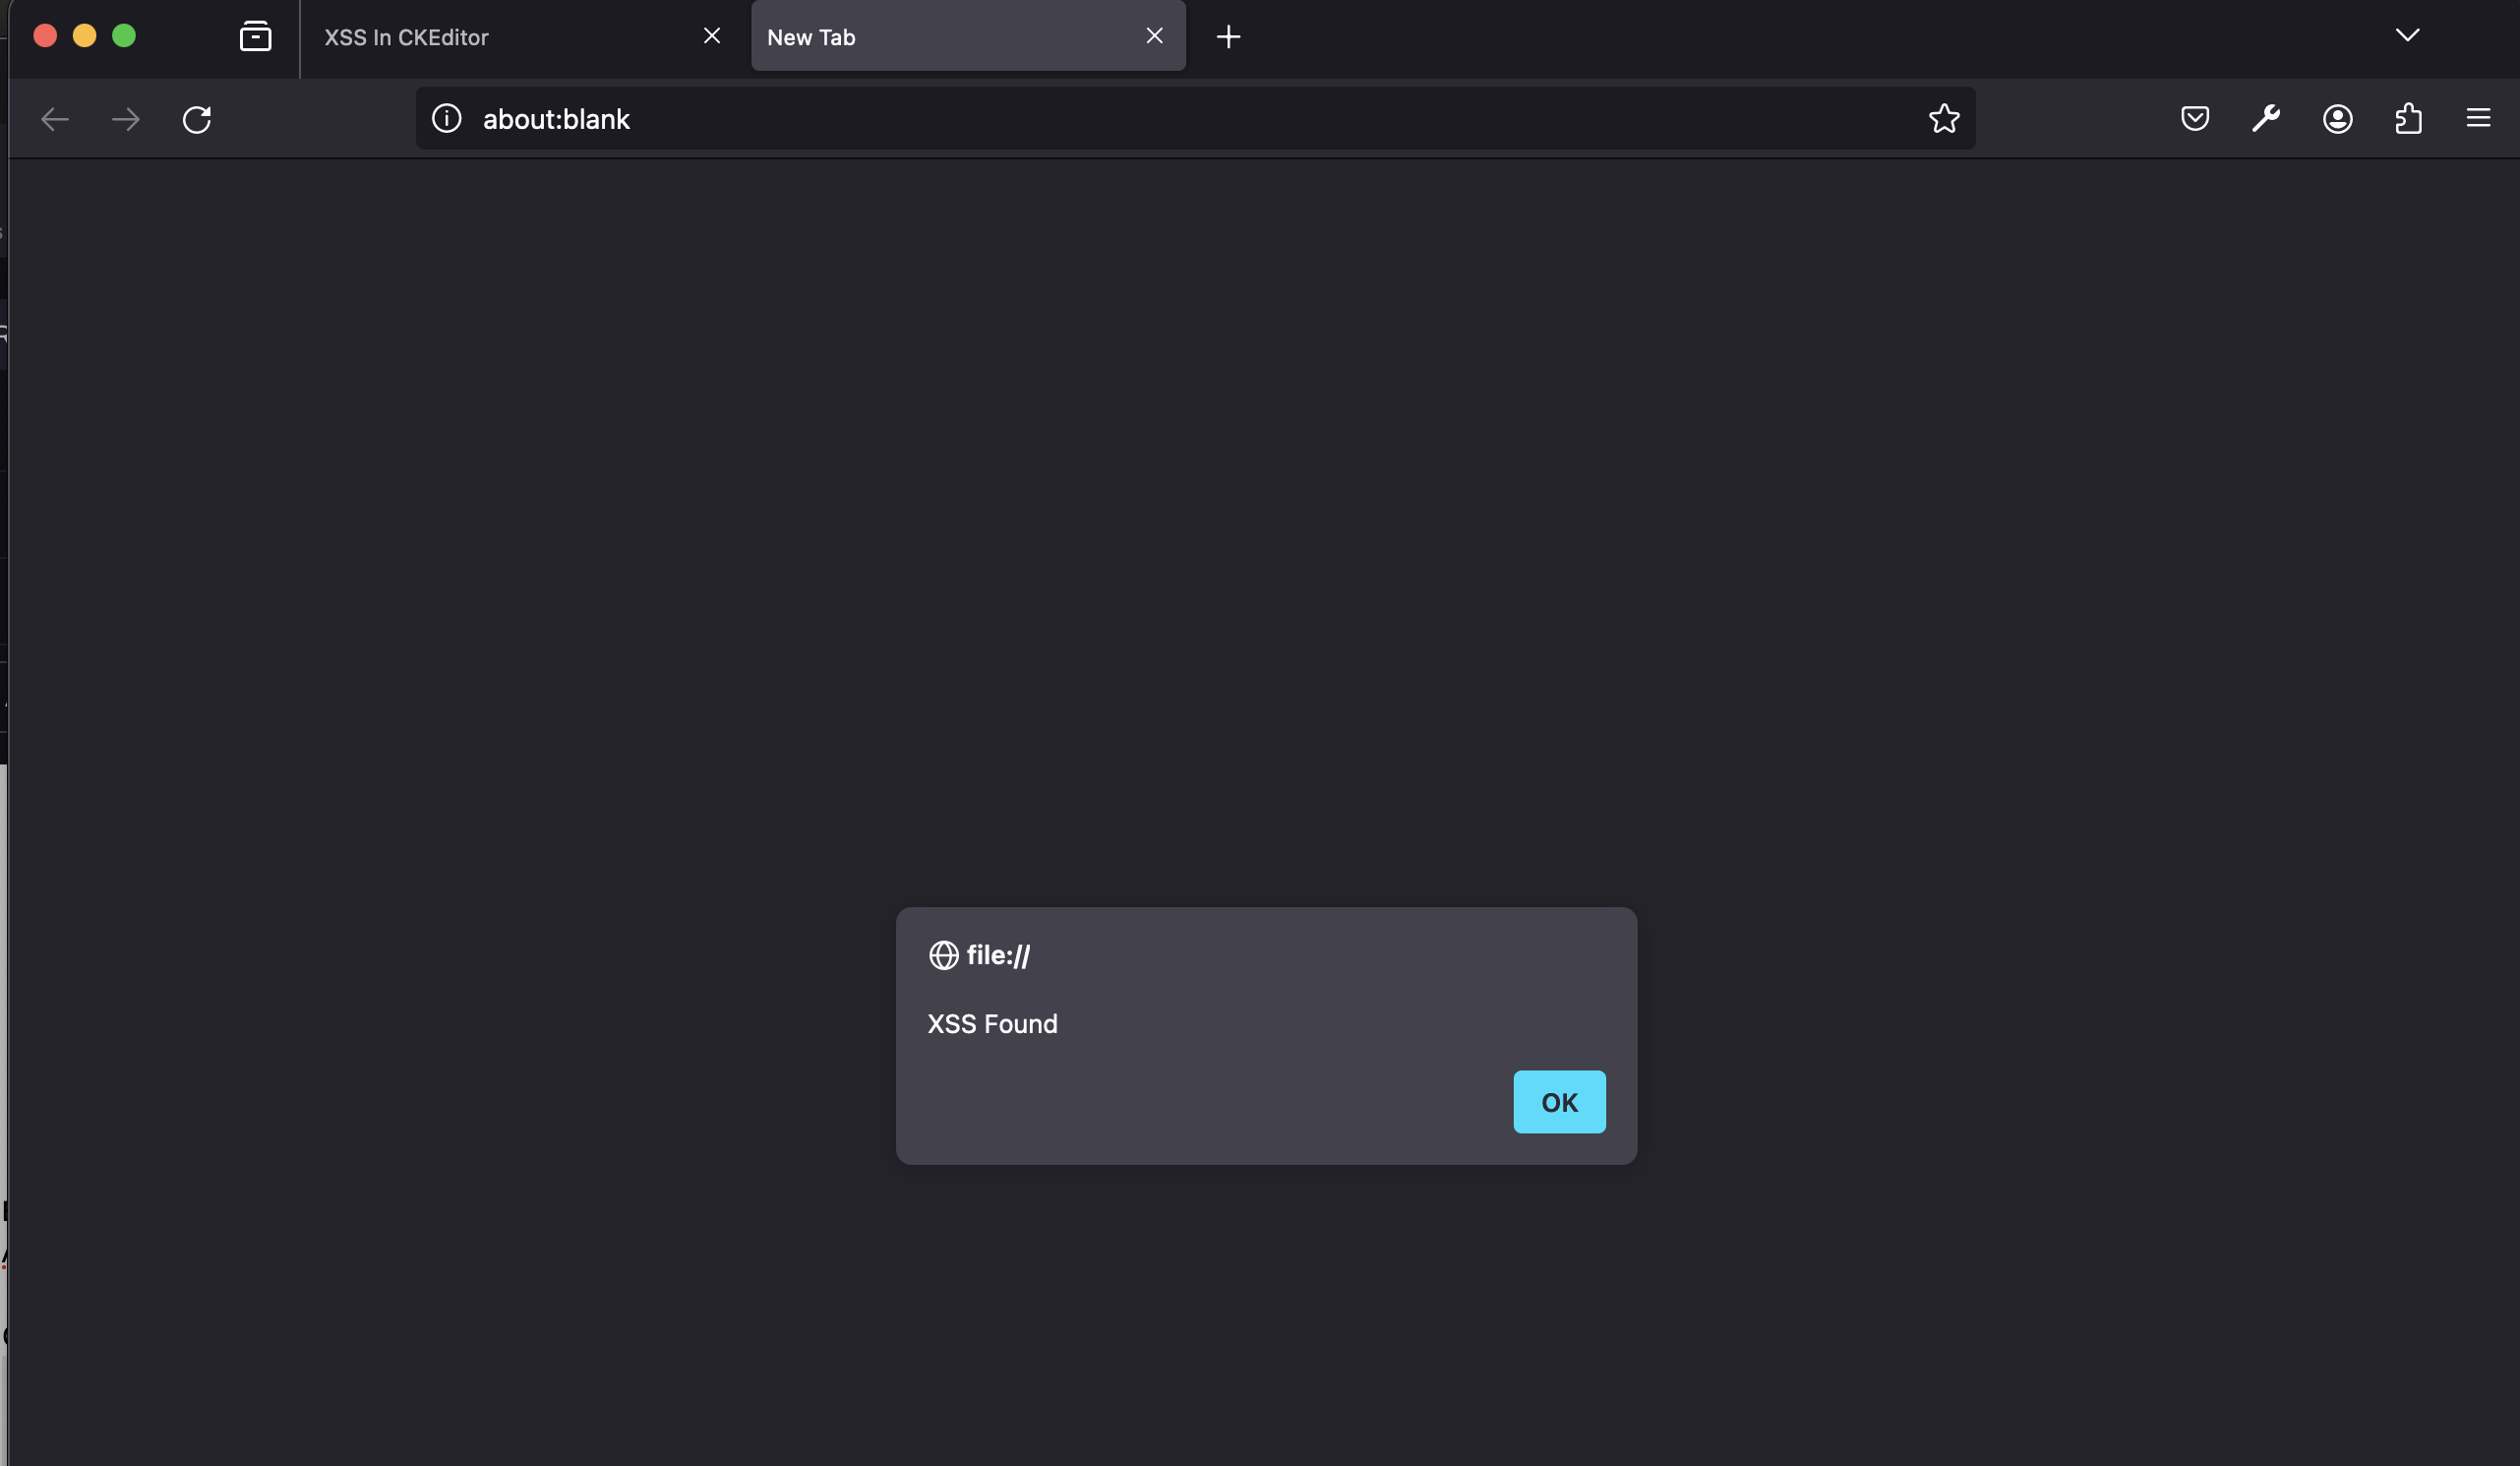
  3. Activar el XSS:

    • Haga clic en el hipervínculo dentro del editor.
    • Observe que el payload XSS se activa, lo que resulta en un cuadro de alerta en una nueva pestaña.

    Captura de pantalla del XSS activado

Instrucciones de configuración

Puede configurar su propia instancia local para probar esta vulnerabilidad siguiendo los pasos a continuación.

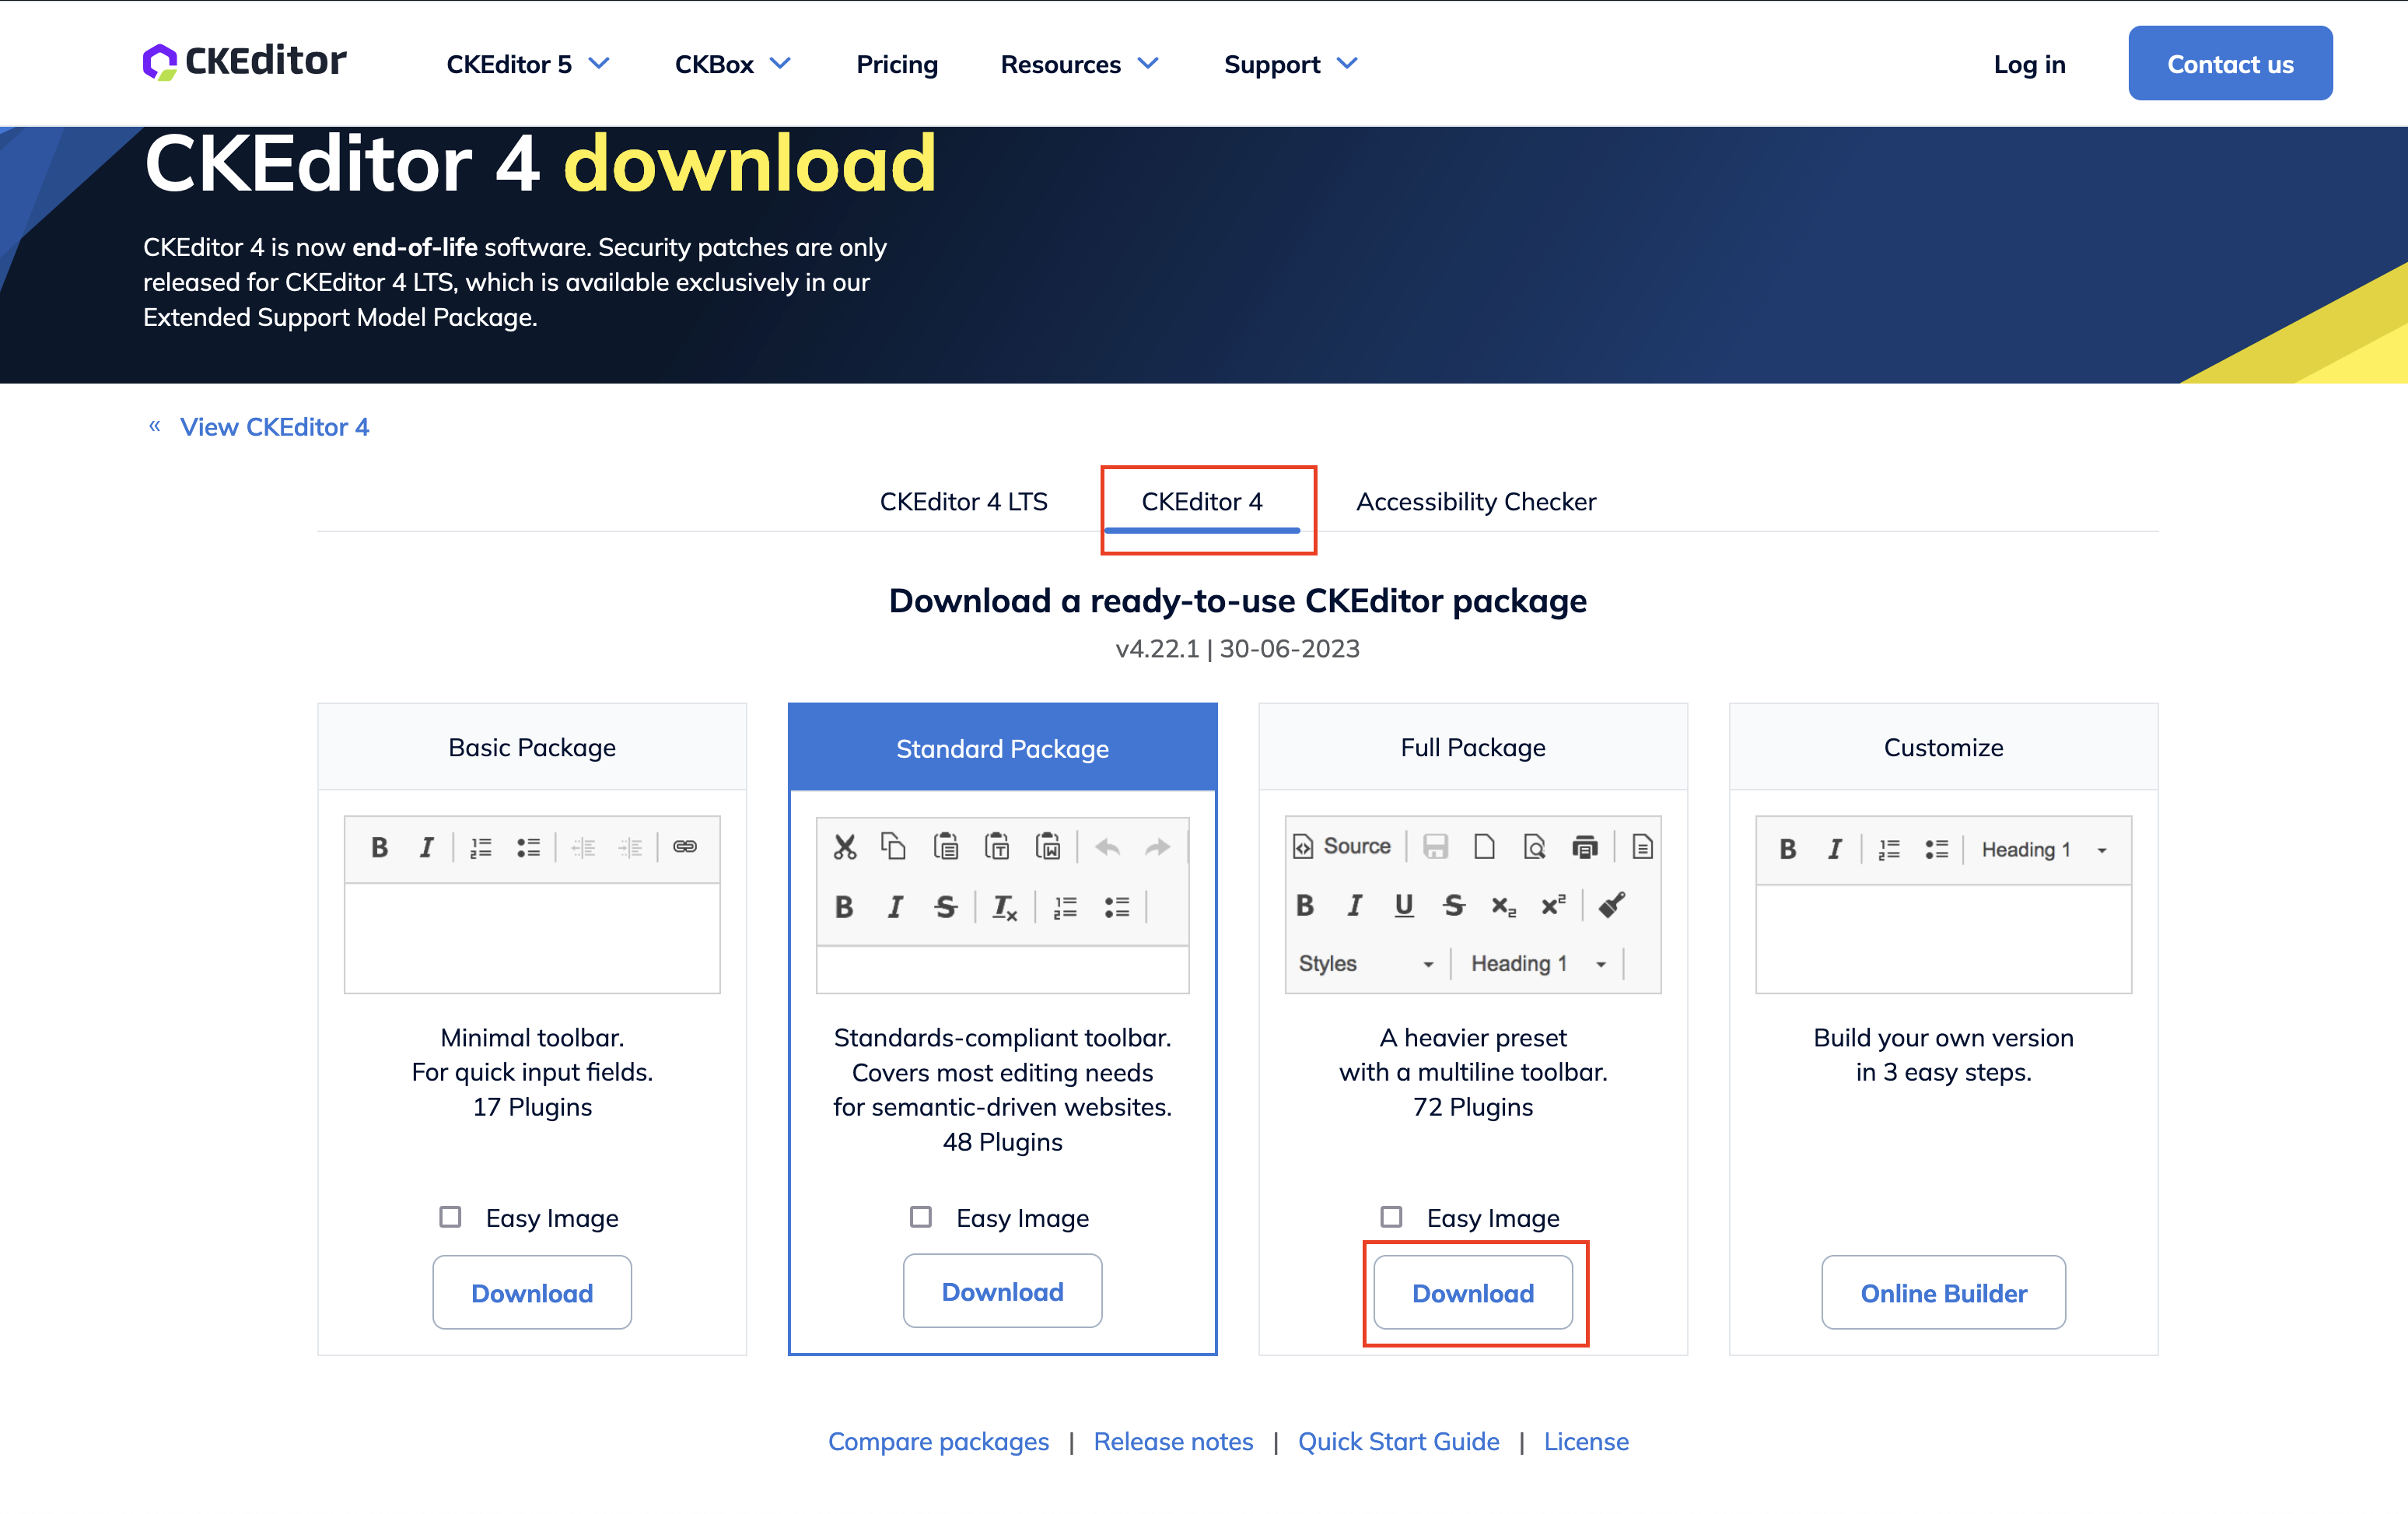
  1. Descargar CKEditor 4:

    • Descargue la edición Open-Source Full-Package de CKEditor 4.

    Descargar

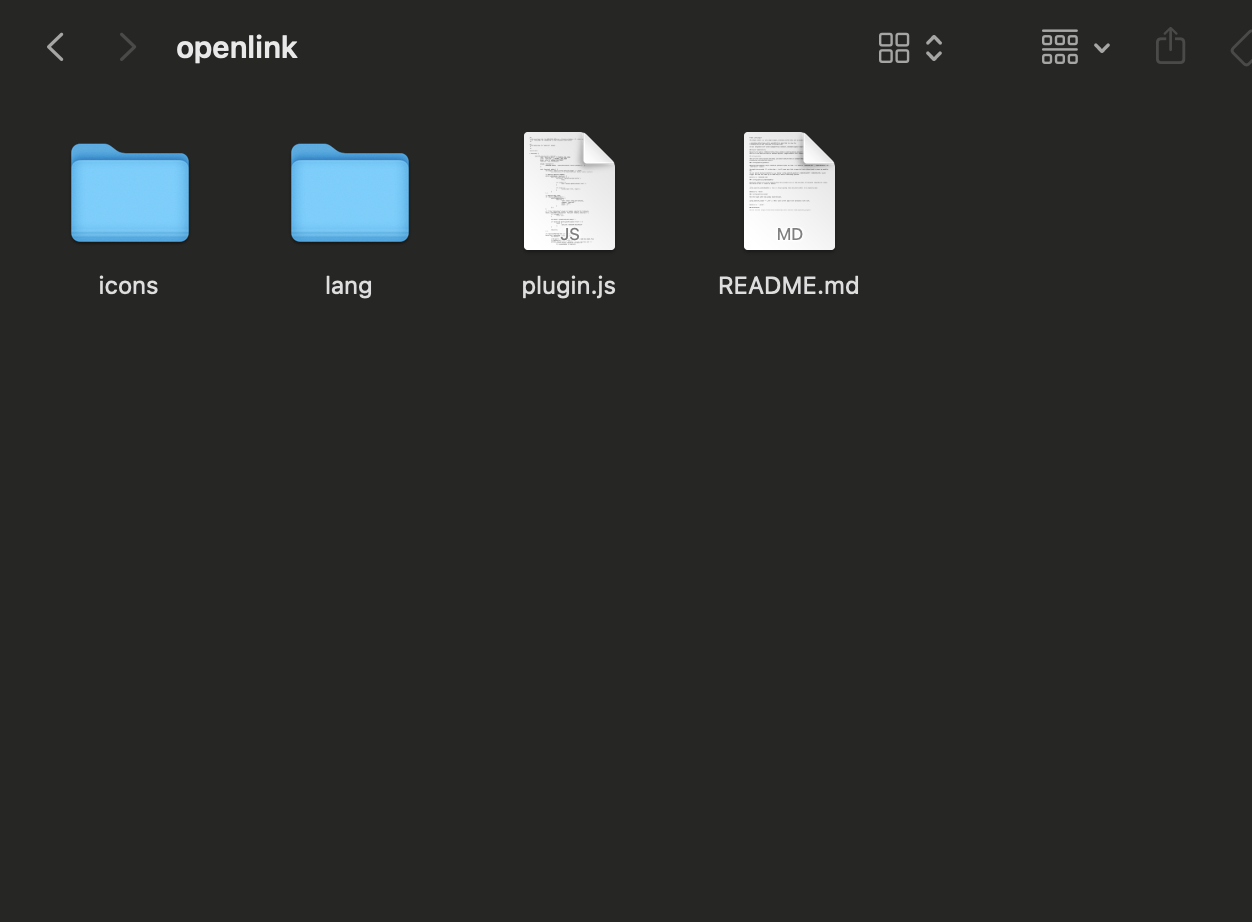
  2. Instalar el plugin Open Link:

    • Descargue el plugin Open Link versión 1.0.4 desde aquí.
    • Extraiga y coloque el contenido en el directorio ckeditor/plugins/openlink.

    OpenLink

  3. Actualizar la configuración para incluir el plugin OpenLink:

    • Modifique el archivo config.js de CKEditor añadiendo las siguientes líneas al final:
    config.extraPlugins = 'openlink';
    config.linkShowTargetTab = false; // Hide link target tab
    config.openlink_modifier = 0; // No modifier for opening links
    config.openlink_enableReadOnly = true; // Allow links to open in read-only mode
    
    • Ejemplo de config.js:
    CKEDITOR.editorConfig = function( config ) {
        // Define changes to default configuration here.
        config.extraPlugins = 'openlink';
        config.linkShowTargetTab = false;
        config.openlink_modifier = 0;
        config.openlink_enableReadOnly = true;
    };
    
  4. Incluir CKEditor en HTML:

    • Asegúrate de que la biblioteca CKEditor esté incluida en tu archivo HTML.
    <!DOCTYPE html>
    <html>
    <head>
        <script src="path/to/ckeditor/ckeditor.js"></script>
    </head>
    <body>
        <textarea name="editor1" id="editor1"></textarea>
        <script>
            CKEDITOR.replace('editor1');
        </script>
    </body>
    </html>
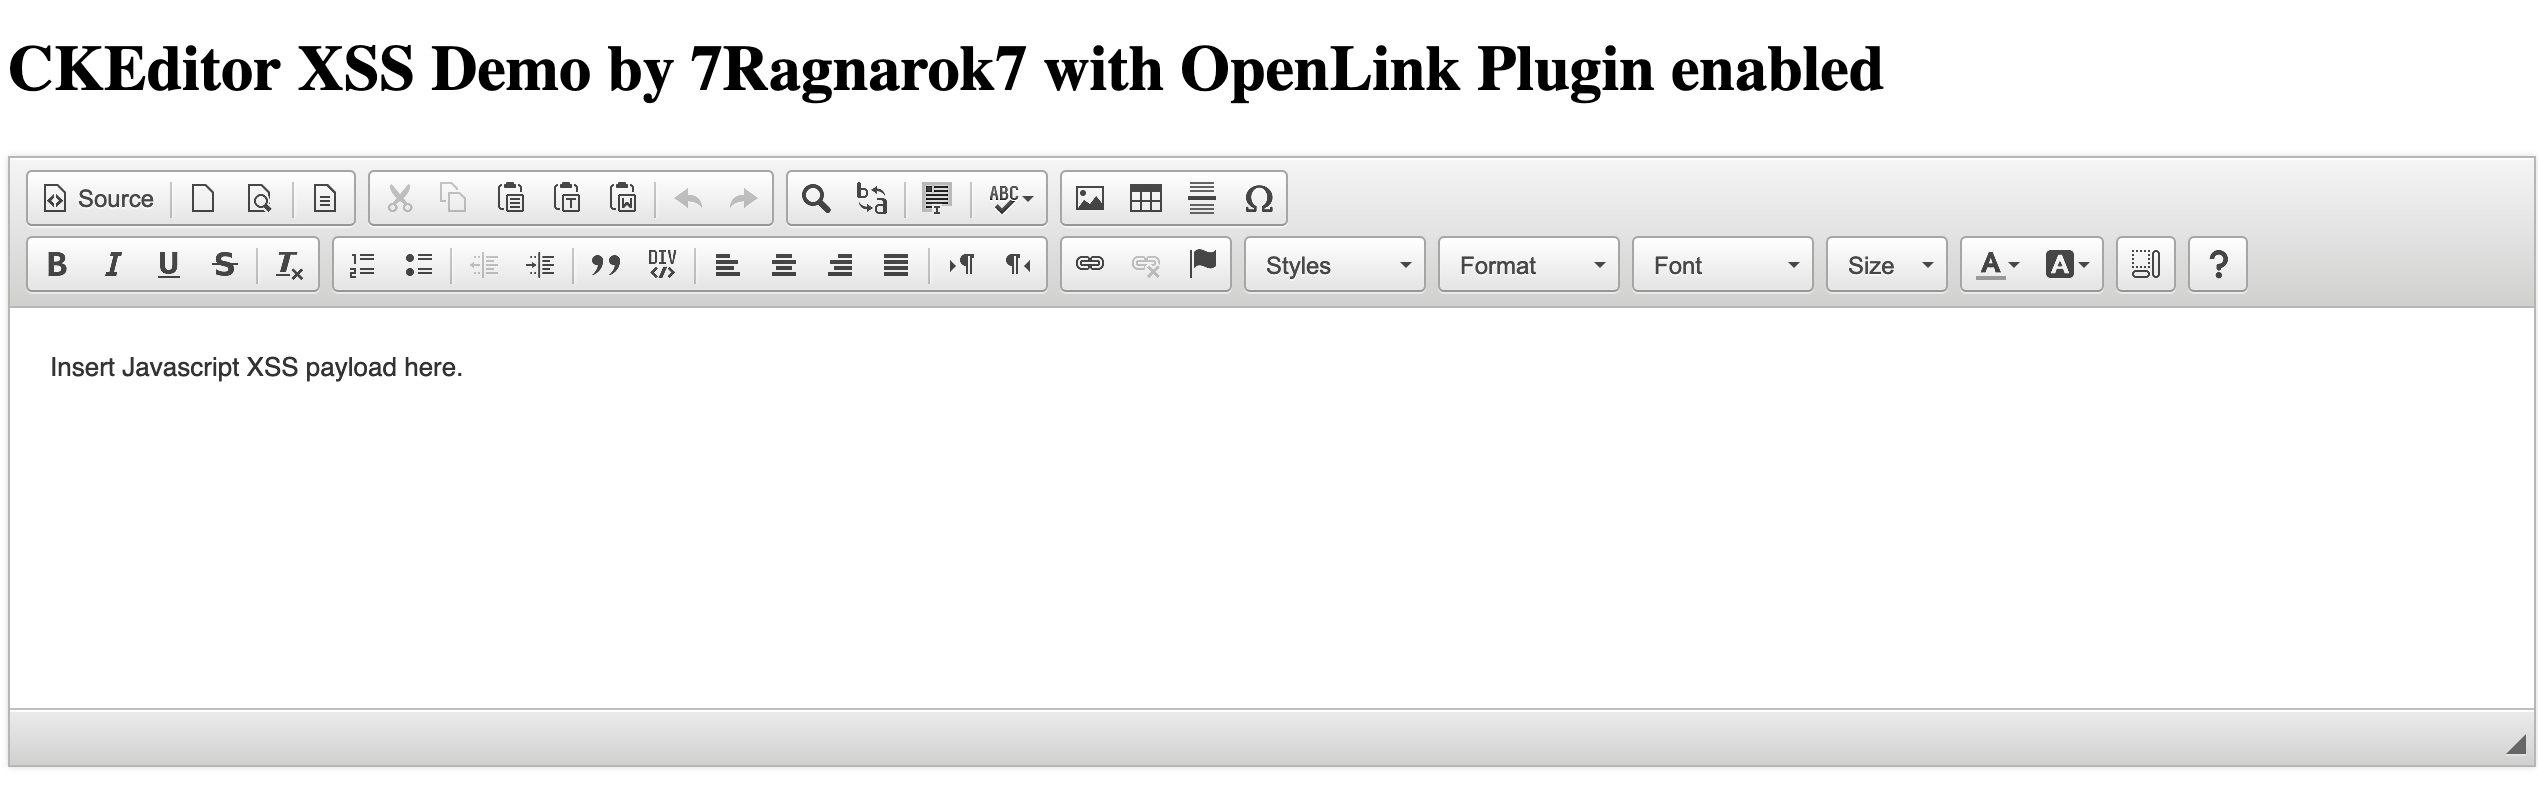
    

    Captura de pantalla de la página de demostración

Conclusión

Esta vulnerabilidad se ha descubierto en la base de código del plugin Open Link y no en la base de código de CKEditor 4. El POC anterior demuestra la explotación de una vulnerabilidad XSS a través del plugin Open Link en CKEditor 4.*.*. La falla permite la ejecución arbitraria de JavaScript mediante enlaces especialmente diseñados, lo que supone un riesgo de seguridad significativo.

Aviso

  • El aviso oficial del mantenedor del plugin Open Link se puede encontrar en https://github.com/mlewand/ckeditor-plugin-openlink/security/advisories/GHSA-rhxf-gvmh-hrxm.

Aviso adicional

  • Tenga en cuenta que si desea mostrar contenido del editor en otro lugar, siempre debe filtrarlo adecuadamente.
  • En cuanto al atributo onclick en los enlaces, se puede deshabilitar mediante la opción de configuración config.disallowedContent:
config.disallowedContent = 'a[onclick]';

Enlaces importantes

  • https://github.com/mlewand/ckeditor-plugin-openlink/security/advisories/GHSA-rhxf-gvmh-hrxm
  • https://nvd.nist.gov/vuln/detail/CVE-2024-37888
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-37888
  • https://7ragnarok7.github.io/CVE-2024-37888/
Descargar herramienta