Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/3lp4tr0n/beaconhunter
Herramientas DefensivasAnálisis de MalwareInteligencia de AmenazasRespuesta a Incidentes
GitHub3lp4tr0n/beaconhunter

BeaconHunter

Detecta y responde a balizas de Cobalt Strike usando ETW.

Ver Repositorio
5164937hace 4 añosRevisado por Kitploit
Compartir

BeaconHunter

Herramienta de monitoreo y caza basada en comportamiento construida en C# que aprovecha el rastreo ETW. Los equipos azules pueden usar esta herramienta para detectar y responder a posibles beacons de Cobalt Strike. Los equipos rojos pueden usar esta herramienta para investigar omisiones de ETW y descubrir nuevos procesos que se comportan como beacons.

Autor: Andrew Oliveau (@AndrewOliveau)
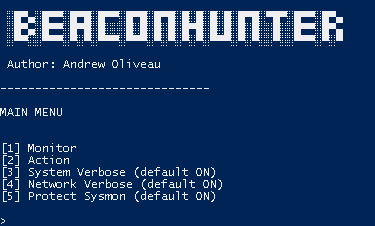
image

TL;DR

Los implantes Beacon inyectados en un proceso benigno viven en un hilo con estado Wait:DelayExecution (probablemente relacionado con el sleep de Cobalt Strike). Encuentre todos los procesos que contienen un hilo en estado Wait:DelayExecution. Luego, aproveche el rastreo ETW para monitorear específicamente la actividad sospechosa de los hilos:

  • Callbacks HTTP/HTTPS
  • Consultas DNS
  • Sistema de archivos (cd,ls,upload,rm)
  • Terminación de procesos (kill)
  • Comandos de shell (run,execute)

Puntúe el comportamiento sospechoso. Registre, muestre y tome acciones contra ellos.

Compilación / Instalación

Precompilado

Release

o git clone y vaya a la carpeta Release.

Versión de .NET Framework

4.5

Paquetes NuGet:

Herramientas -> Administrador de paquetes NuGet -> Consola del Administrador de paquetes

  • Install-Package ConsoleTables -Version 2.4.2
  • Install-Package Microsoft.Diagnostics.Tracing.TraceEvent -Version 2.0.64
  • Install-Package System.Runtime.InteropServices.RuntimeInformation -Version 4.3.0

Ejecutando BeaconHunter

  • Abra PowerShell o CMD como Administrador
  • .\BeaconHunter.exe

MONITOR

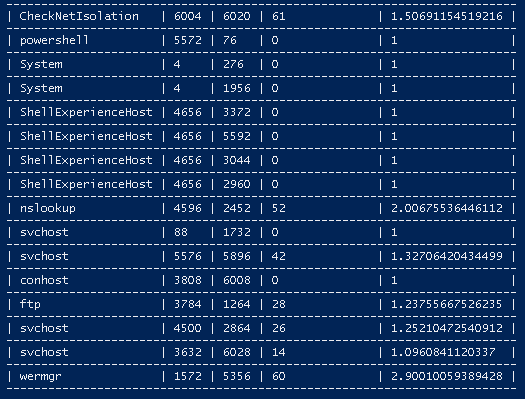
Puntuación de Beacon de Red
  • La puntuación se determina calculando la diferencia de tiempo entre las llamadas de retorno del beacon (delta), luego calculando la primera derivada de delta, y luego alimentando la respuesta a una función inversa 100/x donde x es la primera derivada de delta. (Nota: Probablemente haya una mejor manera, pero funciona)
image

Estadísticas de IP y PUERTO

image

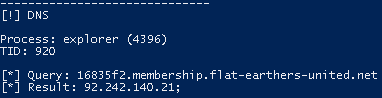
Consultas DNS

  • Útil para detectar beacons DNS.

image

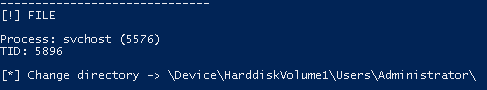
Cambio de directorio

image

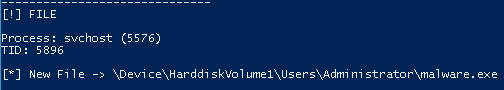
Nuevos archivos subidos

image

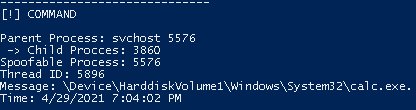
Comandos de shell

  • Detecta la suplantación de PPID

image

ACCIÓN

Suspender ID del hilo - Manual

image

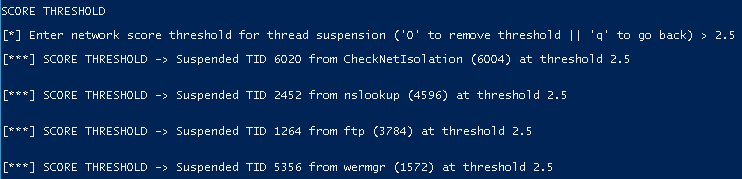
Suspender ID del hilo - Automatizado

  • Establezca un umbral de puntuación. Si las puntuaciones de beacon de red superan el umbral, BeaconHunter suspenderá automáticamente el hilo.

image

Referencias

  • Proveedores ETW: https://gist.github.com/guitarrapc/35a94b908bad677a7310#file-providerlist-md
  • Eventos ETW: https://github.com/jdu2600/Windows10EtwEvents
  • Guía de la biblioteca TraceEvent: https://github.com/microsoft/perfview/blob/main/documentation/TraceEvent/TraceEventProgrammersGuide.md
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →