
 0xreadingsteiner/cisco-security-research
Investigación de seguridad independiente sobre productos de Cisco — CUCM, Expressway, FTD, ISE

Investigador: 0xReadingSteiner Contacto: [email protected] Proveedor: Cisco Systems, Inc. Proveedor notificado: 2026-08-04 (Cisco PSIRT, ZDI, SSD) Respuesta del proveedor: Ninguna
La investigación de seguridad independiente sobre productos Cisco disponibles comercialmente ha identificado vulnerabilidades críticas en múltiples líneas de productos, incluidos los sistemas de los que dependen las empresas para las comunicaciones de voz, la colaboración y la seguridad de red.
Se realizaron múltiples intentos de coordinación antes de la publicación:
La negativa de Cisco a colaborar deja a los defensores empresariales a ciegas. Estos avisos existen para que las organizaciones que ejecutan infraestructura Cisco puedan evaluar su propio riesgo y tomar medidas de protección.
| Producto | Función | Estado |
|---|---|---|
| Cisco Unified Communications Manager (CUCM) 15.x | Procesamiento de llamadas de voz empresariales | Activo — más de 55 vulnerabilidades identificadas, 3 cadenas de ataque publicadas (incl. False;Relay entre productos) |
| Cisco Expressway X14.x / X15.x | Borde de colaboración / proxy de traversal | Activo — Blind;Wire (contrabando SIP pre-autenticación) + False;Relay (cadena del corredor MRA) + Null;Tone (saturación del bus de componentes pre-autenticación, C y E) publicados |
| Cisco Firepower Threat Defense (FTD) | Firewall de nueva generación / IPS | Próximamente |
Cada aviso combina múltiples vulnerabilidades en una narrativa de ataque completa.
| # | Nombre | Componentes | Resumen | CVSSv3.1 | Fecha |
|---|---|---|---|---|---|
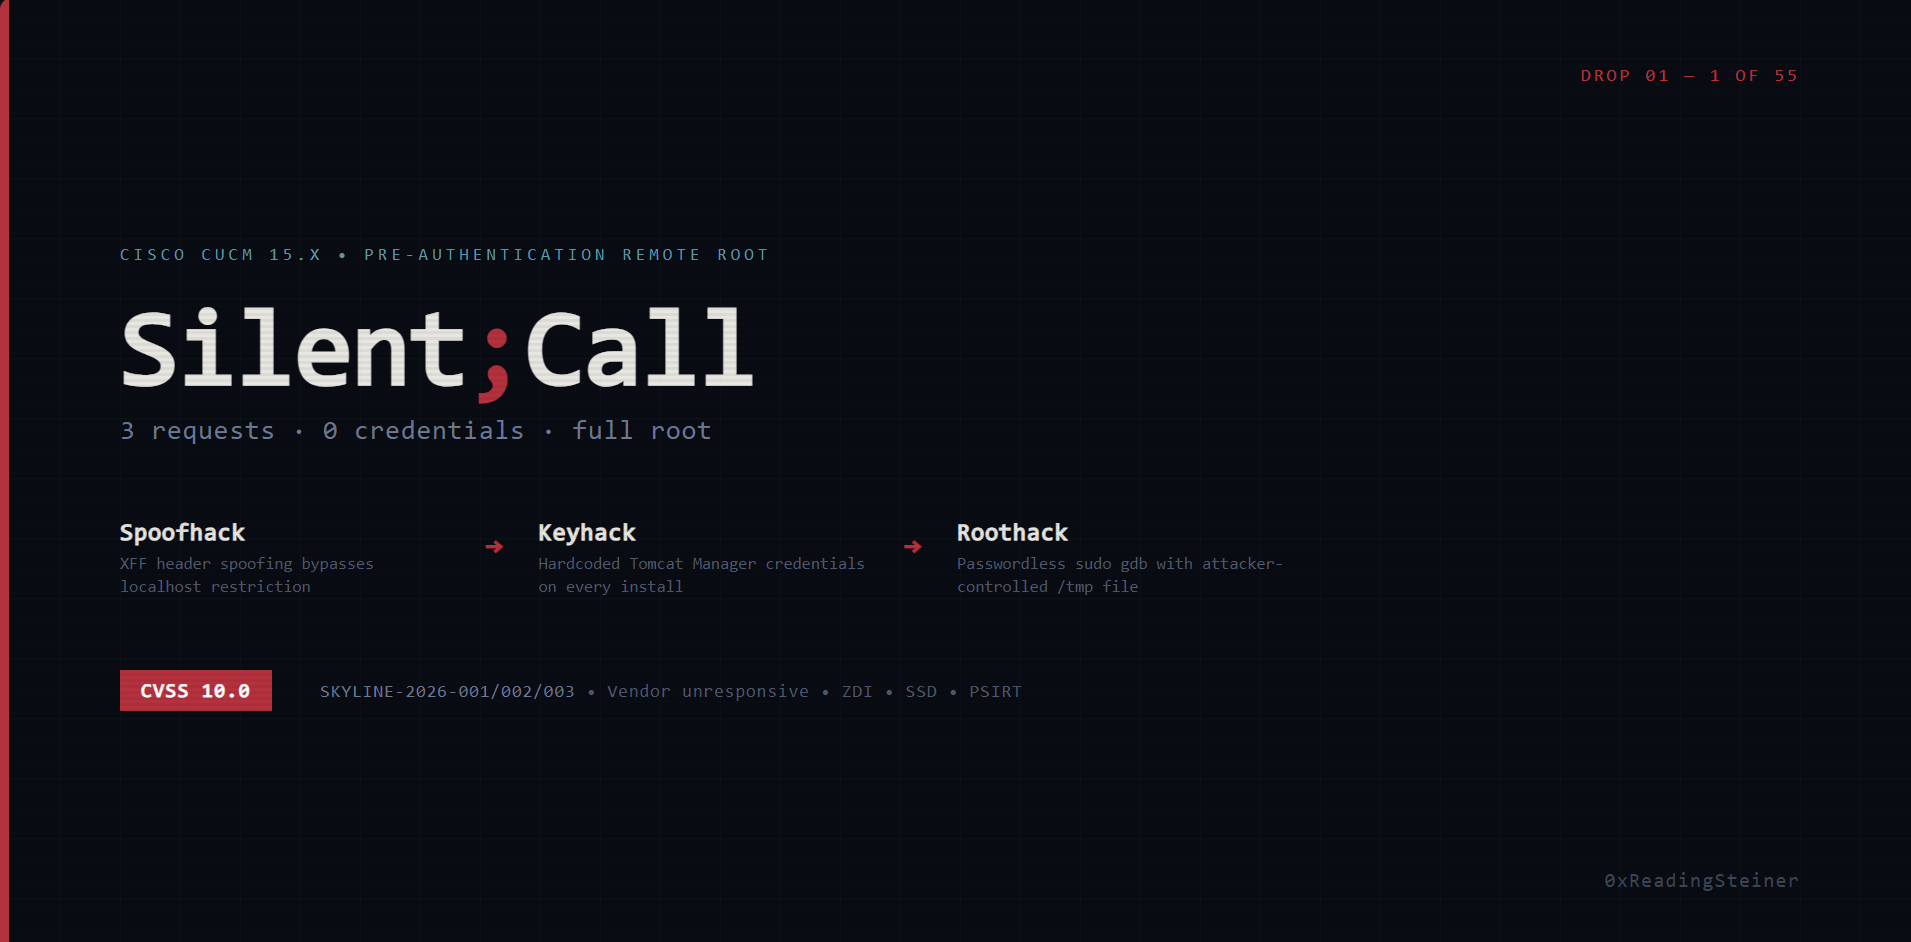
| 01 | Silent;Call | Spoofhack → Keyhack → Roothack | Root remoto pre-autenticación — 3 solicitudes HTTP, cero credenciales | 10.0 | 2026-08-04 |
| 03 | Dead;Dial | Spoofhack → Deployhack → Lookaphack | RCE pre-autenticación mediante Apache Axis AdminService de la era de 2006 + inyección JNDI en WebDialer — sobrevive a la rotación de credenciales de Tomcat Manager | 10.0 | 2026-08-10 |
| # | Nombre | Componentes | Resumen | CVSSv3.1 | Fecha |
|---|---|---|---|---|---|
| 02 | Blind;Wire | Zerohack | Contrabando de solicitudes SIP pre-autenticación — Content-Length: 2³² se desborda a 0, convirtiendo el proxy de borde en un túnel ciego a las políticas | 8.1 | 2026-08-10 |
| 05 | Null;Tone | Squathack → Burnhack | Apagón del bus de componentes XCP pre-autenticación en tanto C como E — suplantación de nombre de cualquier id de componente + bomba de profundidad Θ(n²) (límites codificados 0/0, sin control del operador) satura ambos núcleos a ~10 KB/s sostenidos; :7400 no tiene cobertura de fail2ban; verificado en vivo el 2026-10-05 en dos appliances de versión de producción (ΔCPU +218,6 s / +92 s, sondas 0,00 s→18,18 s, recuperación limpia con pid continuo) | 8.2 | 2026-10-05 |
| # | Nombre | Componentes | Resumen | CVSSv3.1 | Fecha |
|---|---|---|---|---|---|
| 04 | False;Relay | Blankhack → Seedhack → corredor → Badgehack (+ Splithack / Wraphack / Namehack) | Abuso del corredor MRA — puerta de borde solo de presencia + siembra de credenciales de retransmisión sin autenticación + falsificación de identidad mediante clave de clúster: datos de CUCM pre-autenticación de origen en internet (200 XML UDS en vivo) y aceptación de sesiones SSO con Bearer falsificado, demostrado en vivo de extremo a extremo tanto en una ruta sembrada como en una ruta con credenciales puramente reales. Extensión del 2026-09-28: resuelta la puerta de recursos de usuario UDS — un token falsificado con sub coincidente lee el registro de cualquier usuario y escribe su PIN/credenciales desde internet (204, verificado en base de datos); toma de control de cuenta por usuario, silenciosa, todo 2xx. Cero activaciones de fail2ban en la ruta de éxito. | 10.0 (compuesta) / 8.5 (una cuenta MRA) | 2026-09-28 |
Se publicarán cadenas de ataque adicionales de forma continua.
Cada cadena de ataque se compone de vulnerabilidades individuales, documentadas por separado para el seguimiento de CVE.
| ID | Nombre | Título | CWE | Usado en |
|---|---|---|---|---|
| SKYLINE-2026-001 | Spoofhack | Confianza en la cabecera X-Forwarded-For sin restricción | CWE-644 | Silent;Call, Dead;Dial |
| SKYLINE-2026-002 | Keyhack | Credenciales de Tomcat Manager codificadas de forma rígida | CWE-798 | Silent;Call |
| SKYLINE-2026-003 | Roothack | Múltiples rutas de escalada de privilegios mediante sudo sin restricciones | CWE-269 | Silent;Call |
| SKYLINE-2026-057a | Deployhack | Despliegue arbitrario de clases mediante Apache Axis AdminService | CWE-306 | Dead;Dial |
| SKYLINE-2026-057b | Lookaphack | Inyección JNDI mediante un servicio SOAP desplegado | CWE-502 | Dead;Dial |
| SKYLINE-2026-004 | Badgehack | Aceptación de tokens de acceso Bearer falsificados mediante la suplantación de identidad con la clave del clúster | CWE-287 | False;Relay |






