

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CanaryTokenScanner — Detecta CanaryTokens en documentos de Office y PDFs (docx, xlsx, pptx, pdf) sin activar alertas | Kitploit
Herramientas/GitHubGitHub/0xnslabs/canarytokenscanner
Herramientas DefensivasAnálisis ForenseRecopilación de InformaciónAnálisis de MalwareAprendizaje y Educación
GitHub0xnslabs/canarytokenscanner

CanaryTokenScanner

Detecta CanaryTokens en documentos de Office y PDFs (docx, xlsx, pptx, pdf) sin activar alertas

Ver Repositorio
1491532hace 3 mesesRevisado por Kitploit
Compartir
Sitio web

Escáner de CanaryToken / HoneyToken

Detecta URLs sospechosas (incluyendo CanaryTokens) dentro de documentos de Microsoft Office y PDFs.

Formatos compatibles:

  • Office Open XML: .docx, .xlsx, .pptx
  • .pdf
  • .zip (archivos genéricos)

Por qué existe esto

Los CanaryTokens y HoneyTokens (y otras URLs de seguimiento o maliciosas) a menudo se incrustan en documentos para señalar cuando se abre un archivo o cuando se obtiene un recurso externo. Esta herramienta realiza solo inspección estática: lee el contenido del archivo y busca URLs incrustadas sin abrir el documento en Office/Acrobat y sin realizar ninguna solicitud de red.

Cómo funciona

Escaneo de Office / Zip (DOCX/XLSX/PPTX/ZIP)

  • Los documentos de Office son contenedores ZIP internamente.
  • El escáner lee los miembros del ZIP directamente y busca URLs http:// y https://.
  • Los dominios de esquema comunes y esperados se ignoran para reducir ruido:
    • schemas.openxmlformats.org
    • schemas.microsoft.com
    • purl.org
    • w3.org

Escaneo de PDF

El escáner busca URLs en:

  • Bytes PDF en bruto (muchos PDFs almacenan URLs directamente en /URI(...))
  • Flujos PDF comprimidos (stream ... endstream) intentando descompresión Flate/deflate

Salida

  • Si se encuentran URLs sospechosas, el script las imprime e informa que el archivo es sospechoso.
  • Si no se encuentra nada interesante, el archivo se reporta como normal.

Uso

Ejecutar contra un solo archivo:

python CanaryTokenScanner.py /path/to/document.pdf

Ejecutar contra un directorio (recursivo):

python CanaryTokenScanner.py /path/to/folder

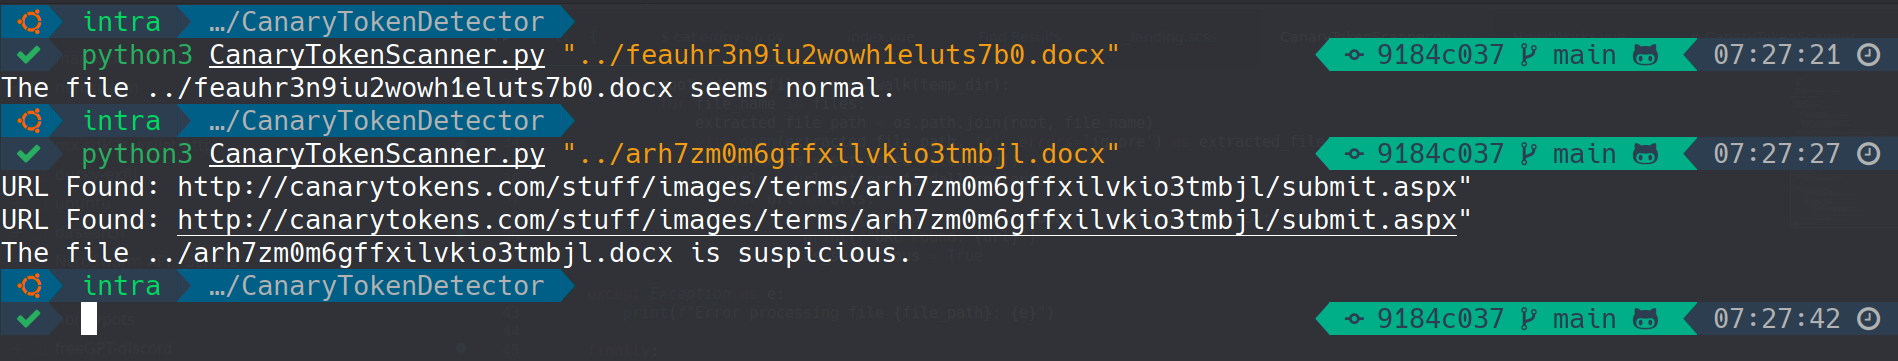
Ejemplo de salida:

URL Found in /path/to/file.docx:
https://example.com/track/abc123

The file /path/to/file.docx is suspicious.
V2: Lo que cambió (rendimiento + mejoras)

  • Ya no se extrae a disco: Los archivos Office/ZIP se escanean en memoria en lugar de extraerse a un directorio temporal.
  • Escaneos más rápidos: evita la sobrecarga del sistema de archivos y lecturas repetidas.
  • Mejor cobertura de PDF: detecta URLs tanto en contenido PDF en bruto como en flujos comprimidos con Flate/deflate.
  • Resultados más limpios: aún filtra dominios de esquema comunes para reducir falsos positivos.

Notas / limitaciones

  • Este es un detector heurístico de URLs. La presencia de una URL no significa automáticamente que sea maliciosa.
  • Algunos PDFs usan combinaciones de compresión/filtro no cubiertas por la simple descompresión Flate/deflate.
  • Los archivos cifrados o muy ofuscados pueden reducir la precisión de la detección.

Demostración del script

Canary Token Scanner en acción

Descargo de responsabilidad

Este script está destinado únicamente a fines educativos y de pruebas de seguridad. Úselo de manera responsable y en cumplimiento con las leyes aplicables y las políticas organizacionales. El/los autor(es) no asumen ninguna responsabilidad por el uso indebido o por las acciones tomadas basándose en la salida de esta herramienta.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




