
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-24919 — Script de explotación para Check Point CVE-2024-24919 que lee archivos sensibles arbitrarios a través del endpoint vulnerable /clients/MyCRL, con soporte para objetivos individuales y por lotes, opciones de proxy y salida. | Kitploit
Herramientas/GitHubGitHub/0xkalawy/cve-2024-24919
ReconocimientoAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de Información
GitHub0xkalawy/cve-2024-24919

CVE-2024-24919

Script de explotación para Check Point CVE-2024-24919 que lee archivos sensibles arbitrarios a través del endpoint vulnerable /clients/MyCRL, con soporte para objetivos individuales y por lotes, opciones de proxy y salida.

Ver Repositorio
10hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Exploit para CVE-2024-24919

Descripción

Este script de Python es un exploit para CVE-2024-24919, un CVE que afectó a productos Check Point: (CloudGuard Network, Quantum Maestro, Quantum Scalable Chassis, Quantum Security Gateways, Quantum Spark Appliances) Versiones: (R77.20 (EOL), R77.30 (EOL), R80.10 (EOL), R80.20 (EOL), R80.20.x, R80.20SP (EOL), R80.30 (EOL), R80.30SP (EOL), R80.40 (EOL), R81, R81.10, R81.10.x, R81.20), permitiendo acceso no autorizado a archivos sensibles en un sistema objetivo. Apunta a una vulnerabilidad en el endpoint /clients/MyCRL
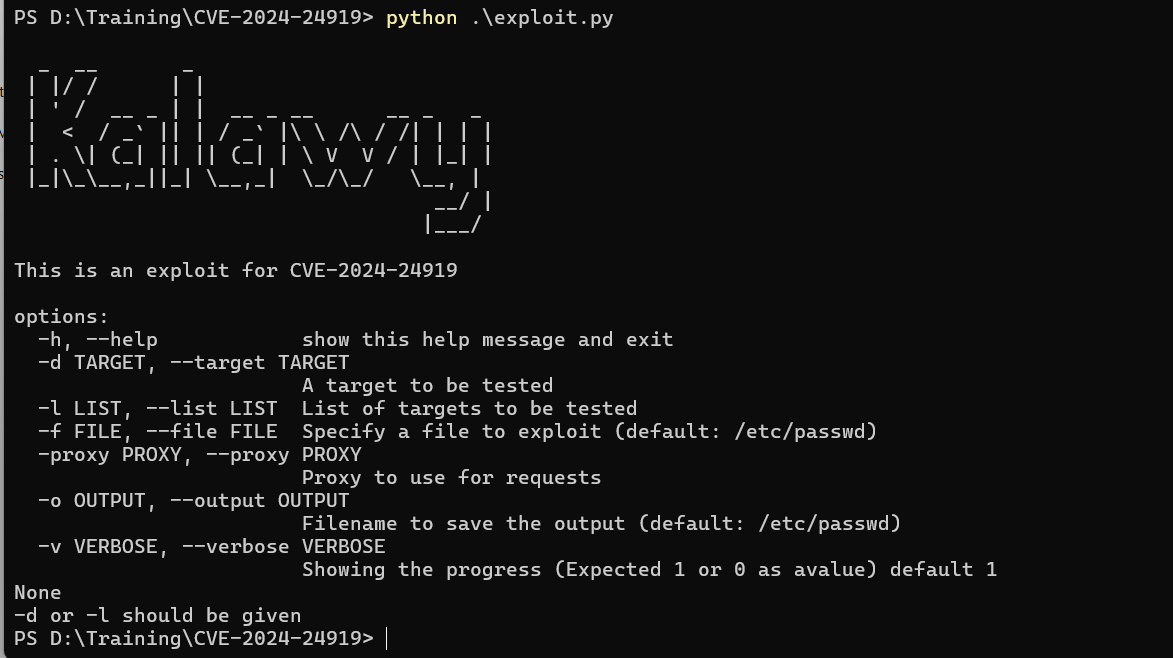
Ejecutando

Instalación

git clone https://github.com/MohamedWagdy7/CVE-2024-24919

target.txt

es un archivo que contiene un número de objetivos que ejecutan una versión vulnerable, estos objetivos fueron enumerados desde Shodan usando este dork "Server: Check Point SVN" "X-UA-Compatible: IE=EmulateIE7" 200 country:"IL"

Uso

python exploit.py -d <target> [-f <file>] [-proxy <proxy>] [-o <output>]
python exploit.py -l <list> [-f <file>] [-proxy <proxy>] [-o <output>]

Ejemplo

python exploit.py -l ./targets.txt -proxy 127.0.0.1:8080 -o CVE-2024-24919.txt

Argumentos

  • -d, --target: Especifica un único objetivo a probar.
  • -l, --list: Especifica una lista de objetivos a probar.
  • -f, --file: Especifica un archivo a explotar (por defecto: /etc/passwd).
  • -proxy, --proxy: Especifica un proxy para usar en las solicitudes.
  • -o, --output: Especifica un nombre de archivo para guardar la salida (por defecto: output.txt).

Referencias

Watchtowr Labs - Check Point equivocado

Check Point Support

NVD - CVE-2024-24919

Descargar herramienta