
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-31431-Copy-Fail-add-arm64 — Python exploit para CVE-2026-31431, una escalada local de privilegios en el kernel de Linux mediante AF_ALG y splice() para escribir en la caché de páginas, obteniendo root en arm64 y x86. | Kitploit
Herramientas/GitHubGitHub/0xer0/cve-2026-31431-copy-fail-add-arm64
Escalada de PrivilegiosFrameworks de ExploitsAnálisis de VulnerabilidadesExplotaciónExplotación de Binarios
GitHub0xer0/cve-2026-31431-copy-fail-add-arm64

CVE-2026-31431-Copy-Fail-add-arm64

Python exploit para CVE-2026-31431, una escalada local de privilegios en el kernel de Linux mediante AF_ALG y splice() para escribir en la caché de páginas, obteniendo root en arm64 y x86.

Compartir
Ver Repositorio
2161hace 6 mesesAún no revisado

Resumen de la vulnerabilidad

ElementoContenido
ID de CVECVE-2026-31431
Nombre de la vulnerabilidadCopy Fail
Tipo de vulnerabilidadEscalada de privilegios local (LPE) en el kernel de Linux
Puntuación CVSS 3.17.8 (ALTA)
CWECWE-669: Transferencia incorrecta de recursos entre esferas
AlcanceTodos los kernels de Linux compilados entre 2017 y abril de 2026
CISA KEVIncluido, fecha límite de corrección 2026-05-15
Fecha de divulgación2026-04-29

Principio de la vulnerabilidad

En 2017, el kernel introdujo una optimización de cifrado in-place en el módulo criptográfico algif_aead. Esta optimización provocó que las páginas de page-cache se colocaran incorrectamente en un scatterlist de destino escribible. Un atacante puede combinar un socket AF_ALG con la llamada al sistema splice() para escribir datos en el page cache de archivos arbitrarios, incluidos archivos de solo lectura propiedad de root.

Cadena de ataque: socket AF_ALG → splice() → primitiva de escritura en page-cache → manipulación del page cache de binarios setuid → ejecución del archivo para obtener privilegios de root

Características del ataque:

  • Sin condición de carrera (no es una race condition, es un defecto lógico directo)
  • No requiere características de depuración del kernel
  • No requiere adaptación de offsets específicos de arquitectura
  • El script de explotación genérico tiene solo ~732 bytes y funciona en todas las distribuciones principales

Alcance afectado

Distribuciones verificadas como afectadas

DistribuciónVersión de kernel afectada
Ubuntu 24.04 LTS6.17.0-1007-aws
Amazon Linux 20236.18.8-9.213.amzn2023
RHEL 10.16.12.0-124.45.1.el10_1
SUSE 166.12.0-160000.9-default

Las distribuciones Debian, Arch, Fedora, Rocky, Alma, Oracle, entre otras, también se ven afectadas en el mismo rango de kernels.

Rango de versiones de kernel afectadas

Todas las versiones de kernel inferiores a las siguientes versiones corregidas están afectadas:

Rama estableVersión mínima corregida
5.10.x≥ 5.10.254
5.15.x≥ 5.15.204
6.1.x≥ 6.1.170
6.6.x≥ 6.6.137
6.12.x≥ 6.12.85
6.18.x≥ 6.18.22
6.19.x≥ 6.19.12
7.0.x≥ 7.0-rc7

Métodos de verificación

1. Comprobar la versión del kernel

uname -r

Compare la salida con las versiones corregidas de la tabla anterior; si es inferior, el sistema está afectado.

2. Comprobar conexiones AF_ALG

# Ver si hay conexiones AF_ALG activas
lsof | grep AF_ALG

# Ver el estado de los sockets AF_ALG
ss -xa | grep alg

3. Comprobar si el módulo algif_aead está cargado

lsmod | grep algif_aead

Si hay salida, el módulo está cargado y existe riesgo de explotación.

4. Verificación de la vulnerabilidad (solo en entornos de prueba autorizados)

# Clonar el repositorio del PoC
git clone https://github.com/cx330zer0/CVE-2026-31431-Copy-Fail-add-arm64.git
cd CVE-2026-31431-Copy-Fail-add-arm64

# Ejecutar el PoC (requiere identidad de usuario sin privilegios)
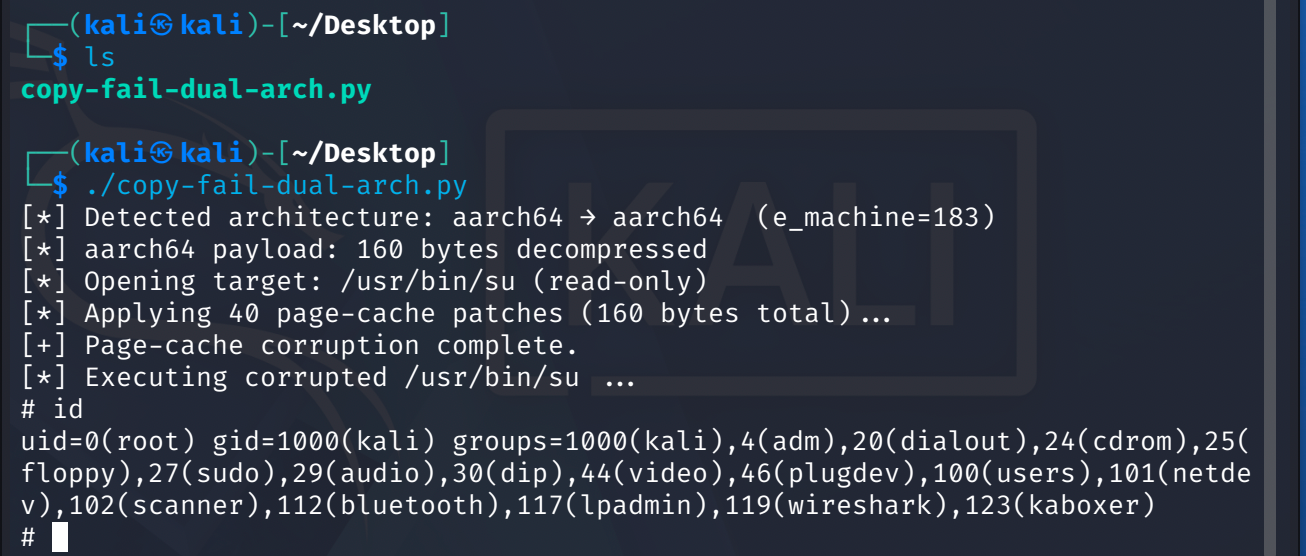
python3 copy-fail-dual-arch.py
image

Si el PoC obtiene una shell de root con éxito, el sistema es vulnerable.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





