Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/0xdekster/reconnote
ReconocimientoEscáneres de VulnerabilidadesRecopilación de InformaciónSeguridad WebPruebas de PenetraciónEnumeración de Subdominios
GitHub0xdekster/reconnote

ReconNote

Marco de automatización de seguridad de aplicaciones web que reconoce el objetivo en busca de varios activos para maximizar la superficie de ataque para profesionales de seguridad y cazadores de bugs.

Ver Repositorio
4119384hace 5 añosRevisado por Kitploit
Compartir

ReconNote

Marco de Automatización de Reconocimiento de Seguridad para Aplicaciones Web

Toma la entrada del usuario como un nombre de dominio y maximiza la superficie de ataque listando los activos del dominio como:

  • Subdominios de - Amass, findomain, subfinder y subdominios resolubles usando shuffledns
  • Capturas de pantalla
  • Escaneo de puertos
  • Archivos JS
  • Códigos de estado Httpx de subdominios
  • Rutas de archivos/directorios de Dirsearch mediante fuzzing

Instalación

1 - Instala Docker y docker-compose según tu sistema operativo desde aquí - https://docs.docker.com/get-docker/
2 - git clone https://github.com/0xdekster/ReconNote.git
3 - Abre docker-compose.yml y cambia la ruta del directorio de volúmenes a la carpeta de salida

ejemplo -

volumes: - /root/reconnote/output/:/var/www/html

4 - Cambia el valor del parámetro API_HOST a la IP de tu servidor/host o nombre de dominio.
5 - Ejecuta docker-compose build O docker-compose build --no-cache
6 - Ejecuta docker-compose up -d
7 - El framework ReconNote estará disponible en - {your-server}:3000

Configurar el Archivo de Configuración de Amass para establecer Claves API

1- cd /ReconNote
2- docker exec -it reconnote_dekster_1 bash
3- cd /deksterrecon
4- nano amass-config.ini
5- Establece tus claves API y guarda, sal.

Uso

1 - Simplemente ingresa el nombre del dominio/objetivo en "Add Target" y elige el tipo de escaneo
2 - Todo será realizado por ReconNote y en pocos minutos obtendrás los Resultados del Escaneo
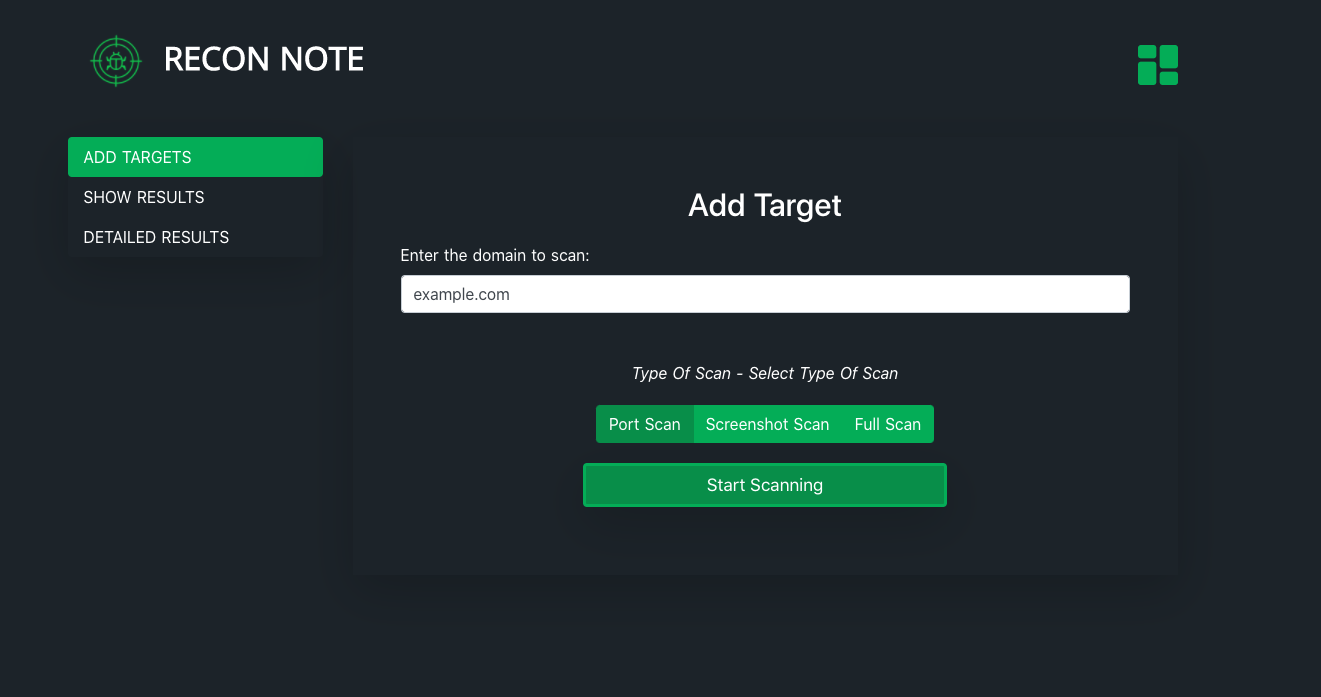
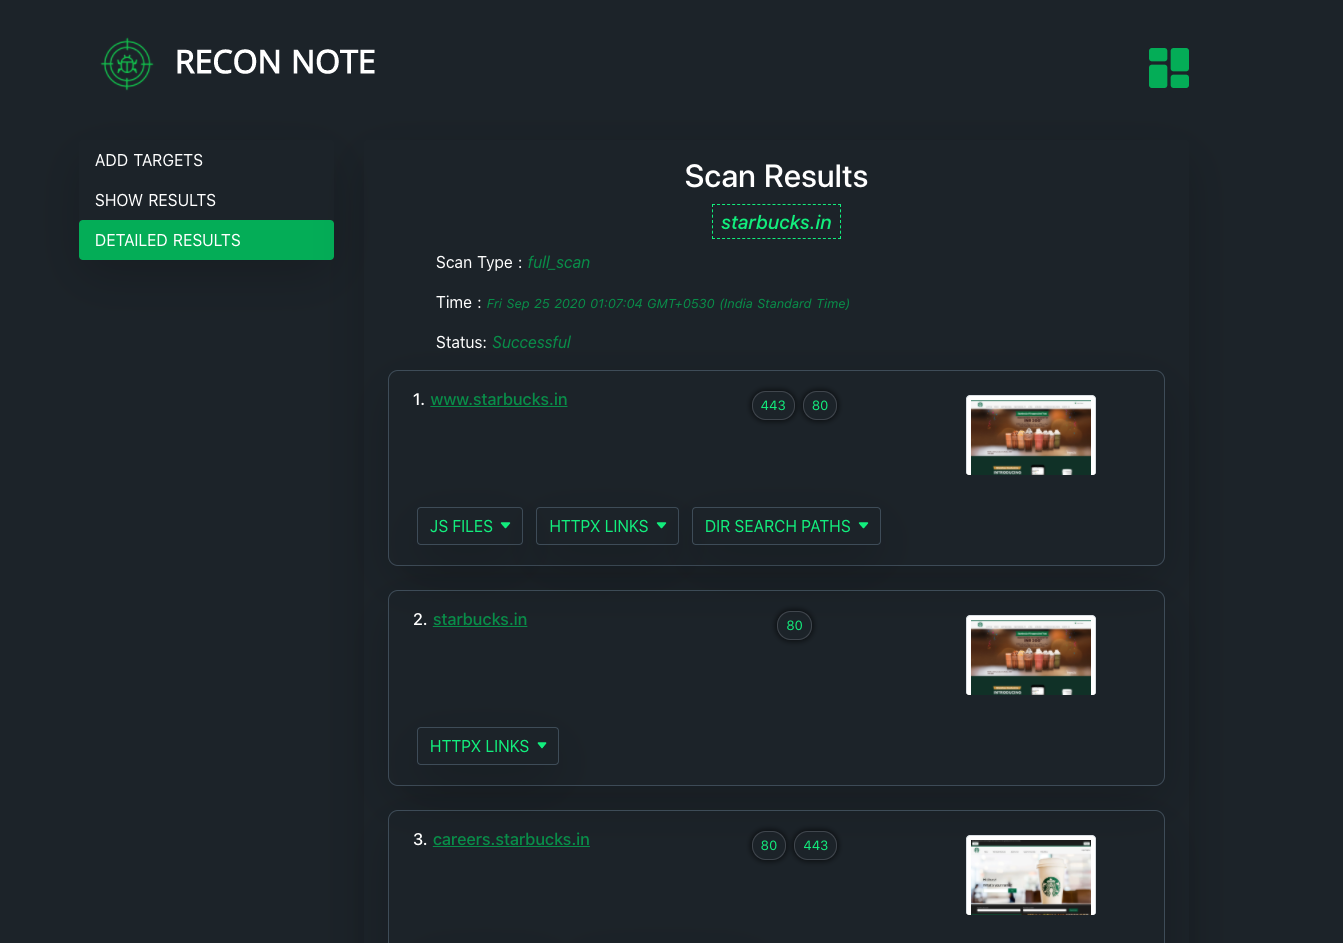
Imagen de reconnote

Resultado del Escaneo

Imagen de reconnote2

Video de Demostración

IMAGE ALT TEXT HERE

Contribuciones

Este es un proyecto de código abierto, por lo que las contribuciones son bienvenidas. Puedes solicitar un PR para cualquier cambio que pueda mejorar el marco de trabajo ReconNote, ya sea mejora de interfaz de usuario, ajustes de herramientas, características, etc.

Agradecimientos

El marco de seguridad ReconNote ha sido creado utilizando las herramientas de seguridad de código abierto realizadas por la increíble comunidad de seguridad:

1- Eduard Tolosa
2- Tomnomnom
3- Michen riksen
4- Project Discovery
5- Corben Leo

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →