
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2018-9995-rs — PoC de CVE-2018-9995 escrito en Rust. | Kitploit
Herramientas/GitHubGitHub/0xdamian/cve-2018-9995-rs
ReconocimientoAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónPruebas de PenetraciónAprendizaje y Educación
GitHub0xdamian/cve-2018-9995-rs

CVE-2018-9995-rs

PoC de CVE-2018-9995 escrito en Rust.

Ver Repositorio
971338hace 1 añoRevisado por Kitploit
Compartir

Resumen

Este repositorio contiene un exploit de prueba de concepto (PoC) implementado en Rust que apunta a CVE-2018-9995. El código es solo para fines de investigación y educativos.

Detalles de CVE

  • Identificador: CVE-2018-9995

  • Resumen: Exploit de prueba de concepto que demuestra la vulnerabilidad (consulte los avisos públicos para obtener detalles técnicos).

Requisitos

  • Cadena de herramientas de Rust (estable) — rustc y cargo.

  • Linux o cualquier plataforma compatible con Rust.

Uso

El repositorio es un PoC. Uso típico (ejemplo):

cargo run -- IP PORT

Ejemplo:

cargo run -- 0.0.0.0 85

Por defecto, usa el puerto 80 si no se especifica puerto.

cómo-funciona

Encontrar Dispositivos Vulnerables

Google Dork

intitle:"DVR Login"
googlePOC

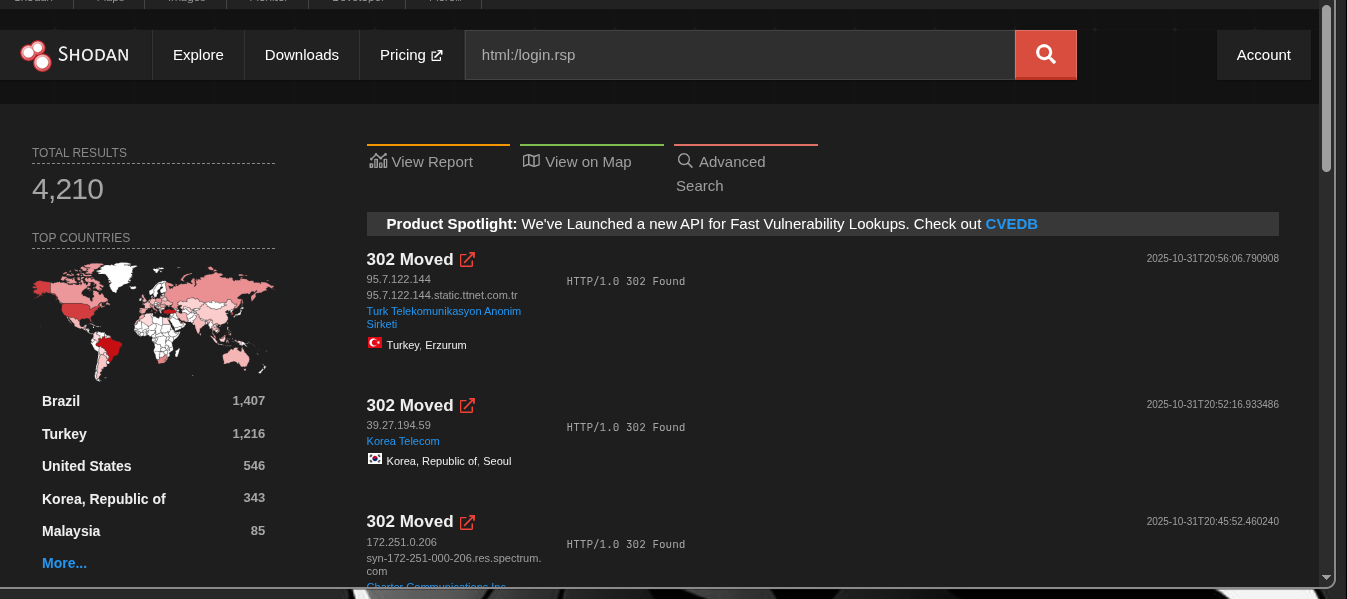
Shodan (shodan.io)

"Server GNU rsp/1.0"
imagen

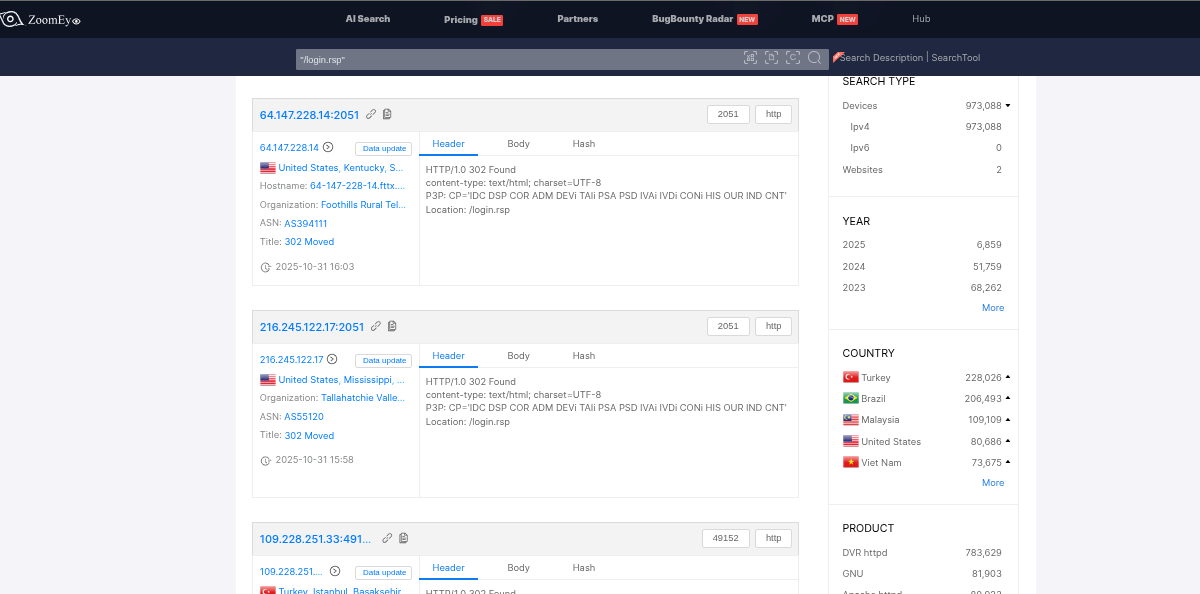
Zoomeye (zoomeye.ai)

"/login.rsp"
imagen

Ver Transmisiones en Vivo

Para ver transmisiones en vivo de cámaras CCTV comprometidas, necesita un navegador que admita ActiveX. Todos los navegadores modernos han eliminado el soporte para ActiveX, por lo que una de las pocas formas de ver transmisiones en vivo es usar Internet Explorer. Puede instalar una máquina virtual de Windows 7 o usar el "Modo IE" en Edge en Windows 10/11.

imagen

Créditos

  • Autor: 0xDamian, @damnsec1 en Twitter

  • Referencias: https://nvd.nist.gov/vuln/detail/cve-2018-9995 (Base de datos CVE), https://github.com/ezelf/CVE-2018-9995_dvr_credentials (PoC en Python)


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →