
 0xblackash/cve-2026-83844
Documentación de aviso para CVE-2026-83844, una RCE por lectura fuera de límites en Windows Paint (CVSS 8.1), que abarca las versiones afectadas, los comandos de detección y la verificación del parche.




Investigación de seguridad | Análisis de vulnerabilidades | Investigación defensiva
CVE-2026-83844 es una vulnerabilidad de ejecución remota de código (RCE) de alta gravedad que afecta a Microsoft Windows Paint.
La vulnerabilidad se debe a una lectura fuera de límites (CWE-125) que puede permitir a un atacante no autorizado ejecutar código a través de la red.
Una explotación exitosa podría comprometer potencialmente la confidencialidad, la integridad y la disponibilidad de un sistema afectado.
| Atributo | Detalles |
|---|---|
| ID de CVE | CVE-2026-83844 |
| Proveedor | Microsoft |
| Producto | Microsoft Paint |
| Tipo de vulnerabilidad | Lectura fuera de límites |
| CWE | CWE-125 |
| Categoría de ataque | Ejecución remota de código |
| Versión de CVSS | 3.1 |
| Puntuación CVSS | 8.1 |
| Gravedad | ALTA |
| Vector de ataque | Red |
| Publicado | 13 de octubre de 2026 |
| Tipo de investigación | Análisis de vulnerabilidades |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H
| Métrica | Valor |
|---|---|
| Vector de ataque (AV) | Red |
| Complejidad de ataque (AC) | Alta |
| Privilegios requeridos (PR) | Ninguno |
| Interacción del usuario (UI) | Ninguna |
| Alcance (S) | Sin cambios |
| Confidencialidad (C) | Alta |
| Integridad (I) | Alta |
| Disponibilidad (A) | Alta |
Fabricante: Microsoft
Producto: Microsoft Paint
El registro original de CVE identifica el siguiente rango de versiones afectadas:
| Versión | Estado |
|---|---|
| 11.0.0.0 | Afectada |
| Anterior a 11.2605.91.0 | Afectada |
| 11.2605.91.0 y posteriores | Límite indicado en el registro original de CVE |
Aclaración importante sobre las versiones: Informes posteriores del 6 de noviembre de 2026 identifican Microsoft Paint 11.2609.401.0 como la compilación corregida disponible. Al parecer, la compilación 11.2605.91.0 indicada originalmente nunca apareció en el catálogo público de Store.
Para la remediación, instale la actualización más reciente de Microsoft Paint a través de Microsoft Store y verifique que la versión instalada sea al menos 11.2609.401.0.
CVE-2026-83844 se clasifica como:
CWE-125 — Lectura fuera de límites
Una lectura fuera de límites se produce cuando una aplicación intenta acceder a memoria fuera de los límites de un búfer asignado.
Las posibles consecuencias incluyen:
La vulnerabilidad reportada tiene las siguientes posibles implicaciones de seguridad:
| Impacto | Descripción |
|---|---|
| Confidencialidad | Posible acceso no autorizado a información |
| Integridad | Posible modificación no autorizada de información |
| Disponibilidad | Posible interrupción de la funcionalidad del sistema o de la aplicación |
| Ejecución remota de código | Microsoft identifica la ejecución remota de código como el impacto de la vulnerabilidad |
Limitación técnica: La descripción pública de CVE no proporciona suficientes detalles de implementación para establecer la ruta de código vulnerable exacta ni un procedimiento de explotación reproducible.
La vulnerabilidad se clasifica como basada en red.
El vector CVSS publicado indica:
Estas métricas describen las características evaluadas de la vulnerabilidad. No establecen una secuencia de explotación confirmada ni demuestran que todas las instalaciones de Paint sean directamente accesibles a través de una red.
Abra PowerShell y ejecute:
Get-AppxPackage -Name Microsoft.Paint |
Select-Object Name, Version, PackageFullName
Revise la versión del paquete instalado.
También puedes verificar la versión manualmente:
Abre Microsoft Store:
Medidas defensivas recomendadas:
11.2609.401.0 o posterior.Prioridad: Los sistemas que ejecutan versiones vulnerables de Paint deben actualizarse lo antes posible.
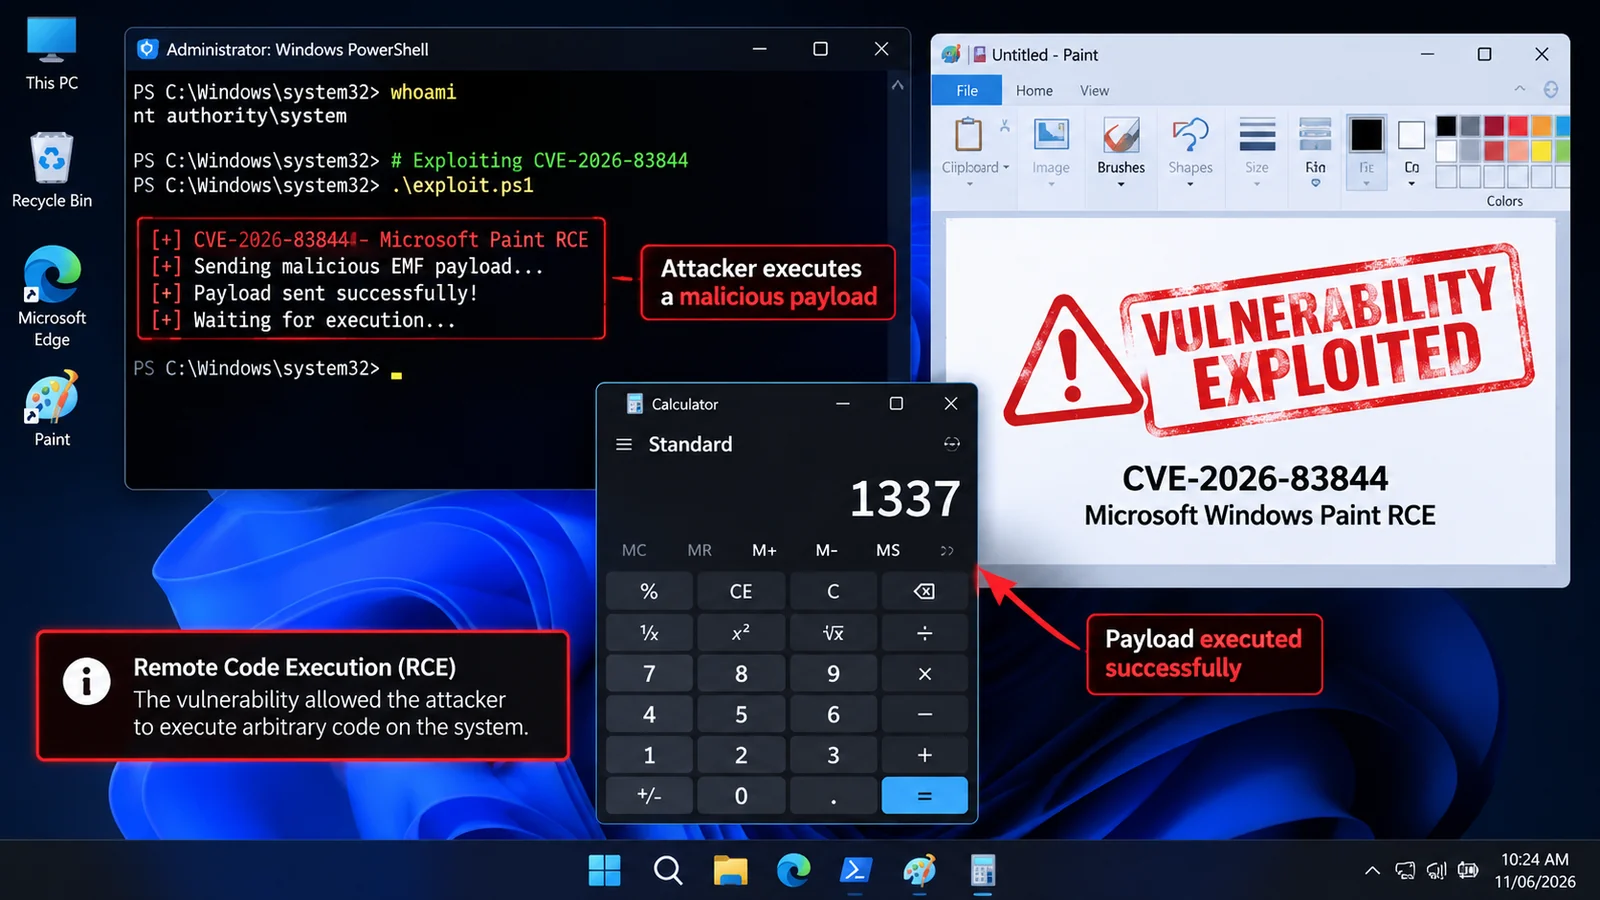
Según la información disponible de enriquecimiento de vulnerabilidades:
| Evaluación | Estado |
|---|---|
| Explotación conocida | Ninguna reportada |
| Exploit público | No establecido |
| Automatizable | No |
| Impacto técnico | Total |
| Inclusión en CISA KEV | No identificada en los datos referenciados |
La ausencia de explotación reportada no significa que la vulnerabilidad sea inofensiva.
Este repositorio documenta un flujo de trabajo de investigación defensiva:
       CVE Identification
               |
               v
       Advisory Collection
               |
               v
       Affected Version Analysis
               |
               v
       Vulnerability Classification
               |
               v
       CVSS Assessment
               |
               v
       Detection & Verification
               |
               v
       Patch Validation
               |
               v
       Security Documentation
CVE-2026-83844/
│
├── README.md
│
├── images/
│   ├── banner.png
│   └── lab-environment.png
│
├── research/
│   └── technical-analysis.md
│
└── references/
    └── sources.md






