
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-7574 — CVE-2026-7574 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-7574
Mecanismos de PersistenciaAnálisis de VulnerabilidadesExplotaciónPapers e InvestigaciónAprendizaje y EducaciónRecursos Curados
GitHub0xblackash/cve-2026-7574

CVE-2026-7574
CVE-2026-7574

Ver Repositorio
134hace 4 mesesAún no revisado
Compartir

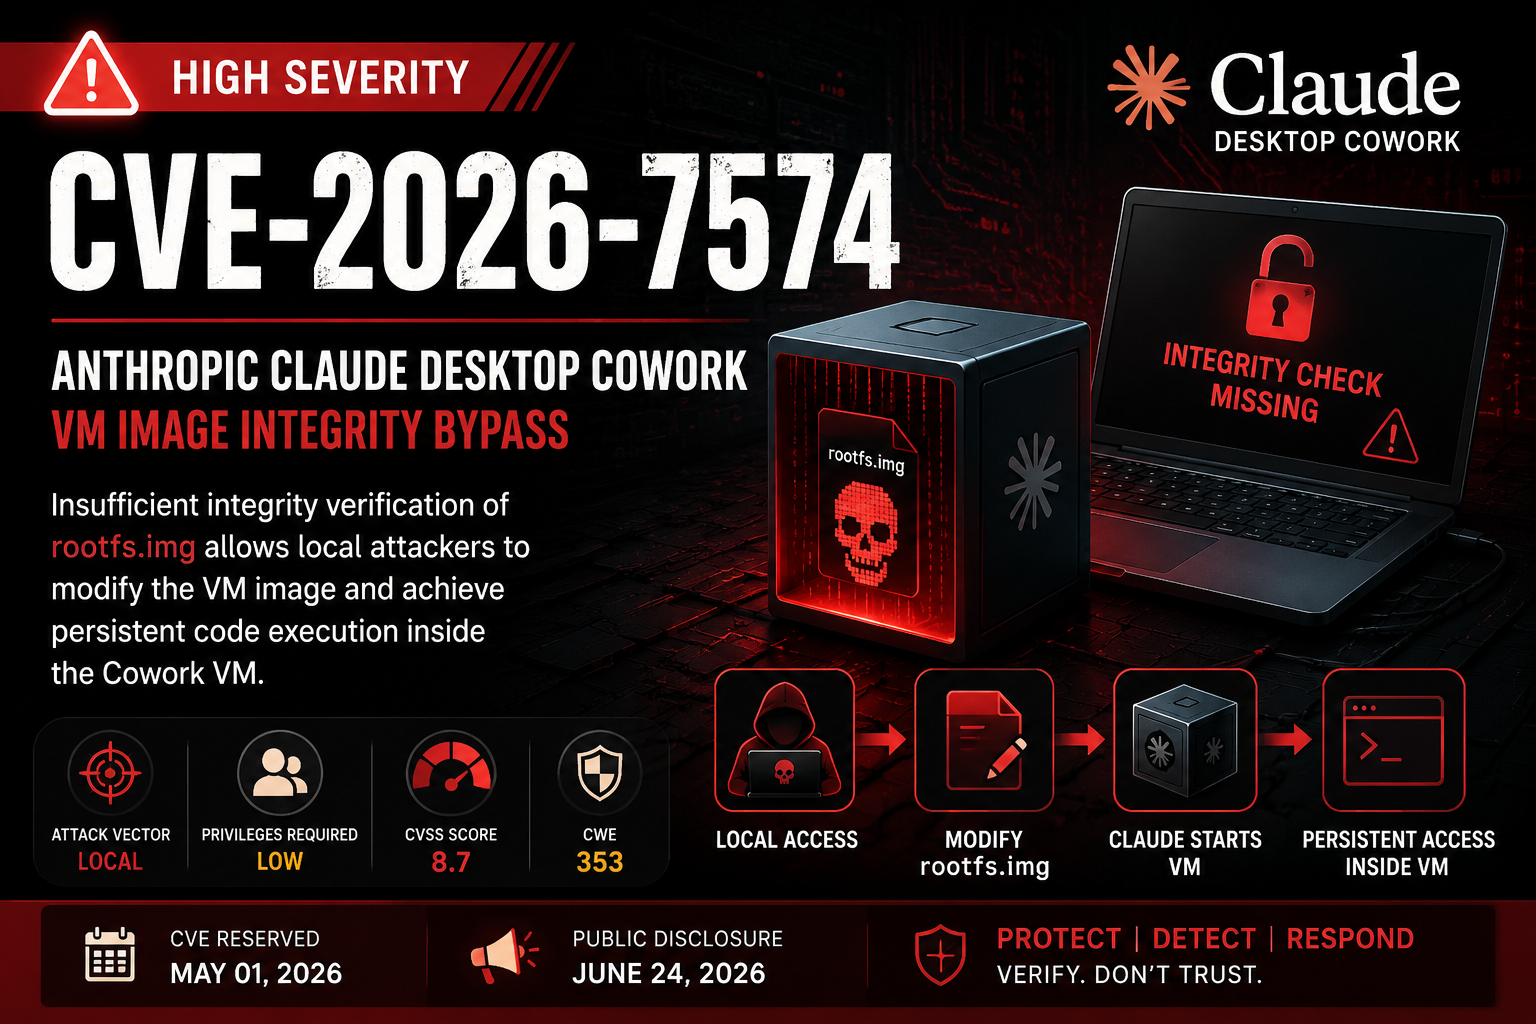
🚨 CVE-2026-7574 — Bypass de Integridad de VM de Claude Desktop Cowork

ChatGPT Image Jun 25, 2026, 09_16_52 AM

Bypass de Integridad de Imagen de VM de Anthropic Claude Desktop Cowork

🔥 Persistencia Local Mediante Manipulación de Imagen de VM

Una debilidad en la validación de integridad que permite la modificación del archivo de imagen del sistema de archivos de la VM de Claude Desktop Cowork (rootfs.img), habilitando la ejecución persistente de código dentro del entorno de la VM.


📖 Resumen

CVE-2026-7574 es una vulnerabilidad de alta gravedad que afecta a Anthropic Claude Desktop Cowork.

El problema surge porque la aplicación solo valida la existencia y los metadatos de versión de la imagen del sistema de archivos de la máquina virtual (rootfs.img) antes de arrancar la VM. El contenido de la imagen en sí no está verificado criptográficamente.

Esto permite que un atacante con acceso local reemplace o modifique la imagen de la VM y mantenga capacidades de ejecución persistente dentro de la máquina virtual de Cowork.


🎯 Productos Afectados

ProductoEstado
Claude Desktop CoworkVulnerable
macOS DeploymentsAfectado
Linux DeploymentsNo Confirmado
Windows DeploymentsNo Confirmado

Versiones Afectadas

v1.1348.0 – v1.2278.0

⚡ Detalles de la Vulnerabilidad

CampoValor
CVECVE-2026-7574
GravedadAlta
CVSS Score8.7
CWECWE-353
Vector de AtaqueLocal
Privilegios RequeridosBajo
Interacción del UsuarioNinguna
AlcanceCambiado
ExplotaciónPost-Compromiso

🧠 Causa Raíz

La aplicación realiza:

✓ Archivo Existe
✓ Versión Coincide

✗ Validación de Integridad
✗ Verificación de Firma Criptográfica
✗ Validación de Hash Seguro

Como resultado, una imagen del sistema de archivos de la VM modificada es considerada confiable durante lanzamientos posteriores.


🔍 Flujo de Ataque

┌──────────────────────┐
│ Acceso de Usuario    │
│ Local                │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ Modificar rootfs.img │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ Claude Inicia la VM  │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ Imagen Maliciosa     │
│ Confiable y Ejecutada│
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ Acceso Persistente   │
│ Dentro de VM Cowork  │
└──────────────────────┘

💥 Impacto Potencial

Persistencia

Los atacantes pueden mantener la ejecución de código a través de reinicios de la VM.

Exposición de Datos

Acceso a directorios montados entre el host y la VM.

Actividad Posterior al Compromiso

Útil para mantener puntos de apoyo después del compromiso inicial.

Manipulación de la VM

Los entornos modificados pueden ejecutar servicios y scripts controlados por el atacante.


🛠 Lógica de Prueba de Concepto

Solo con fines educativos.

# Localizar imagen de VM

rootfs.img

# Modificar imagen del sistema de archivos

# Reemplazar scripts de inicio

# Reiniciar Claude Desktop Cowork

# La imagen modificada se ejecuta automáticamente

🛡 Detección

Indicadores de Compromiso

  • Hora de modificación inesperada de rootfs.img
  • Reemplazos no autorizados de imágenes de VM
  • Scripts de inicio desconocidos dentro de la VM
  • Persistencia que sobrevive a reinstalaciones de la aplicación
  • Procesos inesperados dentro de la VM de Cowork

🔒 Mitigación

Acciones Inmediatas

  • Restringir el acceso local.
  • Monitorear la integridad de la imagen de la VM.
  • Implementar auditoría del sistema de archivos.
  • Revisar las configuraciones de inicio de la VM.
  • Recrear imágenes de VM sospechosas.

Recomendación del Proveedor

Implementar:

Validación SHA-256
Firmas Criptográficas
Verificación de Arranque Seguro
Cadenas de Confianza de Imagen
Verificaciones de Integridad en Tiempo de Ejecución

📅 Cronología

EventoFecha
CVE Reservado2026-05-01
Divulgación Pública2026-06-24
CVE Publicado2026-06-24

🏷 Clasificación

CWE-353
Falta de Soporte para la Verificación de Integridad

📚 Referencias

  • Aviso Público de CVE
  • Boletín de Seguridad del Proveedor
  • Documentación de CWE-353

⚠ Aviso Legal

Este repositorio está destinado a:

  • Investigación de Seguridad
  • Concientización sobre Vulnerabilidades
  • Educación en Seguridad Defensiva
  • Preparación para Respuesta a Incidentes

No utilice esta información para atacar sistemas sin autorización explícita.


🔴 CVE-2026-7574

Bypass de Integridad de VM de Claude Desktop Cowork

Persistencia a Través de la Confianza Sin Verificación

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    322

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






