
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-60206 — CVE-2026-60206 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-60206
Gestión de Indicadores de Compromiso (IOC)Escalada de PrivilegiosAnálisis de VulnerabilidadesInteligencia de AmenazasAutenticaciónAprendizaje y EducaciónRespuesta a Incidentes
GitHub0xblackash/cve-2026-60206

CVE-2026-60206

CVE-2026-60206

Ver Repositorio
2136hace 3 mesesAún no revisado
Compartir

🚨 CVE-2026-60206 — Toma de control de WebLogic mediante SAML

ChatGPT Image Jul 24, 2026, 02_29_11 AM

Vulnerabilidad de autenticación SAML de Oracle WebLogic Server

Un análisis técnico del CVE-2026-60206 que afecta a Oracle WebLogic Server.


📖 Resumen

CVE-2026-60206 es una vulnerabilidad Crítica (CVSS 9.9) que afecta a Oracle WebLogic Server. Según Oracle, un atacante autenticado con privilegios bajos y acceso a la red a través de SAML puede explotar la vulnerabilidad para comprometer por completo una instancia vulnerable de WebLogic.

⚠️ Este repositorio está destinado únicamente a fines educativos, defensivos y de investigación.


📊 Detalles de la vulnerabilidad

PropiedadValor
CVECVE-2026-60206
GravedadCrítica
CVSS v3.19.9
Vector de ataqueRed
Complejidad del ataqueBaja
Privilegios requeridosBajos
Interacción del usuarioNinguna
AlcanceCambiado
Componente afectadoOracle WebLogic Server (Core)
Método de accesoAutenticación SAML

🎯 Versiones afectadas

  • Oracle WebLogic Server 12.2.1.4.0
  • Oracle WebLogic Server 14.1.1.0.0
  • Oracle WebLogic Server 14.1.2.0.0
  • Oracle WebLogic Server 15.1.1.0.0

⚡ Impacto potencial

Una explotación exitosa puede permitir a un atacante autenticado:

  • Compromiso total del servidor
  • Escalada de privilegios
  • Acciones administrativas no autorizadas
  • Violación de la confidencialidad
  • Compromiso de la integridad
  • Interrupción del servicio
  • Posible movimiento lateral hacia la infraestructura Oracle conectada

🏗 Flujo del ataque

Authenticated User
        │
        ▼
Network Access via SAML
        │
        ▼
Exploit Authentication Logic
        │
        ▼
Privilege Escalation
        │
        ▼
Full WebLogic Compromise
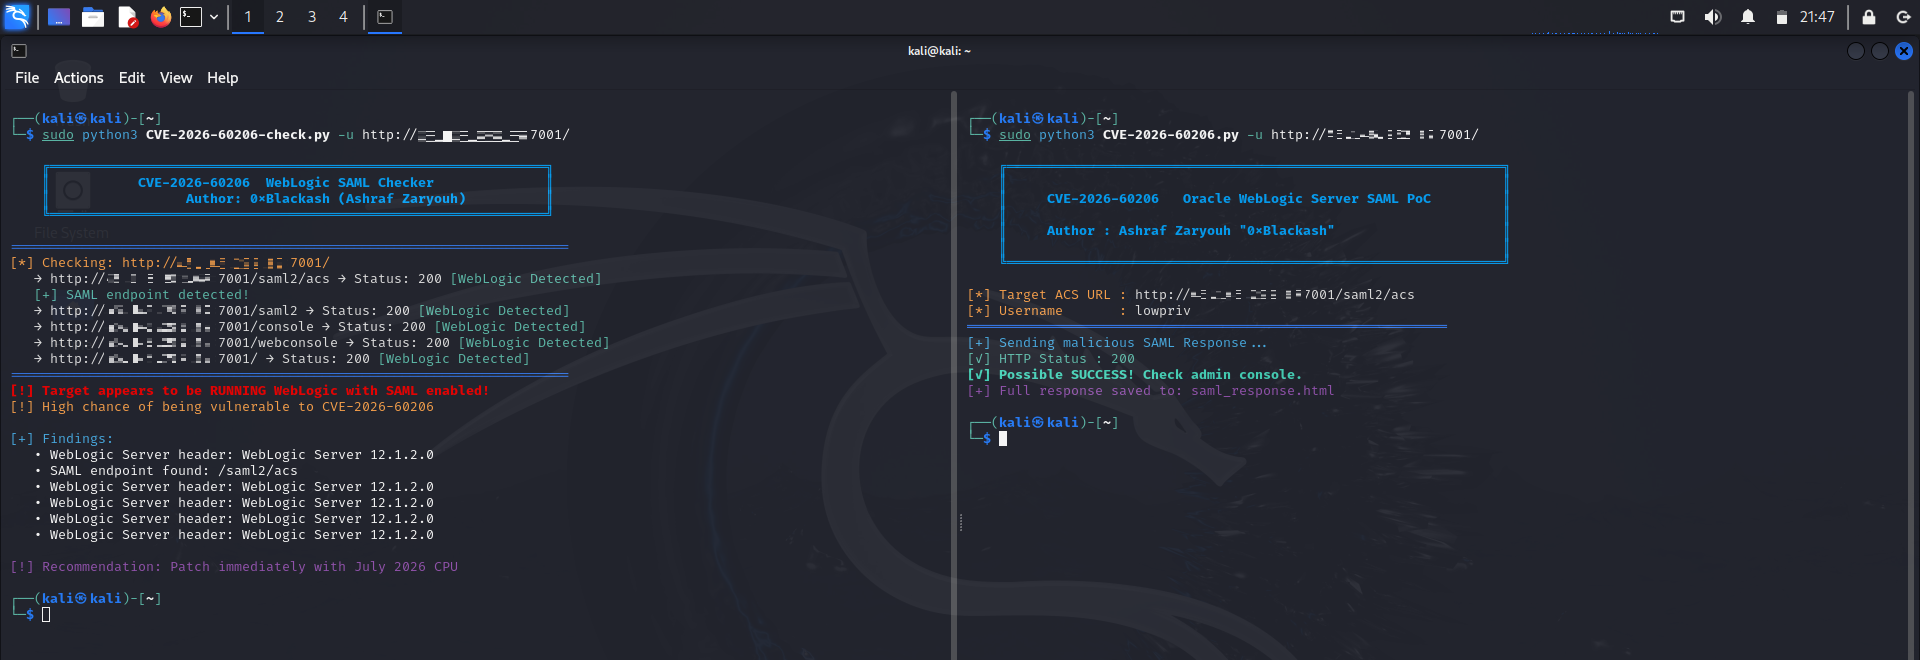
📸 Demostración

CVE-2026-60206

🔍 Detección

Los equipos de seguridad deben monitorear:

  • Actividad inusual de autenticación SAML
  • Inicios de sesión administrativos inesperados
  • Eventos de escalada de privilegios
  • Registros de auditoría de WebLogic sospechosos
  • Anomalías de autenticación desde direcciones IP desconocidas

🛡 Mitigación

  • Aplique el Critical Patch Update de julio de 2026 de Oracle.
  • Actualice a una versión parcheada.
  • Restrinja los endpoints SAML a proveedores de identidad de confianza.
  • Limite la exposición en red de los servicios de administración de WebLogic.
  • Habilite el registro detallado de autenticación y auditoría.
  • Monitoree continuamente eventos de autenticación sospechosos.

📁 Estructura del repositorio

.
├── README.md
├── LICENSE
├── docs/
│   ├── advisory.md
│   ├── timeline.md
│   └── references.md
├── detection/
│   ├── sigma/
│   └── yara/
├── iocs/
│   └── indicators.md
└── screenshots/

📚 Referencias

  • Aviso de Critical Patch Update de Oracle
  • Documentación de Oracle WebLogic
  • NIST National Vulnerability Database (NVD)
  • Programa CVE de MITRE

⚠️ Descargo de responsabilidad

Este repositorio no incluye código de explotación. Está destinado únicamente a:

  • Concienciación en seguridad
  • Investigación defensiva
  • Gestión de vulnerabilidades
  • Ingeniería de detección
  • Respuesta a incidentes
  • Validación de parches

Los usuarios son responsables de cumplir con todas las leyes aplicables y las políticas organizativas.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




