Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-46817 — CVE-2026-46817 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-46817
ReconocimientoAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHub0xblackash/cve-2026-46817

CVE-2026-46817

CVE-2026-46817

Ver Repositorio
1127hace 4 mesesAún no revisado
Compartir

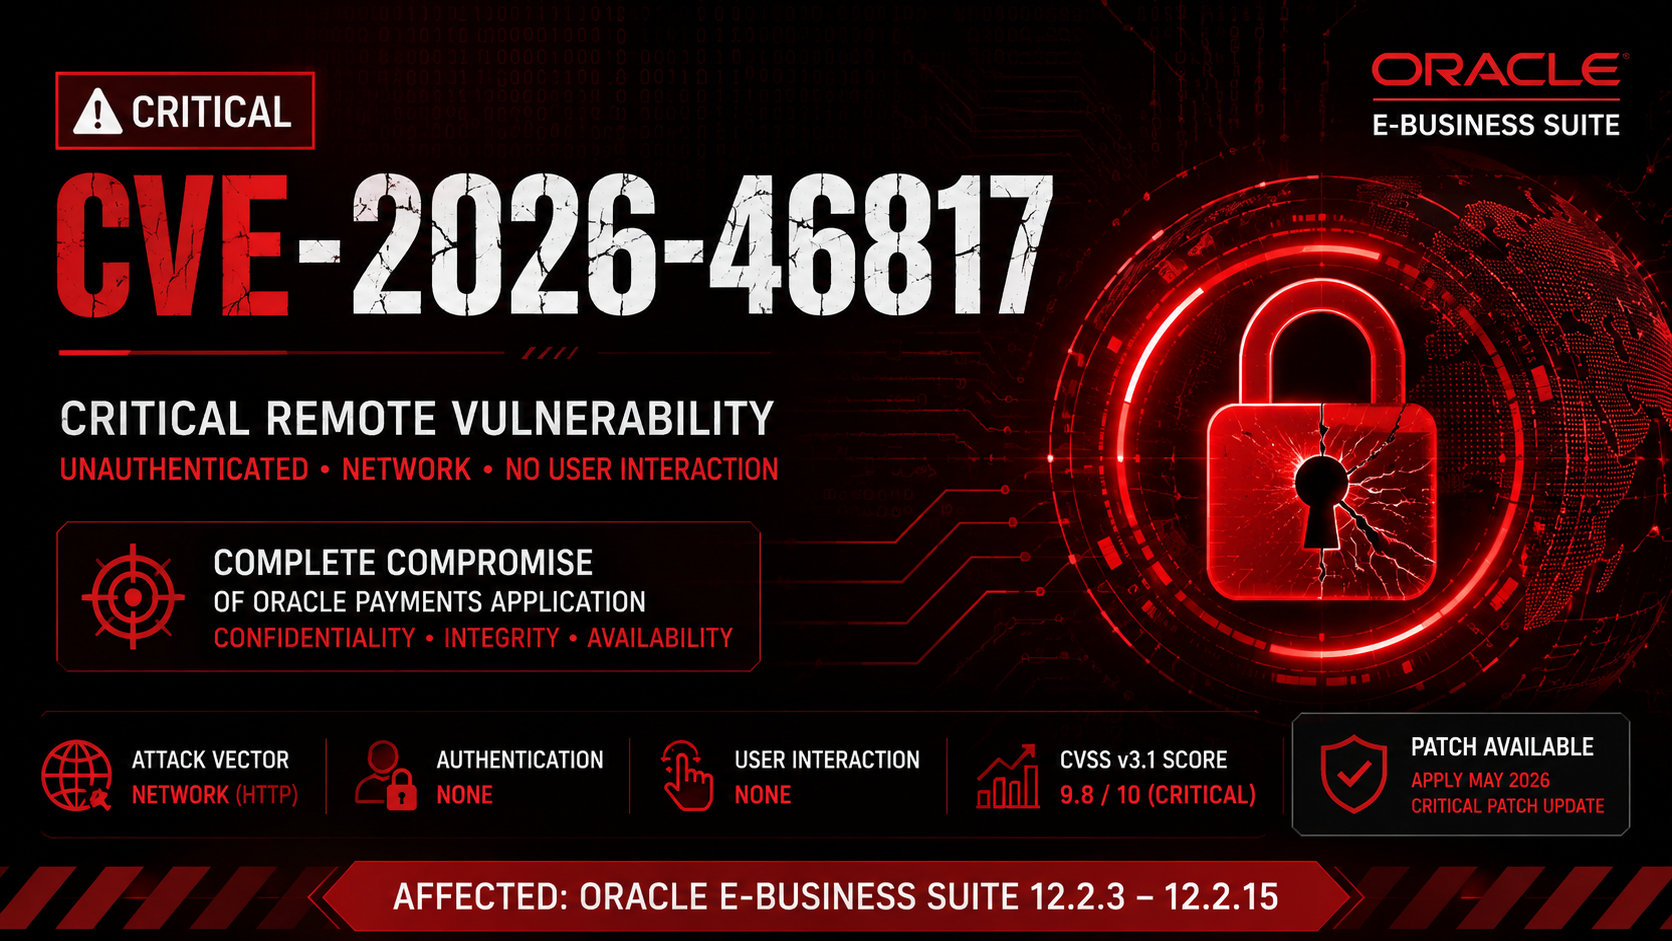
🚨 CVE-2026-46817 - Ejecución Remota de Código Crítica

Imagen de ChatGPT 30 de junio de 2026, 12:56:18 a. m.

Oracle E-Business Suite – Oracle Payments (Transmisión de Archivos)

CVE CVSS Vendor Product Status

Vulnerabilidad remota crítica sin autenticación que afecta a Oracle Payments (Transmisión de Archivos) que puede permitir el compromiso total de la aplicación a través de HTTP.


📌 Resumen

CVE-2026-46817 es una vulnerabilidad crítica en el componente Oracle Payments de Oracle E-Business Suite. La falla afecta la funcionalidad de Transmisión de Archivos y puede ser explotada de forma remota a través de HTTP sin autenticación.

Un ataque exitoso puede permitir que un atacante comprometa completamente la aplicación Oracle Payments vulnerable, resultando en la pérdida total de:

  • 🔓 Confidencialidad
  • ✏️ Integridad
  • 🚫 Disponibilidad

📊 Gravedad

MétricaValor
CVE IDCVE-2026-46817
CVSS v3.19.8 (Crítica)
Vector de AtaqueRed
Complejidad de AtaqueBaja
Privilegios RequeridosNinguno
Interacción del UsuarioNinguna
AlcanceSin cambios

Vector CVSS

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H

🎯 Productos Afectados

ProductoVersiones Afectadas
Oracle E-Business Suite12.2.3 – 12.2.15
ComponenteOracle Payments – Transmisión de Archivos

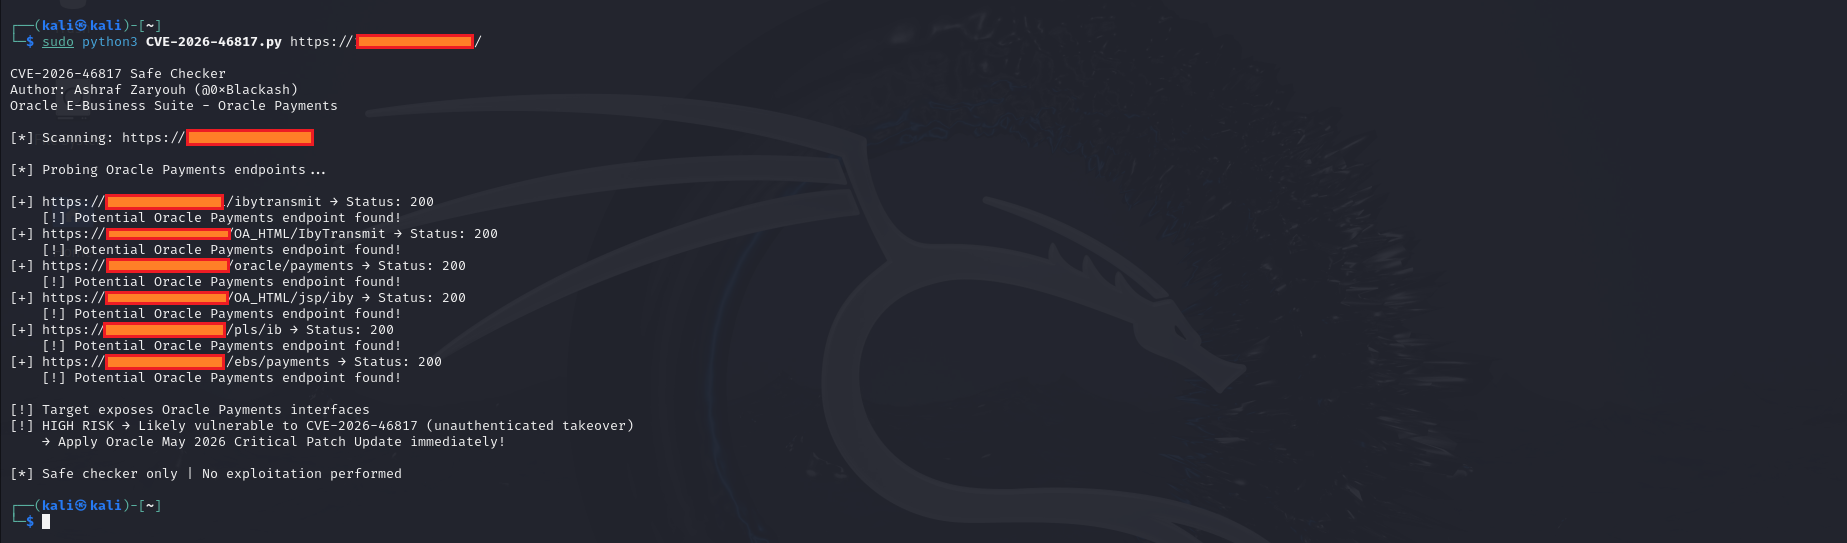
📸 Demostración

CVE-2026-46817

⚠️ Impacto Potencial

La explotación exitosa podría permitir a un atacante:

  • Ejecutar operaciones no autorizadas
  • Acceder a información sensible relacionada con pagos
  • Modificar datos de la aplicación
  • Interrumpir servicios de pago
  • Comprometer completamente la aplicación Oracle Payments

🛡️ Mitigación

Oracle recomienda aplicar la última Actualización Crítica de Parches (CPU) inmediatamente.

Las medidas defensivas adicionales incluyen:

  • Restringir el acceso HTTP externo
  • Limitar el acceso mediante VPN o redes de confianza
  • Monitorear los registros del servidor web y de la aplicación
  • Implementar un Firewall de Aplicaciones Web (WAF)
  • Habilitar la monitorización continua de seguridad
  • Seguir el principio de menor privilegio

🔍 Detección

Los equipos de seguridad deben monitorear:

  • Solicitudes HTTP inesperadas dirigidas a Oracle Payments
  • Actividad sospechosa de transmisión de archivos
  • Intentos de evasión de autenticación
  • Errores inusuales de la aplicación
  • Acciones administrativas inesperadas

📖 Referencias

  • Actualización Crítica de Parches de Oracle (Mayo de 2026)
  • Base de Datos Nacional de Vulnerabilidades (NVD)

⚡ Conclusiones Clave

ElementoEstado
Gravedad🔴 Crítica
CVSS9.8
Remoto✅ Sí
Autenticación Requerida❌ No
Interacción del Usuario❌ No
Parche Disponible✅ Sí

⭐ Manténgase Actualizado • Parchee Temprano • Monitoree Continuamente

La seguridad es un proceso, no un producto.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    392
  • 5

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    344
  • 6

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    336

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →