
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-46333 — CVE-2026-46333 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-46333
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónPruebas de PenetraciónAprendizaje y EducaciónExplotación de Binarios
GitHub0xblackash/cve-2026-46333

CVE-2026-46333

CVE-2026-46333

Ver Repositorio
381232hace 6 mesesRevisado por Kitploit
Compartir

🚀 CVE-2026-46333 - ssh-keysign-pwn

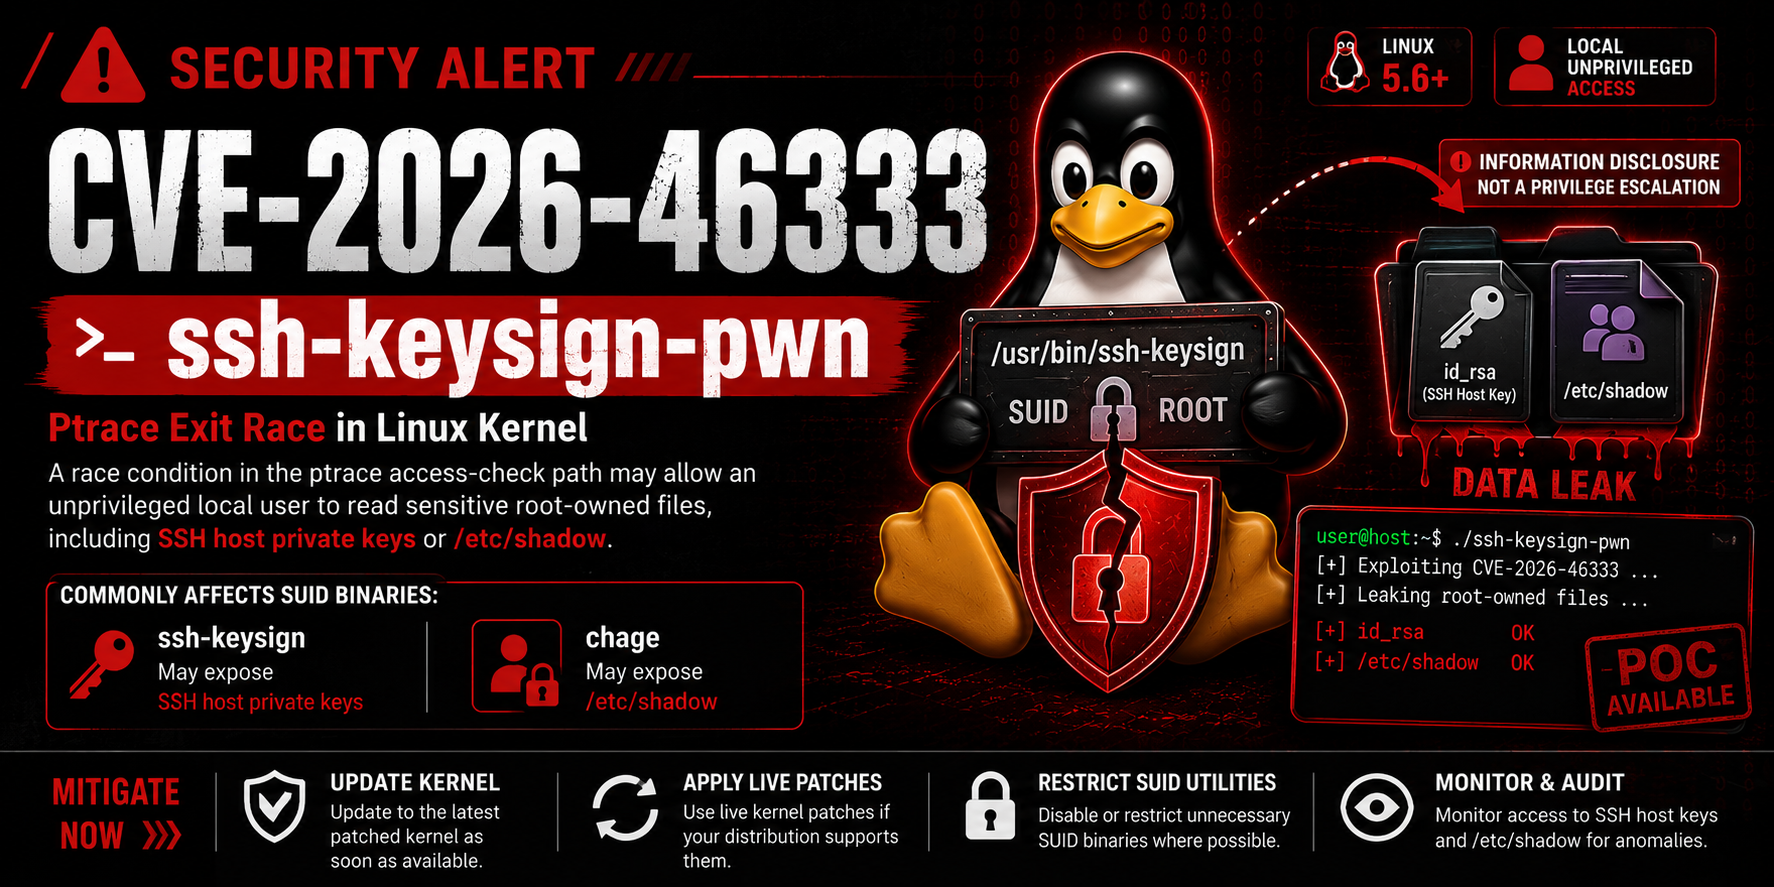
ChatGPT Image May 17, 2026, 11_32_19 AM

Prueba de concepto de alta calidad para la vulnerabilidad de condición de carrera en el kernel de Linux

Linux Kernel Exploit License

Un exploit de prueba de concepto limpio y fiable para CVE-2026-46333 — Divulgación de información local mediante condición de carrera en la ruta de salida de procesos del kernel de Linux.


🖼️ Captura de pantalla

CVE-2026-46333

Robando con éxito la clave privada SSH del host y /etc/shadow en Kali Linux


📌 Acerca de la vulnerabilidad

CVE-2026-46333 (también conocido como ssh-keysign-pwn) es una condición de carrera en la lógica de ptrace y salida de procesos del kernel de Linux (do_exit() → exit_mm() antes de exit_files()).

Cuando un proceso privilegiado (por ejemplo, SUID ssh-keysign o chage) tiene mm == NULL durante la salida, se omite la comprobación de volcabilidad, lo que permite a un atacante local no privilegiado usar pidfd_getfd() para robar descriptores de archivo abiertos.

Impacto:

  • Robar claves privadas SSH del host (/etc/ssh/ssh_host_*_key)
  • Volcar /etc/shadow
  • Potencial para más ataques usando credenciales robadas

Descubierto por: Qualys
Corregido en: Commit del kernel 31e62c2ebbfdc3fe3dbdf5e02c92a9dc67087a3a (Mayo 2026)


✨ Características

  • Código original limpio (no copiado de repositorios existentes)
  • Alta tasa de éxito
  • Dos exploits funcionales:
    • Robo de clave privada SSH del host
    • Robo de /etc/shadow mediante chage
  • Salida limpia con retroalimentación de progreso
  • Sin dependencias externas
  • Bien comentado

🛠️ Uso

1. Clonar y compilar

git clone https://github.com/0xBlackash/CVE-2026-46333.git
cd CVE-2026-46333

2. Ejecutar exploit de clave SSH del host

sudo ./CVE-2026-46333

3. Ejecutar exploit del archivo shadow

sudo ./CVE-2026-46333-shadow

📂 Archivos

ArchivoDescripción
cve-2026-46333.cRobo de claves privadas SSH del host
cve-2026-46333-shadow.cRobo de /etc/shadow mediante chage
README.mdEste archivo

📖 Ejemplo de salida

Robo de clave SSH:

[+] SUCCESS! Stolen fd 3 -> /etc/ssh/ssh_host_ecdsa_key (round 0)
-----BEGIN OPENSSH PRIVATE KEY-----
b3BlbnNzaC1rZXktdjEAAAAABG5vbmUAAAAEbm9uZQAAAAAAAAAB...

Robo de shadow:

[+] SUCCESS! Stolen /etc/shadow (round 0)
root:*:19953:0:99999:7:::
kali:$y$j9T$zY1oKFxJlTgP2WcJhzbNl1$...

🛡️ Mitigación

  • Actualice su kernel a cualquier versión que contenga el commit 31e62c2ebbfd...
  • Recomendado: Use el kernel estable más reciente de su distribución
  • Deshabilite EnableSSHKeysign en sshd_config si no es necesario

⚠️ Aviso legal

Este exploit es únicamente con fines educativos y de investigación en seguridad.
Úselo solo en sistemas que posea o para los que tenga permiso explícito por escrito para realizar pruebas.
El autor no se responsabiliza por cualquier uso indebido o daño.


⭐ Créditos

  • Vulnerabilidad: Qualys
  • Desarrollo de PoC: Ashraf Zaryouh ""0xBlackash""
  • Investigación original: Varios investigadores del kernel

📜 Licencia

Este proyecto está licenciado bajo la Licencia MIT — siéntase libre de usarlo, modificarlo y distribuirlo.


Hecho con ❤️ para la comunidad de seguridad

Mantener los sistemas actualizados es la mejor defensa.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →