
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-46331 — CVE-2026-46331 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-46331
Escalada de PrivilegiosForensia de MemoriaAnálisis de VulnerabilidadesExplotaciónAprendizaje y EducaciónExplotación de Binarios
GitHub0xblackash/cve-2026-46331

CVE-2026-46331

CVE-2026-46331

Ver Repositorio
29519hace 3 mesesRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

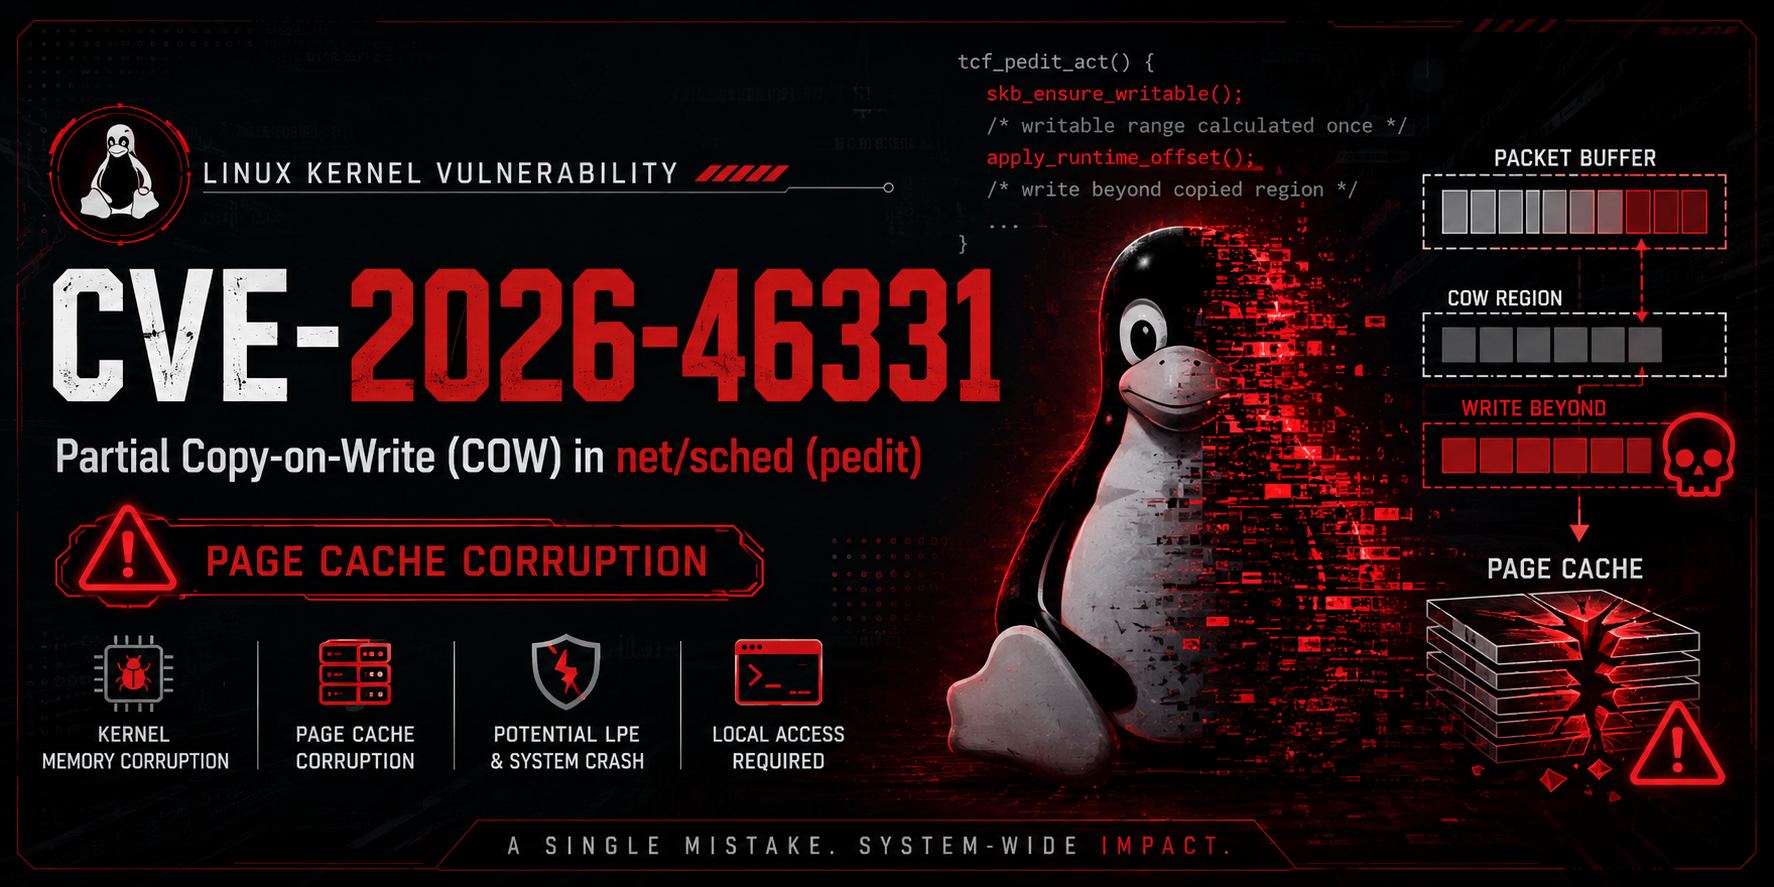
🚨 CVE-2026-46331 - Error COW del Kernel de Linux

ChatGPT Image Jun 26, 2026, 08_01_34 PM

Corrupción de la Caché de Páginas por Copia en Escritura (COW) Parcial en net/sched del Kernel de Linux

Platform Severity Component Status

Una vulnerabilidad del kernel de Linux causada por un manejo incorrecto de la Copia en Escritura (COW) en el subsistema de edición de paquetes de control de tráfico (tc).


📖 Descripción general

CVE-2026-46331 es una vulnerabilidad del kernel de Linux que afecta al subsistema net/sched de edición de paquetes (act_pedit).

La vulnerabilidad ocurre porque el kernel calcula el rango de Copia en Escritura (COW) escribible antes de que se conozca el desplazamiento real de edición del paquete. Cuando se aplican desplazamientos de cabecera en tiempo de ejecución, partes de la memoria pueden permanecer escribibles sin ser copiadas, resultando en corrupción de la caché de páginas.

Bajo condiciones específicas, esta corrupción puede convertirse en una primitiva poderosa para escalada de privilegios local (LPE) o inestabilidad del kernel. :contentReference[oaicite:0]{index=0}


🔍 Detalles Técnicos

Componente Vulnerable

Linux Kernel
└── net/
    └── sched/
        └── act_pedit.c

Función afectada:

tcf_pedit_act()

Problema:

skb_ensure_writable()
        │
        ▼
Calcula el rango escribible solo una vez
        │
        ▼
Los desplazamientos de cabecera en tiempo de ejecución cambian después
        │
        ▼
Se modifica memoria fuera de la región COW
        │
        ▼
Corrupción de la Caché de Páginas

💥 Causa Raíz

La implementación vulnerable:

  • Calcula la región escribible solo una vez.
  • Utiliza tcfp_off_max_hint.
  • No tiene en cuenta los desplazamientos en tiempo de ejecución introducidos por las claves de edición de paquetes tipadas.
  • Escribe más allá de la región copiada.

Esto crea una condición de Copia en Escritura parcial que puede corromper páginas cacheadas del kernel. :contentReference[oaicite:1]{index=1}


⚠️ Impacto

Las posibles consecuencias incluyen:

  • Corrupción de memoria del kernel
  • Corrupción de la caché de páginas
  • Caídas del sistema
  • Comportamiento indefinido del kernel
  • Posible escalada de privilegios local (LPE)
  • Ejecución de código privilegiado bajo condiciones favorables :contentReference[oaicite:2]{index=2}

🎯 Requisitos de Ataque

Un atacante generalmente requiere:

  • Ejecución local de código
  • Capacidad para configurar el Control de Tráfico de Linux (tc)
  • CAP_NET_ADMIN (directamente o a través de un espacio de nombres de usuario no privilegiado, dependiendo de la configuración del sistema)

No se ha descrito un vector de ataque remoto en el aviso oficial. :contentReference[oaicite:3]{index=3}
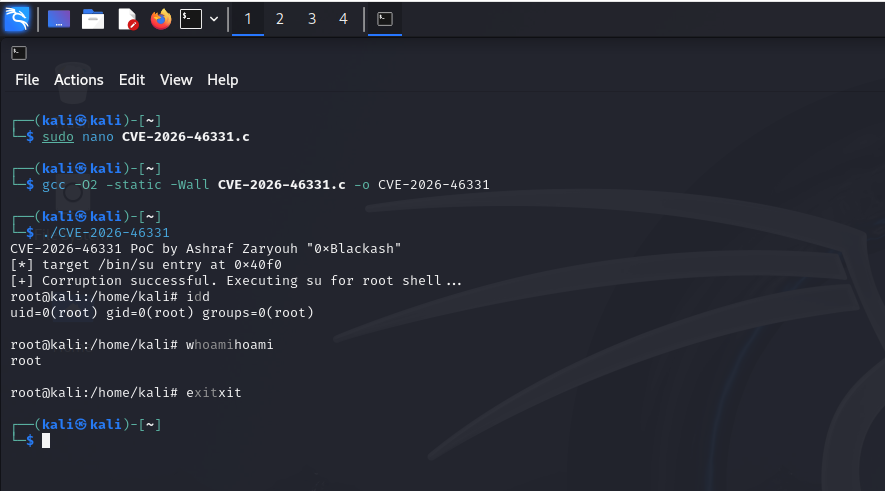

📸 Demo

CVE-2026-46331

📦 Componente Afectado

Traffic Control (tc)

        │

 act_pedit

        │

 tcf_pedit_act()

        │

 skb_ensure_writable()

        │

 COW Parcial

        │

 Corrupción de la Caché de Páginas

🛠 Solución

El parche ascendente del kernel:

  • Mueve skb_ensure_writable() dentro del bucle de procesamiento por clave.
  • Utiliza el desplazamiento de escritura real en tiempo de ejecución.
  • Añade validación de desbordamiento de enteros.
  • Usa skb_cow() para desplazamientos negativos.
  • Previene aritmética de desplazamiento inválida (INT_MIN). :contentReference[oaicite:4]{index=4}

🛡 Mitigación

  • ✅ Actualizar a un kernel de Linux parcheado.
  • ✅ Restringir CAP_NET_ADMIN.
  • ✅ Deshabilitar reglas innecesarias de edición de paquetes de tc.
  • ✅ Limitar espacios de nombres de usuario no privilegiados cuando sea operativamente apropiado.
  • ✅ Reiniciar después de instalar el kernel corregido. :contentReference[oaicite:5]{index=5}

📊 Resumen

CampoValor
CVECVE-2026-46331
ComponenteKernel de Linux net/sched
Móduloact_pedit
VulnerabilidadCopia en Escritura Parcial
ImpactoCorrupción de la Caché de Páginas
Posible ResultadoCorrupción de Memoria del Kernel / Posible LPE
Vector de AtaqueLocal
Privilegios RequeridosTípicamente CAP_NET_ADMIN
Parche Disponible✅ Sí

📚 Referencias

  • NIST National Vulnerability Database :contentReference[oaicite:6]{index=6}
  • Aviso de Seguridad de Red Hat :contentReference[oaicite:7]{index=7}
  • Aviso de Seguridad de Ubuntu :contentReference[oaicite:8]{index=8}

⭐ Mantente Actualizado

Las vulnerabilidades del kernel evolucionan rápidamente.

Siempre mantén tu kernel de Linux actualizado con los últimos parches de seguridad estables.

Descargar herramienta