
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-46300 — CVE-2026-46300 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-46300
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPapers e InvestigaciónAprendizaje y EducaciónExplotación de BinariosLabs y Práctica
GitHub0xblackash/cve-2026-46300

CVE-2026-46300

CVE-2026-46300

Ver Repositorio
15839hace 6 mesesAún no revisado
Compartir

🛡️ CVE-2026-46300 - Fragnesia

ChatGPT Image May 16, 2026, 10_19_32 AM

Severity Linux Local Affected

Un ataque limpio y mortal a la caché de páginas

Variante de la familia "Dirty Frag"


📌 Descripción general

CVE-2026-46300 (Fragnesia) es un fallo lógico de alta gravedad en el manejo de búferes de socket del núcleo Linux (skb_try_coalesce()) dentro del subsistema XFRM/ESP-in-TCP (espintcp ULP).

Un atacante local sin privilegios puede lograr escrituras arbitrarias de bytes en la caché de páginas del núcleo de cualquier archivo legible — incluidos binarios del sistema como /usr/bin/su — lo que conduce a una escalada de privilegios local a root confiable.


✨ Puntos clave

  • ✅ No requiere condición de carrera
  • ✅ Funciona puramente en la caché de páginas (archivos en disco intactos)
  • ✅ Utiliza splice() / sendfile() + descifrado AES-GCM controlado
  • ✅ Prueba de concepto pública disponible
  • ✅ Afecta a la mayoría de las distribuciones principales de Linux

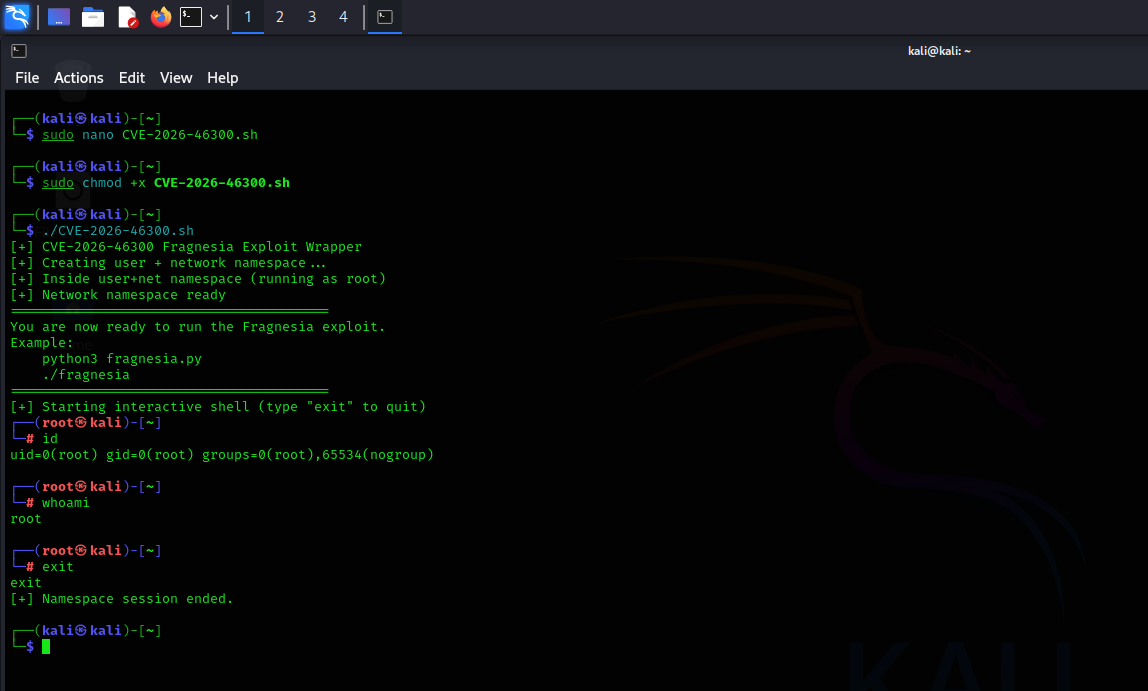
🛠 Demostración

frangnesia

Causa raíz: Propagación incorrecta del marcador SKBFL_SHARED_FRAG al fusionar búferes de socket, permitiendo que el descifrado controlado por el atacante corrompa páginas de la caché de páginas.


🎯 Impacto

ObjetivoEfectoGravedad
/usr/bin/su, /bin/sudoEjecución de código como rootCrítico
Cualquier archivo legibleCorrupción silenciosa en caché de páginasAlto
Entornos de contenedoresPosible escape del hostAlto

🛡️ Mitigación

1. Actualizar (Recomendado)

Actualice al último núcleo parcheado de su distribución.

2. Solución temporal inmediata

sudo sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/fragnesia.conf"
sudo rmmod esp4 esp6 rxrpc 2>/dev/null || true

3. Vaciar la caché de páginas (si es sospechoso)

sudo sh -c 'echo 3 > /proc/sys/vm/drop_caches'

📥 Prueba de concepto

Repositorio: v12-security/pocs - Fragnesia

⚠️ Solo con fines educativos y defensivos.


📚 Referencias

  • Blog de seguridad de AlmaLinux
  • Aviso de seguridad de Ubuntu
  • Advertencia de seguridad de Red Hat
  • Discusión de parches en la lista de correo netdev de Linux

Hecho con ❤️ para la comunidad de seguridad

Manténgase seguro. Parchee rápido.

CVE-2026-46300 • Mayo de 2026

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





