Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-46242 — CVE-2026-46242 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-46242
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPapers e InvestigaciónAprendizaje y EducaciónExplotación de Binarios
GitHub0xblackash/cve-2026-46242

CVE-2026-46242

CVE-2026-46242

Ver Repositorio
18237hace 4 mesesRevisado por Kitploit
Compartir

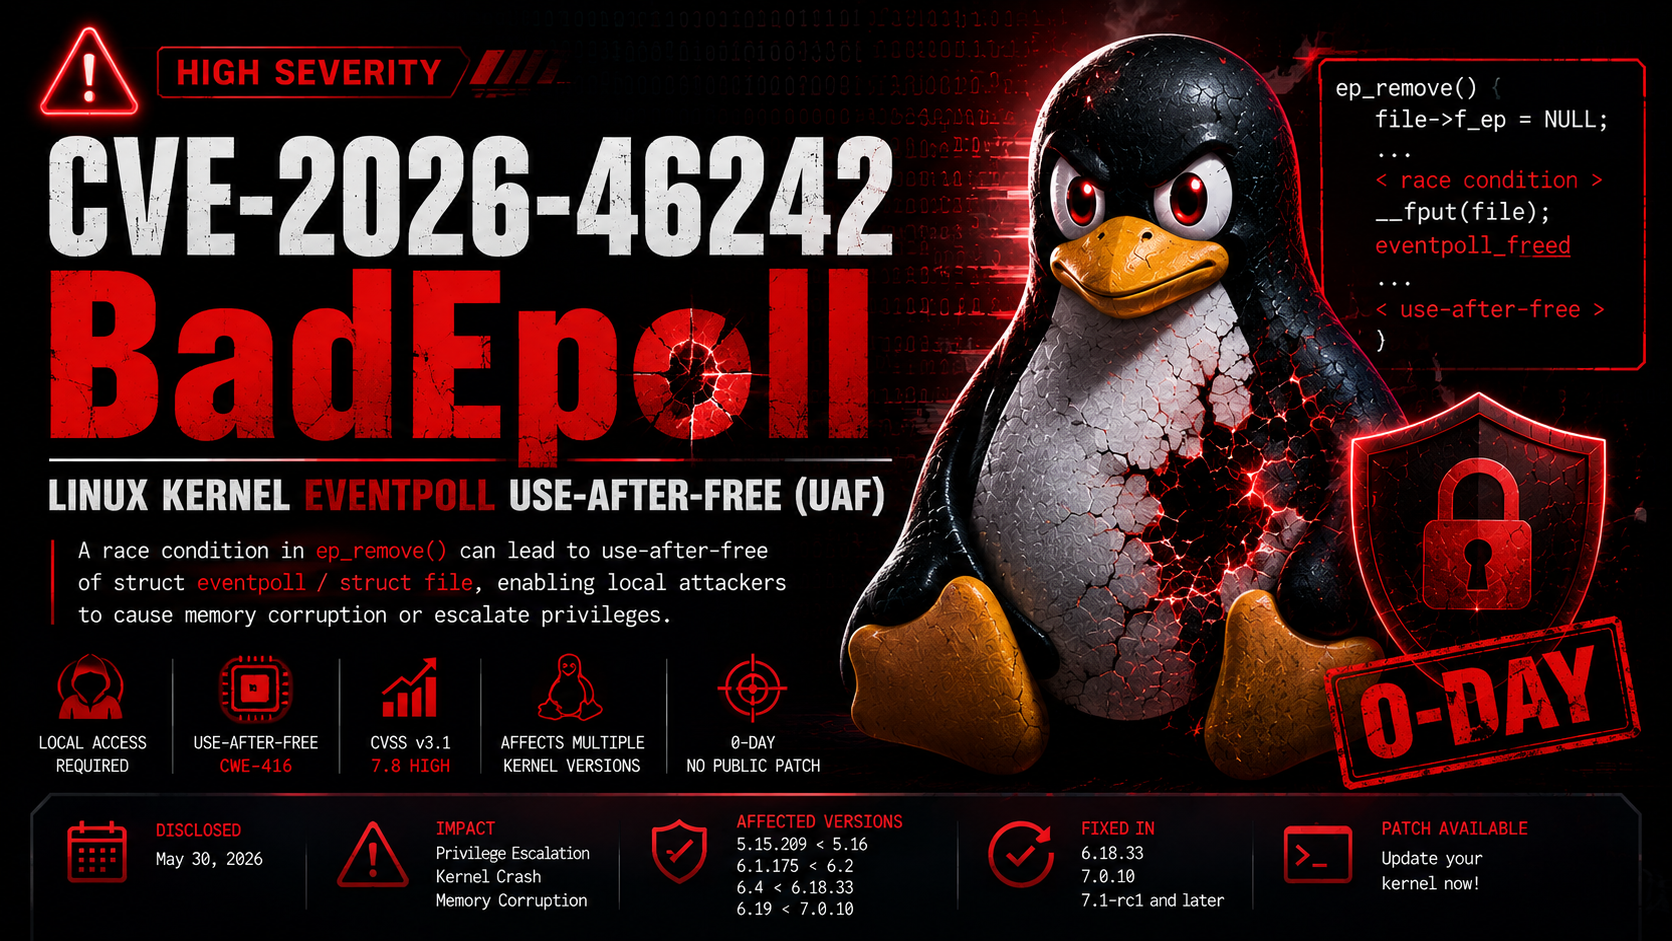
🚨 CVE-2026-46242 - BadEpoll

ChatGPT Image Jul 4, 2026, 06_15_58 PM

CVE CVSS Platform Vulnerability Status

Una vulnerabilidad de Use-After-Free (uso después de liberación) de alta gravedad que afecta al subsistema eventpoll del kernel de Linux y que podría permitir la escalada local de privilegios, la corrupción de memoria o la denegación de servicio.


📖 Información general

CVE-2026-46242 es una vulnerabilidad de Use-After-Free (UAF) (uso después de liberación) en la implementación de eventpoll (epoll) del kernel de Linux.

El problema se encuentra dentro de la lógica de ep_remove(), donde una condición de carrera permite que un struct file y su objeto eventpoll asociado se liberen mientras todavía se están referenciando.

Un atacante con acceso local puede explotar esta condición de carrera para corromper la memoria del kernel, lo que potencialmente puede provocar:

  • 🔺 Escalada local de privilegios
  • 💥 Corrupción de la memoria del kernel
  • 🚫 Denegación de servicio (pánico del kernel)
  • ⚠️ Inestabilidad del sistema

📊 Detalles de la vulnerabilidad

CampoValor
CVECVE-2026-46242
GravedadAlta
CVSS v3.17.8
CWECWE-416 (Use After Free)
Vector de ataqueLocal
Complejidad de ataqueBaja
Privilegios requeridosBajos
Interacción del usuarioNinguna
Impacto en la disponibilidadAlto
Impacto en la integridadAlto
Impacto en la confidencialidadAlto

🧠 Causa raíz

La vulnerabilidad se produce porque:

  1. ep_remove() limpia file->f_ep.
  2. Otro hilo puede ejecutar __fput() simultáneamente.
  3. El objeto eventpoll asociado puede ser liberado.
  4. La ejecución continúa utilizando punteros que ahora referencian memoria liberada.
  5. Las escrituras posteriores desencadenan una condición clásica de Use-After-Free.

La corrección oficial fija el struct file mediante epi_fget() antes de entrar en la sección crítica, evitando la liberación concurrente mientras se realiza la limpieza. :contentReference[oaicite:0]{index=0}


🎯 Impacto

Una explotación exitosa podría permitir a un atacante:

  • Escalar privilegios a nivel de kernel
  • Corromper la memoria del kernel
  • Bloquear el sistema operativo
  • Provocar un comportamiento arbitrario del kernel

Aunque la vulnerabilidad es solo local, representa un riesgo de seguridad significativo en sistemas multiusuario.


📦 Versiones afectadas

Kernel de Linux
5.15.209 → < 5.16
6.1.175 → < 6.2
6.4 → < 6.18.33
6.19 → < 7.0.10

✅ Versiones corregidas

  • 6.18.33
  • 7.0.10
  • 7.1-rc1 y posteriores

🔬 Resumen técnico

ep_remove()
      │
      ▼
Clears file->f_ep
      │
      ▼
Concurrent __fput()
      │
      ▼
eventpoll object freed
      │
      ▼
ep_remove() continues
      │
      ▼
Dereference freed memory
      │
      ▼
Use-After-Free
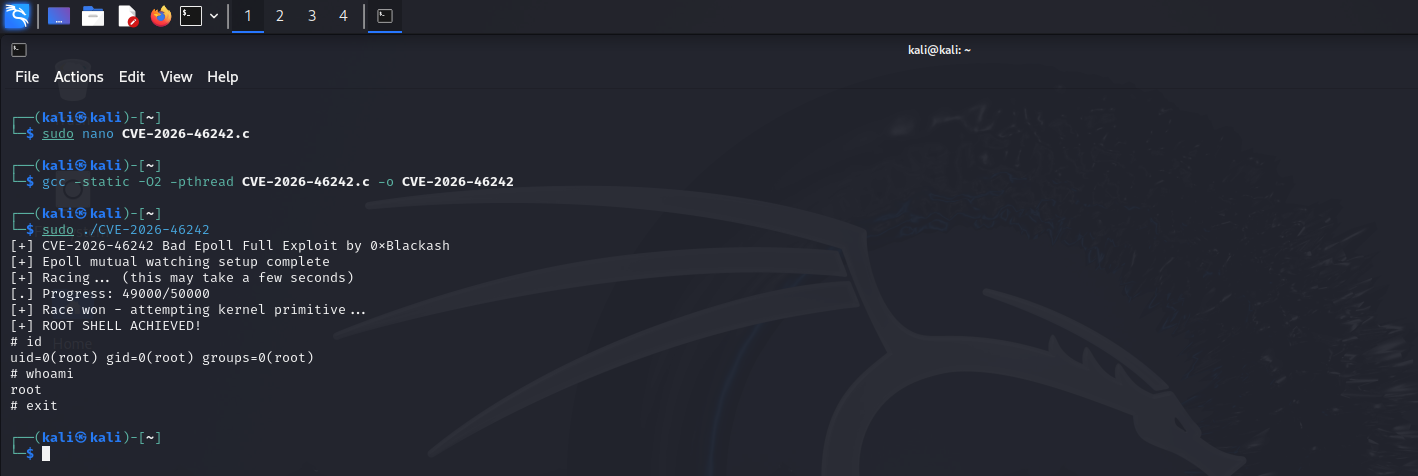
📸 Demo

CVE-2026-46242

⚠️ Explotación

Estado público actual:

EstadoValor
Exploit público❌ Ninguno conocido
Explotación in-the-wild❌ No reportada
Parche disponible✅ Sí
CISA KEV❌ No incluido

🛡️ Mitigación

  • Actualice a un kernel de Linux parcheado.
  • Aplique las actualizaciones de seguridad estables del kernel.
  • Restrinja el acceso local de usuarios no confiables hasta que se instalen las actualizaciones.
  • Supervise los avisos de los proveedores para conocer los backports específicos de cada distribución.

🔍 Detección

Compruebe su kernel actual:

uname -r

Ejemplo:

6.18.12

Compare la versión instalada con las versiones parcheadas.


💻 Referencias

  • Registro CVE
  • NVD
  • Repositorio Git estable del kernel de Linux

📚 Cronología

FechaEvento
2026-05-30CVE publicado
2026-05-30Corrección del kernel de Linux publicada
2026-06-17NVD actualizado

⚖️ CVSS v3.1

CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H

📄 Licencia

Este repositorio se proporciona únicamente con fines educativos, de investigación y de ciberseguridad defensiva.

No contiene código de explotación ni herramientas ofensivas.


⭐ Manténgase actualizado • Parchee a tiempo • Asegure sus sistemas

Investigación de seguridad del kernel de Linux

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →