Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-45829 — CVE-2026-45829 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-45829
ReconocimientoAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónHerramienta de Acceso Remoto
GitHub0xblackash/cve-2026-45829

CVE-2026-45829

CVE-2026-45829

Ver Repositorio
34hace 6 mesesAún no revisado
Compartir

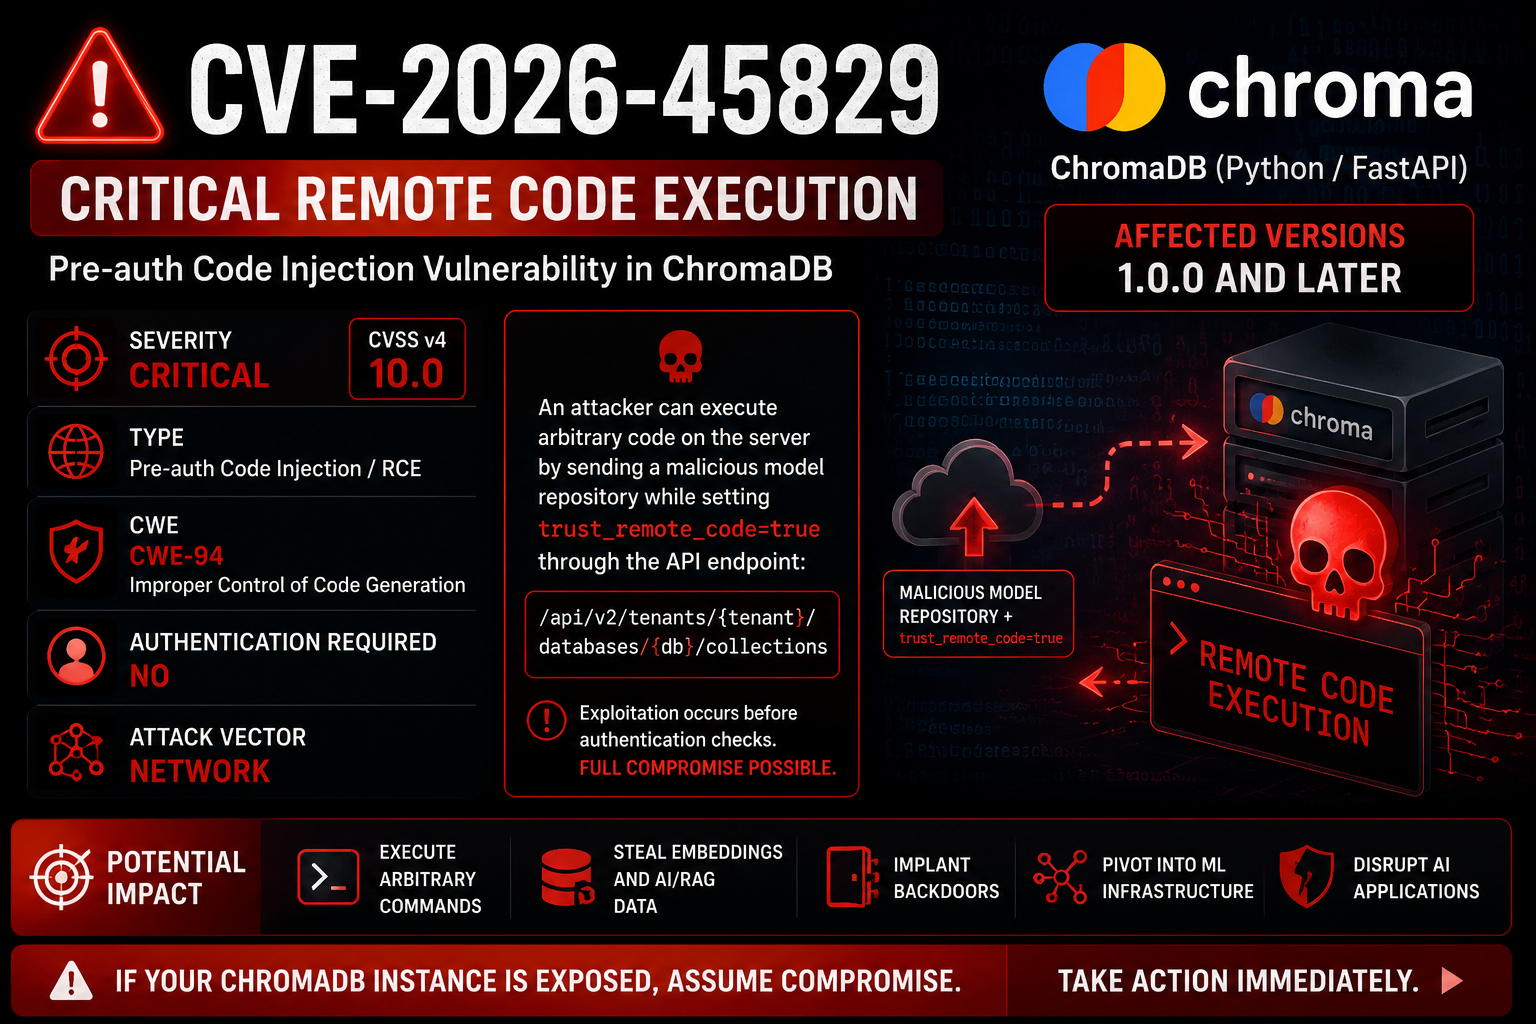
🚨 CVE-2026-45829 - RCE sin autenticación en ChromaDB

Imagen ChatGPT 21 de mayo de 2026, 12_28_26 PM

Ejecución remota de código crítica en la base de datos vectorial ChromaDB

Critical RCE Unauthenticated


📌 Resumen

CVE-2026-45829 es una vulnerabilidad crítica de Ejecución remota de código sin autenticación previa en ChromaDB, una popular base de datos vectorial de IA de código abierto.

Un atacante no autenticado puede explotar la forma en que ChromaDB maneja la configuración de la función de embedding para lograr una ejecución remota de código completa en el servidor.

Información clave

ElementoDetalles
ID CVECVE-2026-45829
SeveridadCrítica (CVSS 9.8)
Componente afectadoManejador de función de embedding
Vector de ataqueSolicitud HTTP no autenticada
ImpactoEjecución remota de código (RCE)
Versiones afectadasChromaDB ≥ 1.0.0 (incluyendo la última 1.5.x)

🧪 Cómo funciona el exploit

  1. El atacante envía una solicitud POST manipulada al endpoint de creación de colecciones.
  2. ChromaDB procesa la configuración de embedding_function antes de la autenticación.
  3. trust_remote_code=True permite cargar código malicioso.
  4. El atacante puede ejecutar código Python arbitrario en el servidor a través del campo model_name.

🎯 Resultados esperados (si el exploit funciona)

╔══════════════════════════════════════════════════════════════╗
║                 CVE-2026-45829 - ChromaDB RCE                ║
║                Ejecución remota de código sin autenticación  ║
╚══════════════════════════════════════════════════════════════╝

[*] Atacando ChromaDB → http://target:8000

[+] ¡EXPLOIT EXITOSO!
[+] Comando ejecutado: whoami
[+] Comprueba /tmp/chromapwned.txt en el objetivo

Después del éxito puedes:

  • Leer /etc/passwd
  • Obtener una shell inversa
  • Volcar variables de entorno
  • Instalar puertas traseras

🛠 Mitigación

  • Actualiza ChromaDB inmediatamente cuando se publique el parche.
  • NO expongas ChromaDB directamente a Internet.
  • Desactiva trust_remote_code si es posible.
  • Usa autenticación fuerte + segmentación de red.

🔍 Dorks de Shodan / FoFa

FoFa:

app="ChromaDB" || title="Chroma"

Shodan:

"ChromaDB" OR "Chroma HTTP Server" port:8000

⚠️ Aviso legal

Esta información y PoC se proporcionan únicamente con fines educativos y de pruebas de seguridad autorizadas.
El escaneo o la explotación no autorizados de sistemas que no posees es ilegal.


Hecho con ❤️ para investigadores de seguridad

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →