
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/0xblackash/cve-2026-42530
Análisis de VulnerabilidadesExplotaciónSeguridad WebSeguridad de RedesPruebas de PenetraciónAprendizaje y Educación
GitHub0xblackash/cve-2026-42530

CVE-2026-42530

CVE-2026-42530

Ver Repositorio
2138hace 5 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    343
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    295

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

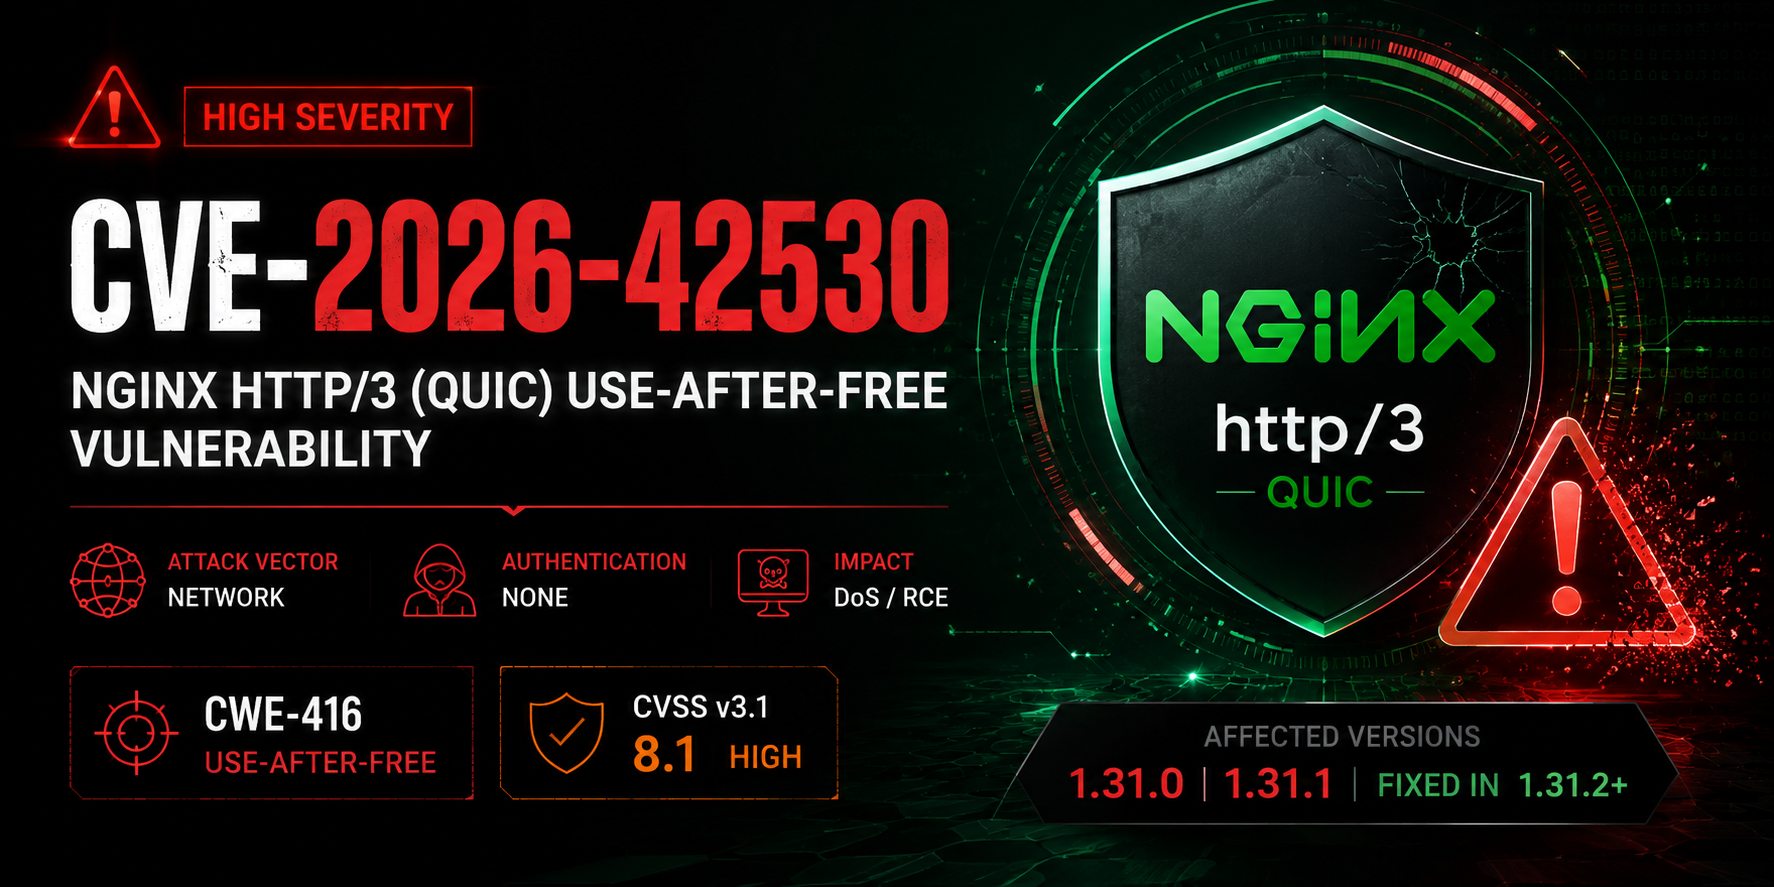
🛡️ CVE-2026-42530 - Vulnerabilidad de Use-After-Free en NGINX HTTP/3 (QUIC)

Imagen de ChatGPT 19 Jun 2026, 09:45:48 PM

NGINX Severity Python

Use-After-Free de Alta Gravedad en NGINX HTTP/3 (QUIC)


⚠️ Vulnerabilidad del Flujo del Codificador QPACK


🔍 Resumen

CVE-2026-42530 es una vulnerabilidad de use-after-free en el módulo ngx_http_v3_module de NGINX.

Un atacante remoto no autenticado puede desencadenarla al reabrir un flujo del codificador QPACK cerrado a través de HTTP/3, causando caídas del proceso worker (DoS) y potencial Ejecución Remota de Código en algunas configuraciones.


🚨 Gravedad

MétricaClasificaciónColor
CVSS v3.18.1 Alta🟠
CVSS v4.0Hasta 9.2 Crítico🔴
Vector de AtaqueRed (Remoto)🌐

Impacto: DoS + Posible RCE (bypass de ASLR posible)


📌 Versiones Afectadas

  • NGINX Open Source — 1.31.0, 1.31.1
  • Ciertas versiones de NGINX Plus
  • Cualquier servidor con http3 / QUIC habilitado

Corregido en: 1.31.2 (publicado el 17 de junio de 2026)


🛠️ Verificador Seguro (CVE-2026-42530-safe-check.py)

python3 CVE-2026-42530-safe-check.py <target> [-p PORT] [-t TIMEOUT]

Características:

  • ✅ No destructivo (seguro)
  • ✅ Conexión HTTP/3 + QUIC real
  • ✅ Huella digital de versión
  • ✅ Salida con colores atractiva

🔍 Mejores Dorks de Shodan

"nginx/1.31.0" OR "nginx/1.31.1" quic OR http3
nginx "http/3" OR quic port:443
"alt-svc: h3" nginx
port:443 nginx quic

🛡️ Mitigación

  1. Actualice inmediatamente a NGINX 1.31.2+
  2. Deshabilite HTTP/3 (solución alternativa recomendada):
    listen 443 ssl;        # instead of listen 443 http3;
    
  3. Establezca server_tokens off;

📚 Referencias

  • Aviso oficial de F5: K000161616
  • Registro CVE: CVE-2026-42530

Creado únicamente con fines educativos y de pruebas autorizadas ❤️

Última actualización: Junio 2026

Descargar herramienta